東南アジアのデジタル経済の急速な成長により、2021年から2022年にかけてサイバー犯罪が82%増加し、特に銀行口座を持たない人々が脆弱な状況にある。
シンガポールやフィリピンを含む一部の国々は、枠組みやセキュリティ対策を導入しているが、スキャム拠点やサイバー奴隷制に対処するためには、国境を越えた協力が不可欠である。
草の根レベルの金融リテラシー向上の取り組みや、「金融口座詐欺防止法(Anti-Financial Account Scamming Act)」などの規制の取り組みは、サイバー脅威に対する消費者の防御力強化を目指している。
東南アジアは世界で最も急速に成長しているインターネット市場であり、そのデジタル経済は2030年までに商品取引総額で6,000億ドルに達する見込みである。
しかしながら、デジタル化の急速な進展により、この地域ではサイバー犯罪も急増しており、その増加率は2021年から2022年にかけて82%増加した 。銀行口座を持たない人々は、デジタルリテラシーの低さや非公式な金融サービスへの依存により特に脆弱であり、そのため彼らを狙ったサイバー攻撃への対処が緊急の課題となっている。
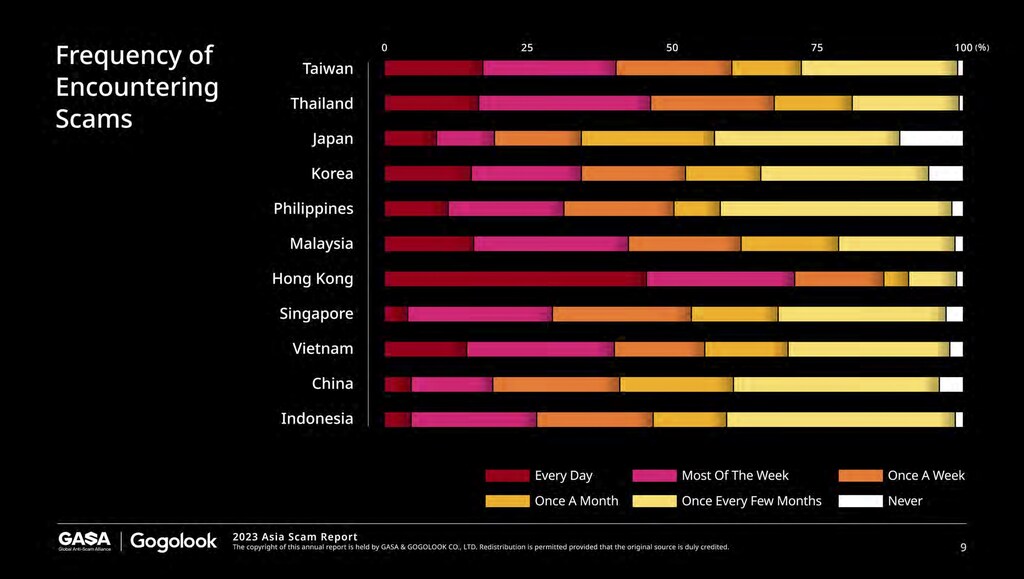
消費者レベルでは、50%超の消費者が、台湾、タイ、韓国、フィリピン、マレーシア、香港、シンガポール、インドネシアにおいて、週に少なくとも一度は詐欺に遭遇していると報告している。金融サービスから取り残されている人々は2023年時点で2億2,500万人に上り、デジタルリテラシーの低さや、参入障壁が低くセキュリティ性の劣る非公式な金融サービスへの依存により、特に脆弱である。
彼らにとっての危険は二重である。金銭や個人情報の被害に加えて、詐欺師は多くの求職者をこの地域全体にある「スキャム拠点」でのサイバー奴隷制へと送り込んでいる。
銀行口座を持たない人々へのサイバー攻撃に対処するための地域戦略
東南アジアにおいてサイバーセキュリティ対応力で先進的な国であるシンガポールは、現在、銀行口座を持たない人々へのサイバー攻撃および フィッシング詐欺に伴う損失責任への対処を目的とした責任共有の枠組みを提唱している。
金融機関、次いで通信事業者は、規定された義務を果たさなかった場合に全損失を負担することになる。金融機関や通信事業者に過失がない場合、責任共有の枠組みにより消費者への支払いは求められないため、各事業者は十分な注意義務を維持することが重要である。
シンガポールの多くの銀行は、サイドロードされたアプリがインストールされた端末へのアプリのインストールを防止する、取引の正当性を利用者が確認できるよう手順や待機時間を設ける、SMSやメール内のクリック可能なリンクを削除するなどのセキュリティ対策も実施している。
サイバー対応力の面で発展途上国であるフィリピンでは、多くの金融機関や通信事業者が、消費者向けのSMSやメールに対して同様のセキュリティ対策を実施している。それでも、ソーシャルメディア上の詐欺は依然として横行している。
First Circleは、中小企業向けのスマートバンキングソリューションを専門とするフィリピンのフィンテック企業であり、2024年1月以降、同社および従業員になりすました Facebook ページが10件存在することを報告している。執筆時点で削除されたのは3件のみである。
2022年には、First Circle は、同社の名称を使った不正なローンアプリを Google Play ストアから削除するための対応も行った。この手続きには1年以上を要し、同社のカスタマーサービスチームは、被害者4名が証券取引委員会(SEC)およびGoogle フィリピンへの報告書を提出するのを支援した。
フィリピンはまた、中国系のオンラインゲーム事業の取り締まりも進めている。これらの事業の一部はオンライン詐欺やその他の違法行為に関与している。同様の事業はカンボジア、ラオス、ミャンマーでも続いており、これらの国々はサイバーセキュリティ能力が限られている。これらの国々で詐欺師が盗み出す資金は、年間390億ドルに上る。
カンボジアは、サイバー犯罪法の起草を進めているが、その曖昧な文言や、国際基準に満たない市民保護の内容により、人権を脅かし、人々をサイバー脅威の増大にさらす可能性がある。
ラオスは、スキャム拠点への対策として国際的な法執行機関と協力している。また、ベトナムとともに国家の情報セキュリティ監視システムの導入などを通じて、サイバー能力の構築に向けて他国とも協力している。
ミャンマーでは、継続的な紛争により、サイバー犯罪への実効的な対策が妨げられている。国境沿いの武装勢力が、大規模な犯罪事業を立ち上げており、これらはオンライン詐欺やサイバー奴隷制に関与している。
サイバー犯罪に関する協力と教育の推進
金融リテラシー向上の取り組みやコミュニティプログラムなどの草の根の活動は、脆弱な人々が詐欺を見分け、個人情報を守る方法を学ぶ助けとなるため、銀行口座を持たない人々へのサイバー攻撃への対処において極めて重要である。
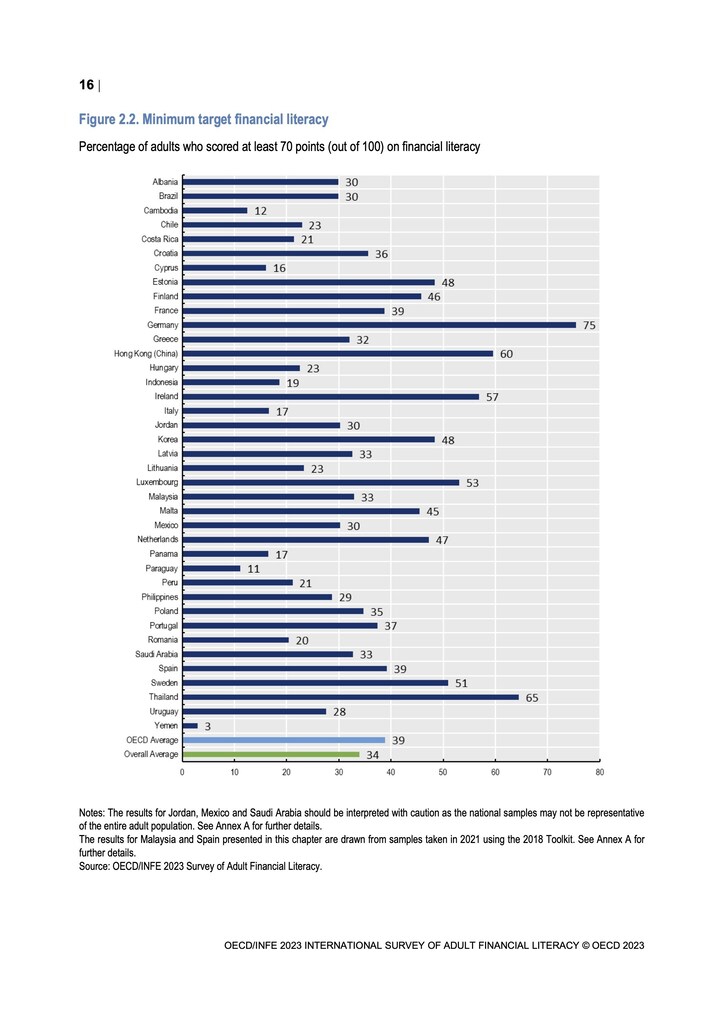
読解力および金融リテラシーの水準が低いフィリピンでは、銀行口座を持たない人々を保護するための草の根レベルの教育が重点課題となっている。
「金融消費者自身が、サイバー脅威に対する最前線に立つ存在である」と、フィリピン証券取引委員会(SEC)のマクジル・ブライアント・フェルナンデス委員は述べている。「金融リテラシー向上の取り組みに投資することで、金融消費者に力を与え、この重要な防衛線を強化することができる。」
その一例が、フィリピン・サイバー犯罪調査調整センター(CICC)による「Project ACUITY」である。このプログラムは、地理的に孤立し、恵まれない地域の住民に対し、詐欺の見分け方、個人データの保護、人身取引の可能性がある状況の認識方法を教えている。
「Connect、Capacitate、Confluenceという三本柱を通じて、私たちはフィンテック分野のサイバー犯罪者に立ち向かっている。彼らの手口は、多くの場合、フィッシングとソーシャルエンジニアリングから始まる」と、CICCのメアリー・ローズ・マグサイサイ次官補は述べている。
情報共有や官民パートナーシップを通じて、東南アジア諸国は、国境を越えたスキャム事業の検知と訴追を改善し、政策執行のためのより協力的な仕組みを構築することもできる。
フィリピンでは、フィリピン中央銀行(BSP)が立法府と協力し、「金融口座詐欺防止法(AFASA)」の成立に至った。同法は、金融犯罪に関する金融コミュニティ内での協力を強化し、一定の条件下で金融機関が争いのある資金を口座内に留保することを認めている。
「AFASAを通じて、金融詐欺や詐欺被害者が、金融口座の健全性を維持し、安全な金融エコシステムを育みながら、苦労して得た資金を取り戻せるようになることが期待されている」と、BSPのチュチ・フォナシエ副総裁は述べている。
フィリピンSECのサイバー・フォレンジック部門は、ICT関連の証券詐欺を訴追するため、証拠の入手と処理を行うことで、海外の規制当局を支援している。
「詐欺師の手口や被害者および脆弱な分野の属性に関する動向分析が、投資家保護のための戦略と政策措置を形作っている」と、SECのロヘリオ・ケベド委員は述べている。
政府間の国境を越えた連携は、サイバーセキュリティ、データ処理、オンラインアクセスに関する新たな法律、規制、情報共有の慣行を標準化する欧州委員会に類似した中央集権的な機関の設立につながる可能性がある。
これはまた、消費者保護が国際基準と同等であり、金融機関や通信事業者などの関係者間でより多くの責任共有が行われることを意味し得る。その結果、東南アジアの銀行口座を持たない人々が、常に損失の負担を強いられることがなくなる。
東南アジアがデジタル経済の拡大を続ける中、政府、金融機関、地域社会は、銀行口座を持たない人々へのサイバー攻撃への対処において、効果的に連携しなければならない。
サイバーセキュリティ対策の強化、金融リテラシーの向上、地域協力の促進を通じて、関係者はサイバー犯罪の拡大から脆弱な人々を守ることができる。




