ソフトウェア更新は、サイバーセキュリティの維持において重要な役割を果たしており、主体的な計画が必要です。
既存のソフトウェアの脆弱性に対処する一方で、新たな脆弱性を生み出すこともあります。
新たな研究により、ソフトウェア更新と脆弱性の複雑な関係が示されました。
最近発生した世界的なITシステムの障害は、欠陥のあるソフトウェア更新が原因であり、今日の相互につながった世界においてソフトウェア更新が持つ重要性を如実に示す出来事です。社会がますますITシステムに依存して機能するなか、主体的な取り組みによってその安全性を確保することが、かつてないほど重要になっています。
これらのシステムを支えるソフトウェアの保守は、この取り組みにおいて重要な役割を果たしています。ソフトウェア保守の重要な要素は更新であり、更新によって機能性とセキュリティが向上します。更新はセキュリティを強化できる一方で、ソフトウェアの既存の脆弱性に対処することで、新たな脆弱性を生み出す可能性もあります。この潜在的なリスクは、システムの安全性を維持することと、運用の安定性を確保することとの微妙なバランスを、より深く理解する必要があることを示しています。
最近の研究では、ソフトウェア更新の動向とソフトウェア脆弱性の動向がどのように関連しているかを検討しました。この現象を理解するため、過去5年間(2018年~2022年)にわたりNational Vulnerability Database(米国国家脆弱性データベース)(NVD)からデータを収集し分析しました。その結果、以下の知見が得られました。
1. ソフトウェア更新と脆弱性の複雑な相互作用
報告される脆弱性の件数が増加すると、ソフトウェア更新の件数も対応して増加し、その逆も起こると予想されるかもしれません。しかし、この仮説を裏付ける有意な証拠は見出されませんでした。このことは、更新と脆弱性のバランスがより複雑であることを示しています。単純な因果関係ではなく、更新と脆弱性の相互作用は、他の様々な要因の影響を受けていると考えられます。
2. アプリとオペレーティングシステムにおける傾向の相違
ソフトウェア脆弱性の深刻度スコアは、アプリケーション(アプリ)とオペレーティングシステム(OS)の両方において、セキュリティ関連の問題への対応の影響度と緊急性を定量化するものです。分析の結果、アプリとOSにおける脆弱性の平均深刻度スコアは低下していることが分かりました。この低下は、脆弱性が平均的により深刻ではなくなっていることを示しています。興味深いことに、データを詳しく見ると、この低下は主にアプリにおけるセキュリティ問題の減少によるものであることが分かりました。一方、OSの構成要素のみによる平均セキュリティスコアは長年にわたって低下しておらず、業界基準では高いとみなされる水準で横ばいとなっています。

3. 脆弱性の多様性
私たちの研究は、ITの専門家にとって、ソフトウェア更新の頻度だけでなく、更新と潜在的な脆弱性との関係に影響を与える他の様々な要因も考慮することの重要性を示しています。主な検討事項には、セキュリティがソフトウェア開発プロセスにどの程度組み込まれているかが含まれます。プロセスのあらゆる段階でセキュリティが組み込まれているソフトウェアは、脆弱性をより効果的に最小化します。これは、セキュリティが後から付け足された場合と比べてのことです。
考慮すべきもう一つの重要な要因は、更新の性質です。すなわち、日常的なバグに対応する軽微な更新か、新たな重要機能を導入する大規模な更新かという点です。後者は新たな脆弱性を生み出す可能性もあります。さらに、ソフトウェアの複雑さも重要な要因です。モジュール式ソフトウェアでは、更新を単独で展開できるため、リスクを最小限に抑えられます。一方、高度に統合されたシステムでは、より広範なテストが必要になることが多く、更新を効果的に実施することがより困難になります。
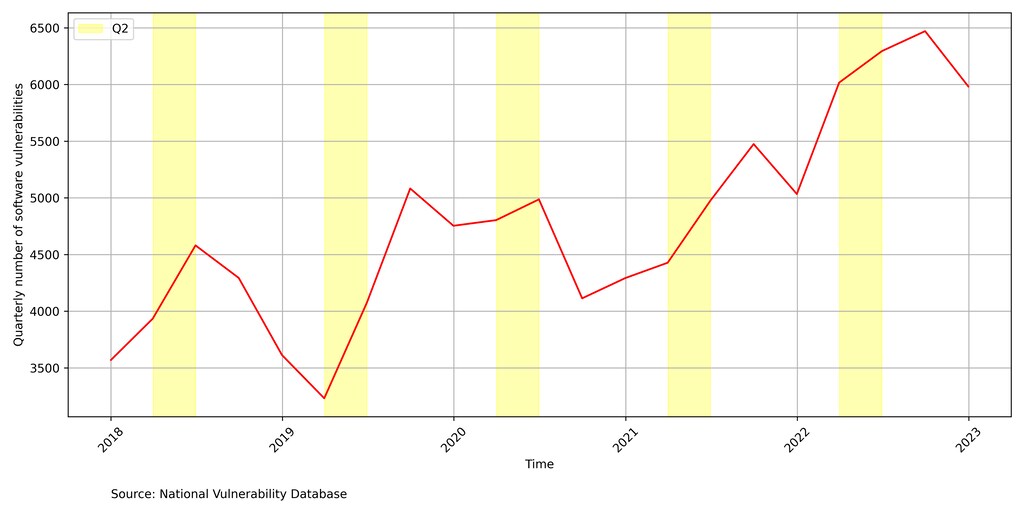
さらに、開発者の対応力は脆弱性への対処において極めて重要です。脆弱性が発見された後に速やかにパッチが公開されるのか、それとも遅延が生じ、ソフトウェアが潜在的な脅威にさらされたままになるのかが問われます。興味深いことに、脆弱性の件数は時間の経過とともに季節性も示します。これは、ソフトウェアのリリース計画が季節的なリズムに従っていることが要因と考えられます。以下に示すように、四半期ごとの脆弱性件数は第1四半期から第2四半期にかけて一貫して増加し、第2四半期または第3四半期にピークに達します。 専門家は、これらの期間に報告される脆弱性に注意を払うことで、脆弱性管理の実務においてこの季節性を考慮すべきです。
4. OSの問題
アプリ開発と比べてオペレーティングシステムのセキュリティ改善が遅れていることから、OSベンダーがセキュリティを強化するためにアプリ開発の世界の実践を取り入れられるのかという疑問が生じます。少なくとも、この状況はOSベンダーによるより安全なコーディングの取り組みの必要性を示しており、重大な脆弱性の発生を防ぐ助けとなり得ます。
しかし、堅牢で安全なコーディングの実践を行っても、脆弱性は依然として発生する可能性があります。OSの脆弱性の深刻度スコアが高くなりがちな主な理由の一つは、ITシステムに与える影響が大きいことです。したがって、平均深刻度スコアを下げるためには、ベンダーは脆弱性がもたらす影響を軽減するより良い方法を見つける必要があります。その一つの方法は、区画化によってOSを開発することです。これにより、システムの一部の脆弱性が他の部分を危険にさらすことがなくなります。OSベンダーはセキュリティの改善に主たる責任を負いますが、エンドユーザーも重要な役割を果たします。特に、システムの脆弱性を綿密に監視し、報告し、速やかにパッチを適用し続ける必要があります。
技術が事業運営の中心となっている時代において、ソフトウェア更新と主体的な脆弱性管理を通じたセキュリティの確保は、組織にとって最優先課題であり続けなければなりません。動向から学び、安全な開発手法を取り入れることで、企業はリスクをより効果的に軽減し、システムを守ることができます。
フォーラムはグローバルなサイバーセキュリティの課題にどのように取り組んでいますか。
Centre for Cybersecurity(サイバーセキュリティセンター)は、リーダーが一堂に会し、進化するサイバーリスクとその系統的な影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル社会において、理解と信頼の構築に注力しています。
セクターを超えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組む支援をしています。




