サードパーティのソフトウェアサプライヤーやオープンソースソフトウェアへの依存が高まる中、企業はソフトウェア環境の保護において厳しい課題に直面しています。
SolarWindsのような大規模な侵害は、侵害されたソフトウェア依存関係がもたらしうる壊滅的な影響を浮き彫りにしています。
規制は脆弱性への対処における重要な推進力となっていますが、組織にとっては、ベストプラクティスや過去のインシデントからの教訓に基づく、先を見越した戦略を採用することが不可欠です。
接続性の拡大と急速なイノベーションが続く中、組織はソフトウェア製品、サービス、プロバイダーへの依存をますます強めています。現代のソフトウェアアプリケーションは、独自のコードのみで構築されることがほとんどなく、代わりにオープンソースのコンポーネント、API、ライブラリ、プラグイン、構成、クラウドインフラストラクチャを組み合わせて構成されています。オープンソースソフトウェア(OSS)は現在、任意のソフトウェアパッケージの推定70~90%を占めています。
この依存の高まりは複雑さを増し、ソフトウェア環境に対する直接的な管理力を低下させ、新たなセキュリティ上の脆弱性をもたらします。今日のデジタル社会において、これらの課題はITにとどまらず、運用技術や産業システムにも及び、エネルギー、医療、食品・農業といった重要インフラ産業のリスクを増大させています。
近年の大規模なソフトウェアサプライチェーン侵害は、複雑な相互依存のリスクを浮き彫りにし、エコシステム全体に混乱が波及する可能性を明らかにしました。2019年には、SolarWindsへの侵害により、米国政府機関の複数を含む3万以上の組織が影響を受けました。歴史上最も重大なサイバーセキュリティ侵害の一つとしてしばしば挙げられるこの事件では、攻撃者がSolarWindsの開発環境を侵害し、世界中の数千の顧客に配布されるソフトウェアアップデートに悪意のあるコードを埋め込みました。影響を受けた企業は平均して年間収益の11%を失いました。
2024年7月のITの障害は、サプライチェーンのインシデントがもたらしうる混乱の大きさをさらに浮き彫りにしました。クラウドベースのセキュリティソフトウェアの欠陥のあるアップデートにより、850万台のMicrosoft Windowsデバイスで障害が発生し、世界中の航空会社、銀行、放送局、医療システム、決済インフラに混乱をもたらしました。
注目を集めたソフトウェアサプライチェーンのインシデントは数多く、悪名高いLog4jとMOVEitの脆弱性などがあり、いずれも侵害されたソフトウェア依存関係がもたらす広範な波及効果と深刻な結果を浮き彫りにしました。
ソフトウェアサプライチェーンを保護する上での主な課題
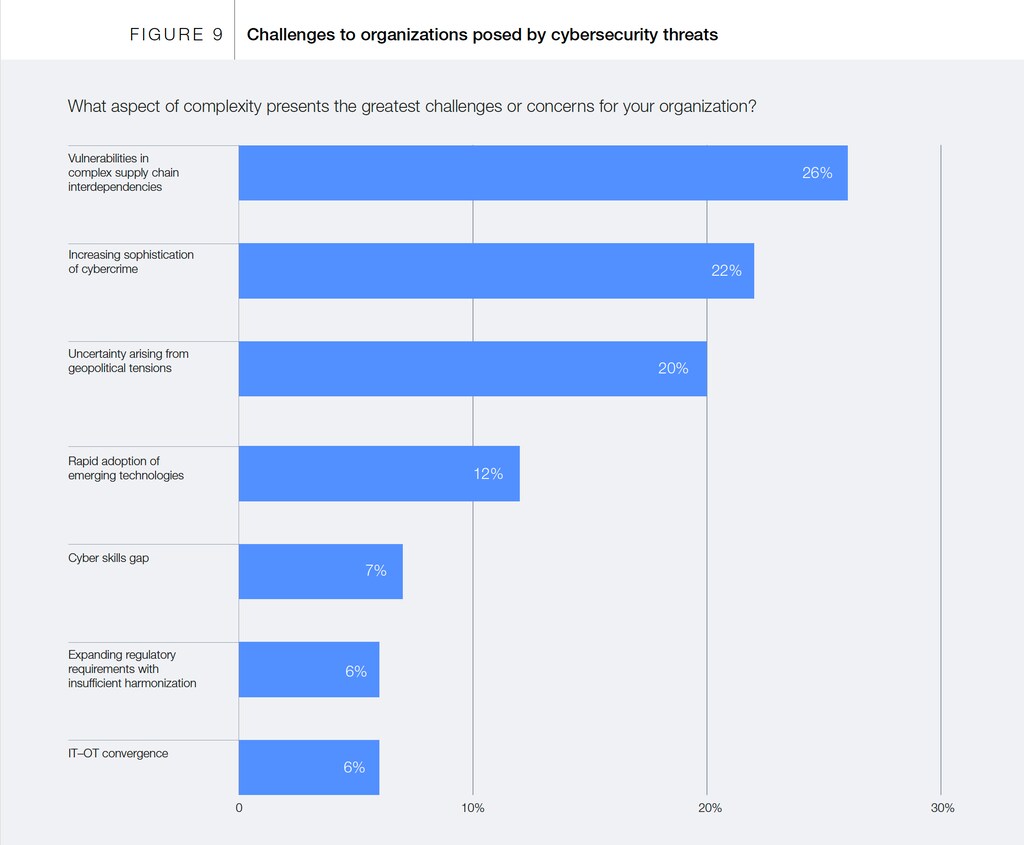
現代のソフトウェアは、相互接続されたコンポーネントのネットワークに依存しています。一つの侵害された依存関係が、エコシステム全体にわたって連鎖的なセキュリティ問題を引き起こす可能性があります。『Global Cybersecurity Outlook 2025』では、複雑なサプライチェーンの相互依存に起因する脆弱性が、ビジネスとサイバーのリーダーにとって主要な懸念事項であることが示されました。実際、強固なセキュリティ対策を講じている組織であっても、これらの依存関係を効果的に管理・監督することに苦慮しています。主な課題は次のとおりです:
サードパーティの脆弱性。サードパーティ・プロバイダーのセキュリティ対策の甘さは、サプライチェーン全体を危険にさらす可能性があります。サードパーティが侵害されると、それが悪意のある攻撃者にとって顧客の全ネットワークへの侵入口となりえます。
オープンソースコンポーネントにおけるパッチ未適用の脆弱性。オープンソースのコンポーネントには、パッチが適用されないまま残る既知の脆弱性が含まれていることがあります。ある調査では、コードベースの84%に、少なくとも一つの既知のオープンソース脆弱性が含まれていることが判明しました。さらに、OSSコンポーネントの保守が不十分だと、古くなり、悪用されやすい状態のまま放置されることがあります。
悪意のあるコードの挿入。OSSエコシステムはそのオープンな性質ゆえに、悪意のあるコードを意図的に混入させる攻撃者の標的になりやすい場合があります。これにより、ソフトウェアの供給元や配布段階で危険にさらされることがあります。
AIデータポイズニング。最近の議論では、AIデータポイズニングは従来のソフトウェアサプライチェーン攻撃になぞらえて論じられています。AIの導入が進む中、多くの組織は外部で開発・学習されたモデルに依存しており、それらは「データポイズニング」攻撃の影響を受けやすい場合があります。これは、脅威アクターが学習データを改ざんし、AIの出力を損なって、組織内の相互接続されたシステムに影響を及ぼす可能性がある場合に発生します。

レジリエンスを促す要因としての規制
規制は、ソフトウェアサプライチェーンのレジリエンスを高める重要な推進力となってきました。以下の資料によると、『Global Cybersecurity Outlook 2025』では、CISOの78%とCEOの87%が、新たな規制を導入する主な動機として、セキュリティ体制の改善とサイバーリスクの軽減を挙げています。
世界的に、規制当局と政策立案者は、認証、報告、説明責任に関する要件の導入を加速させており、ソフトウェアサプライチェーン全体における信頼とレジリエンスを高めています。EUサイバーレジリエンス法(CRA)は、例えば、サードパーティ・サプライヤーの評価、継続的なソフトウェア監視、脆弱性スキャン、透明性の高いソフトウェア部品表(SBOM)を義務付けており、違反した場合は最大1,500万ユーロまたは組織の全世界の収益の2.5%の罰金が科されます。米国では、大統領令14028号により、NISTやCISAなどの機関が定めた基準に基づき、安全な開発手法が義務付けられています。
安全なソフトウェアサプライチェーンのための行動
しかしながら、ソフトウェアサプライチェーンの問題に効果的に対処するためには、組織は規制の導入にとどまらず、ベストプラクティスや過去のインシデントからの教訓に基づく、先を見越した戦略を採用する必要があります。主要と認められている行動は次のとおりです:
安全なコーディングの実践。内部の開発リスクを軽減するため、脆弱性を最小限に抑え、セキュリティを開発プロセスに組み込む基本原則を実施し、ソフトウェアが潜在的な脅威に対して強靭になるようにすることが重要です。すべてのオープンソースコンポーネントが信頼できる供給元から入手されるよう徹底し、その利用に関するガイドラインを定めてください。ソフトウェアセキュリティに対する責任の所在を明確にし、開発者が安全なコーディングの実践に従うことを確実にするための説明責任の仕組みを整備する必要があります。
ソフトウェア部品表(SBOM)。透明性と可視性を高めるため、 SBOMは、ソフトウェアで使用されているすべてのコンポーネントの包括的なリストを提供し、最終的に組織が潜在的なセキュリティリスクを特定することを支援します。
継続的な監視。脆弱性を定期的にスキャンし、すべてのソフトウェアコンポーネントを最新の状態に保つことが重要です。AIは、プロアクティブな監視、脆弱性の特定、脅威の早期検出、そしてセキュアな開発手法を損ないがちな市場投入までの時間的圧力の軽減に活用することで、そのための有用なツールとなりえます。
ベンダー管理の強化とリスク評価。組織は堅牢なベンダー管理の実践を導入し、徹底したリスク評価を実施するとともに、サードパーティ・プロバイダーが強固なセキュリティ・プロトコルを遵守していることを確実にする必要があります。定期的な監査と、プロアクティブな評価・監視は、潜在的なリスクの軽減に不可欠です。ソフトウェアサプライチェーンの重要な部分へのアクセスを制限することは、不正アクセスのリスクをさらに低減するのに役立ちます。
レジリエンス志向の採用
これらの取り組みによりインシデントの発生可能性は下げられますが、現実には、最も安全な組織であってもソフトウェアサプライチェーンの侵害を完全に防ぐことはできません。これは特にサードパーティに関して当てはまり、広範なサプライヤーやベンダーのネットワーク全体のリスクを完全に排除したり、十分に軽減したりすることは、多くの場合、現実的ではありません。
フォーラムは、グローバルなサイバーセキュリティの課題にどのように取り組んでいますか?
サイバーセキュリティ・センターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。相互接続が進むデジタル社会において、理解と信頼を築くことに注力しています。
セクター横断的な協力と知見の共有を可能にすることで、センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に対処するのを支援しています。
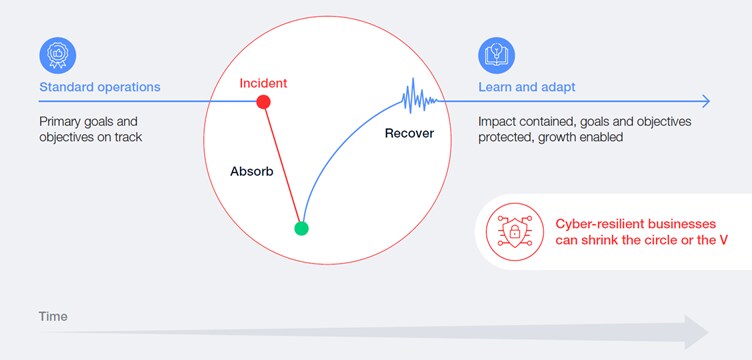
しかしながら、組織は、サイバーレジリエンスのアプローチを採用することで、インシデントの影響を軽減することができます。ソフトウェアサプライチェーンのインシデントを予測し、それに備えて計画することで、組織は、準備、検知、耐性の確保、そして可能な限り迅速な復旧のための包括的な手法群を活用できます。最終的にはダウンタイムを最小限に抑え、ステークホルダーの信頼、評判、財務実績を含む重要な資産を守り、長期的な成長を可能にします。
最終的に、増大するソフトウェアサプライチェーンのリスクに直面する中で、強固なサイバーレジリエンスを構築することは、現在および将来のサイバー課題に効果的に備えるうえで組織にとって不可欠になっています。




