社会は、差し迫っていない、あるいは少なくともすぐには明らかでない懸念や脅威を軽視しがちだ。サイバーセキュリティは、この人間の傾向を縮図として示している。一般的な脅威としても、今日なお私たちがほとんど認識していない個別の脅威としても、そう言える。
1991年、ウィン・シュワルタウは米国議会で、外国がいつかインターネットを使って米国を攻撃するようになると論じた。彼は笑いものにされた。2001年には、インターネットは攻撃者が遠隔操作する侵害済みコンピューターの世界であり、これを「ボットネット」と呼ぶと話した私も、笑われた。
「危機が訪れれば、どんな愚か者にもそれと分かる。国家に真に貢献するのは、危機の芽を見つけることだ。」― アイザック・アシモフ『ファウンデーション』
undefined
事実が明るみに出た後でさえ、こうした脅威が現実となり、サイバーセキュリティが主要な脅威として認識されるまでには何年もかかった。例としては、iPhoneのロック解除をめぐるFBI対Appleの件、米民主党全国委員会のデータ漏えい、フランスのマクロン大統領の選挙に対するハッキングなどがある。
1990年代後半、イスラエルは重要インフラを守るため、小規模な組織を設立した。問題を早くから見抜いていたと言えるかもしれない。一方で、すでに手遅れに近く、対応も不十分だったと言う人もいるだろう。
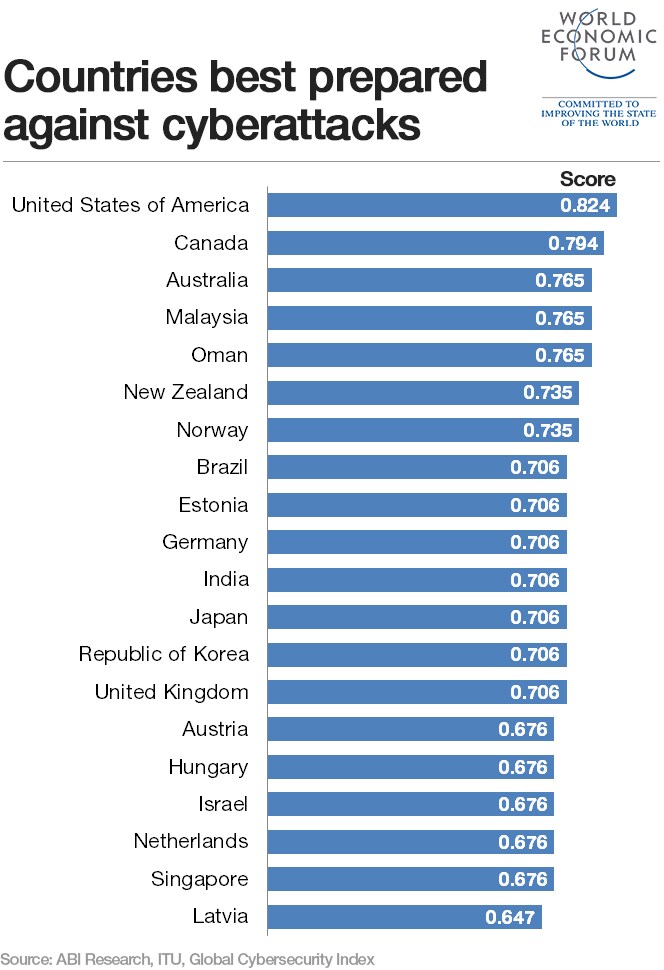
専門家は、当時は情報セキュリティと呼ばれていたサイバーセキュリティについて、爆発を待つ巨大な問題だと主張した。しかし当時、まだ爆発は起きていなかった。数ある脅威の中から、どのように一つを見分ければよいのだろうか。存在が示されたリスクである脅威が、信頼に足るものとなるのはいつか。そのような脅威にはどれほどの投資が妥当で、どうすれば発見できるのか。
長年、新たな脅威を発見し、それに対抗しようとする中で、私はいくつかの答えを見つけようとしてきた。いくつかの指標、いわば炭鉱のカナリアが見えてくる。
「風車と戦う」
専門家が、インフラそのものの設計が誤っていると訴え、置き換えなどの解決策も、実現に必要な労力が大きすぎて現実的でない場合、私たちは解決策のない脅威に直面している。それは拡大する可能性が高い。例として、次のものがある。インターネットプロトコルTCP/IP、およびメールプロトコルSMTP。
いたちごっこ
使われている解決策そのものが問題の一部だと分かる場合がある。サイバーセキュリティでは、短期的にシステムを維持するための対策を講じるが、その性質上、終わりのないいたちごっこを招く。双方が共進化する競争の中で絶えず適応し、「スーパー病原体」へと向かうのだ。例として、次のものがある。DDoS(分散型サービス妨害)攻撃、スパム、フィッシング攻撃。
非対称性
敵対的な状況で見ると、一方が他方に対して非対称に有利な立場にあり、経済的な解決策を容易に見つけられないことがある。例として、スパム、APT(高度持続的脅威)による国家主体のスパイ活動、そしてサイバーセキュリティそのものが挙げられる。
繰り返される歴史
私たちは同じリスクや脅威をすでに目にしているのに、同じ原理に基づいた、あるいは同様の課題を抱えたシステムが発明される。例として、過去の教訓が生かされず、新しい技術とともに繰り返されることがある(メインフレーム、パーソナルコンピューター、携帯電話、RFID、モノのインターネット、ドローンなど)。
依存度
テクノロジーなど、何かを使えば使うほど、それに依存するようになる。2007年にエストニアで起きた、現在「第一次インターネット戦争」として知られる事件ほど適切な例はない。ソ連崩壊後、エストニアはインターネットを基盤に、インフラを一から構築した。そのため、インターネットが攻撃を受けたとき、脅威は国家レベルに及んだ。
規模
そのシステムを使う人は何人いるのか。将来、何人が使う可能性があるのか。
「誰もが自動車を持つ時代に、都市のすべての建物へ自家用車で行く権利は、都市を破壊する権利である。」―ルイス・マンフォード。
undefined
将来に目を向けると、今日なおほとんど顧みられていない脅威の一例が、生物学・医療用デバイスだ。2007年、私は生物学的デバイスが、さらには遺伝子工学が、いかに大きな脅威となりうるか、そしてそれに対抗するためにどのような手法を使えるかについて講演した。私が最初にこのテーマを取り上げたわけではないが、現場を経験してきた者として、早くから警鐘を鳴らす一人だった。
将来の脅威は容易に予測できても、将来の解決策を思い描くのはまれだと学んだ。今日、産業界や政府のグループがこの脅威を議論しているが、依然としてほとんど認識されていない問題である。
デバイスがインフラと見なされるほど普及し、大規模な攻撃が起きるまでには、まだ何年もかかるだろう。この特定の脅威が真剣に注目されるのも、その後になる。対応はまた不十分で手遅れになるのだろうか。今ではなく、その時になって問題にどれほどの資金を投じる必要があるのか。
おそらく問題は、資金ではなく注力の仕方にある。
基本的な経済原則は、人間に最もよく見られる認知バイアスの一つである双曲割引のように思える。これは、将来の報酬のほうが大きくても、目先の報酬を過大評価し、将来の報酬を過小評価する傾向だ(たとえば、今ハンバーガーを食べることを、食べずに将来の健康に役立てることより優先する)。
脅威の発見に本当に役立つカナリアは、政府が動かないときに、対抗するための民間グループが形成されることだ。サイバーセキュリティに何十億もの資金が投じられている今でさえ、現場で働き、問題解決を助けているのは専門家、ボランティア、スタートアップ企業だ。リスクを明らかにし、その解決策を生み出すのは、たいてい民間の個人やベンチャー資金を受けた企業である。
政府が追いつくまでには何十年もかかり、その過程は破壊的なものになりうる。直近の例はWannaCryランサムウェアワームで、攻撃の拡大を食い止めたのは民間部門の人々だった。
サイバーセキュリティが問題でなくなることは決してないだろう。しかし今後10年で、潮流をほとんど食い止められない非対称な領域から、通常の犯罪のように維持された均衡へと移行することを期待している。
私が設立したスタートアップ企業Cymmetriaは、世界経済フォーラムにより2017年のテクノロジー・パイオニアとして認定された。攻撃と防御の経済性を変えることで、サイバー領域の非対称性を転換するという目標に向けて取り組んでいる。
絶えず変化する攻撃を探すのではなく、攻撃者の手法に着目し、彼らが持つ情報を管理することで、攻撃者を制御する。攻撃者がネットワークに侵入した後も組織が自らを守れるようにし、攻撃者の検知、監視、排除に伴う不確実性を取り除く。
2017年のテクノロジー・パイオニアについて詳しくは、当ウェブサイトをご覧ください。




