この記事は2023年12月に初めて公開され、2024年7月に更新されました。
パスワード管理のグローバル企業NordPassによると、私たちが最もよく使うパスワードは、いずれも単純で短く、予測しやすいため、ハッキングやサイバー犯罪の標的になりやすい状態です。
2024年7月に発生した、これまでで最大のパスワード流出により、「クレデンシャル・スタッフィング」のリスクが高まっていると専門家は警告しています。これは、複数のアカウントで同じユーザー名とパスワードを使い回している人々を、サイバー攻撃者が悪用する手口です。
世界経済フォーラムの「サイバー犯罪対策パートナーシップ」は、法執行機関、サイバーセキュリティ企業、グローバル企業、非営利の連合体を結集し、サイバー犯罪の撲滅を支援しています。
ひどいオンラインパスワードとはどのようなものでしょうか? 単純で、短く、予測しやすいものです。
驚くべきことに、これらは次の特徴も世界でもっとも一般的なオンラインパスワードは123456ですであることが、オンラインパスワード管理企業NordPassによって明らかになっています。
NordPassは、123456を最悪のパスワードと呼んでいます。450万回以上使用されているうえ、上位20位のオンラインパスワードのほとんどと同様に、ハッカーが1秒もかからず解読できてしまうためです。
リストに掲載されているそのほかのパスワードや、サイバー犯罪から身を守るためのパスワード改善のアドバイスは以下のとおりです。増大する脅威と、世界経済フォーラムの最新の「グローバルリスク報告書」は指摘しています。
世界でもっとも一般的なオンラインパスワード
NordPassは膨大なオンラインパスワードのデータベースを分析し、研究者チームの協力を得て、マルウェアによって盗まれたパスワードを調査しました。
これは、もっとも一般的なパスワード上位20件のリストです。ご自身のパスワードが含まれている場合は、変更を検討すべき時かもしれません。
1. 123456
2. admin
3. 12345678
4. 123456789
5. 1234
6. 12345
7. password
8. 123
9. Aa123456
10. 1234567890
11. UNKNOWN
12. 1234567
13. 123123
14. 111111
15. Password
16. 12345678910
17. 000000
18. Admin123
19. ********
20. user
NordPassが世界のパスワードの利用傾向を調査するのは、今回で5回目です。今年の首位である123456は、過去に3回首位となっています。首位の座を奪われたのは、2019年の12345と、根強い人気を誇る「password」(2022年)の2回だけです。
2019年から2022年までの最も一般的な200のパスワードはこちらです。

パスワードの利用傾向はプラットフォームによって異なります
NordPassの最新データは、デジタルプラットフォームによってパスワードの作成方法が異なることを示しています。人々は、利用するプラットフォームによって異なるパスワードの傾向を持つ傾向があります。
NordPassによると、ストリーミングサービスを利用する人々は最もぜい弱なパスワードを選ぶ傾向があり、これがサイバー犯罪者にとってアカウントに侵入する容易な機会となっています。
サイバー犯罪の増加
デジタル化が進むにつれ、オンライン犯罪の被害に遭う可能性も高まっています。NordPassによると、ウェブアプリへの攻撃の9割近くで盗難データが使用されており、ダークウェブで販売されている一般的な商品の18%は、パスワード、メールアドレス、アカウントデータです。
サイバー攻撃は、件数が増えているだけでなく規模も拡大しています。2024年7月には、次の名前で知られるパスワード流出がRockYou24が史上最大の流出となりました。Cybernewsによると、人気のハッキングサイトのユーザーがほぼ100億件のユニークなパスワードをまとめたものを投稿した際のことでした。
パスワードを使い回している人は、「クレデンシャル・スタッフィング」として知られる手口に対して極めて脆弱になるおそれがあります。これは、攻撃者が不正に有効なユーザー名とパスワードの組み合わせを入手し、それを使って他のアカウントにアクセスする手口です。
「脅威アクターは、RockYou2024のパスワードデータをまとめたものを悪用し、ブルートフォース攻撃を実行して、データセットに含まれるパスワードを使用している個人が利用する様々なオンラインアカウントに不正アクセスするおそれがあります」とCybernewsの研究チームは警告しています。
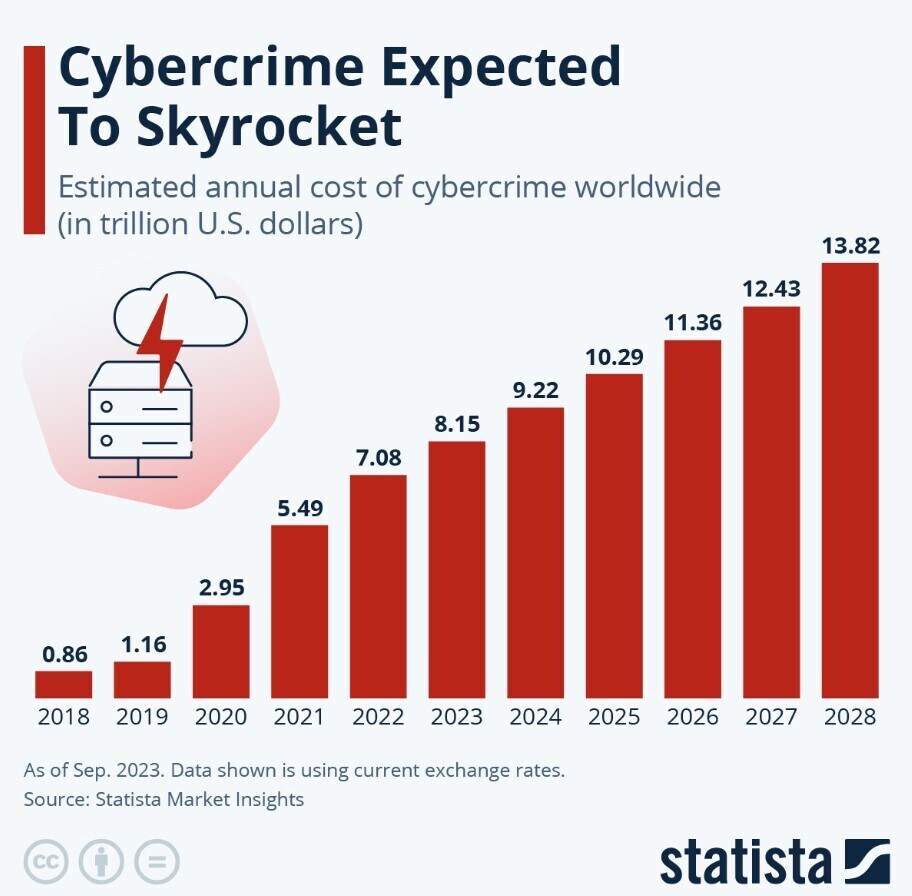
これらすべてが意味するのは、サイバー犯罪のコストが急増しているということであり、Statistaによると、2028年までに14兆ドル近くに達する可能性があります。
世界経済フォーラムのサイバー犯罪対策パートナーシップは、法執行機関、サイバーセキュリティ企業、グローバル企業、非営利の連合体を結集し、サイバー犯罪の撲滅を支援しています。
パスワードを改善する方法
次のようなウェブサイトサービスにアクセスすることで、パスワードが漏えしていないか確認できます:HaveIBeenPwned。メールアドレスを入力するだけで、アカウントがデータ侵害の被害を受けたかどうかがわかります。
新しいパスワードを設定する際は、大文字と小文字の英字、数字、特殊文字を組み合わせた複雑なものにするのがよいでしょう。解読に時間がかかるためです。2023年に最も人気のあった上位20件のパスワードとは異なります。目安としては、少なくとも12文字としてください。ただし、それより長くすることも可能です。

ペットの名前や覚えやすい誕生日など、ご自身の人生に関連する覚えやすい数字や単語を使いたくなるかもしれませんが、これではパスワードが解読されやすくなる可能性があります。
また、複数のサイトで同じパスワードを使用することもお勧めできません。いずれかのサイトが侵害されると、他のすべてのサイトのパスワードも危険にさらされるためです。
また、3か月ごとにパスワードを変更することも有効だと、サイバーセキュリティの専門家は述べています。「アカウントのパスワードが流出していたことに、まったく気づかないこともあります」とオンラインセキュリティの専門家Kaspersky社は述べています。「数か月ごとにパスワードを変更することで、ハッカーがアカウント内で過ごせる時間を制限し、サイバー犯罪者が与えうる被害を最小限に抑えられる可能性があります。」
パスワード管理ツールとパスキー
パスワード管理ツールを利用することもできます。これは、様々なウェブサイト用の複雑なパスワードを生成し、パスワードの漏えいを検出し、暗号化された環境にパスワードを保存できるソフトウェアです。
パスワード管理ツールは単一のパスワードで操作するため、覚えておくパスワードは一つだけで済みます。多要素認証や生体認証といった追加の層を利用して、安全性を保っています。多要素認証および生体認証。
オンラインセキュリティを強化するもう一つの方法は、パスキー(企業または個人利用向けのパスワードの代替手段)の利用です。パスキーは、生体認証と暗号鍵を組み合わせたものです。
NordPassによると、パスキーは「本質的にフィッシング、ブルートフォース攻撃、その他のサイバー脅威に強く」、複数のデバイスやオペレーティングシステムで利用できます。パスキーがあれば、パスワードを覚える必要もなくなります。




