家族の写真、研究資料、業務記録など、個人の文書をすべて失ったらどうなるでしょうか。それらを取り戻すために、いくら支払うでしょうか。こうした問いへの答えを利用する、新たな形のサイバー犯罪が急速に広がっています。
おそらく、ウイルスやマルウェアについては聞いたことがあるでしょう。こうした危険なソフトウェアはコンピューターに侵入し、大きな被害をもたらします。マルウェアの作成者は、データを盗み、デジタル機器の正常な動作を妨げようとします。
一方で、ランサムウェアがあります。これはサイバー犯罪者が無実の利用者からデータを人質に取って金銭を脅し取るために作り出したもので、個人、小規模事業者、企業の利用者を等しく脅かす存在となりつつあります。
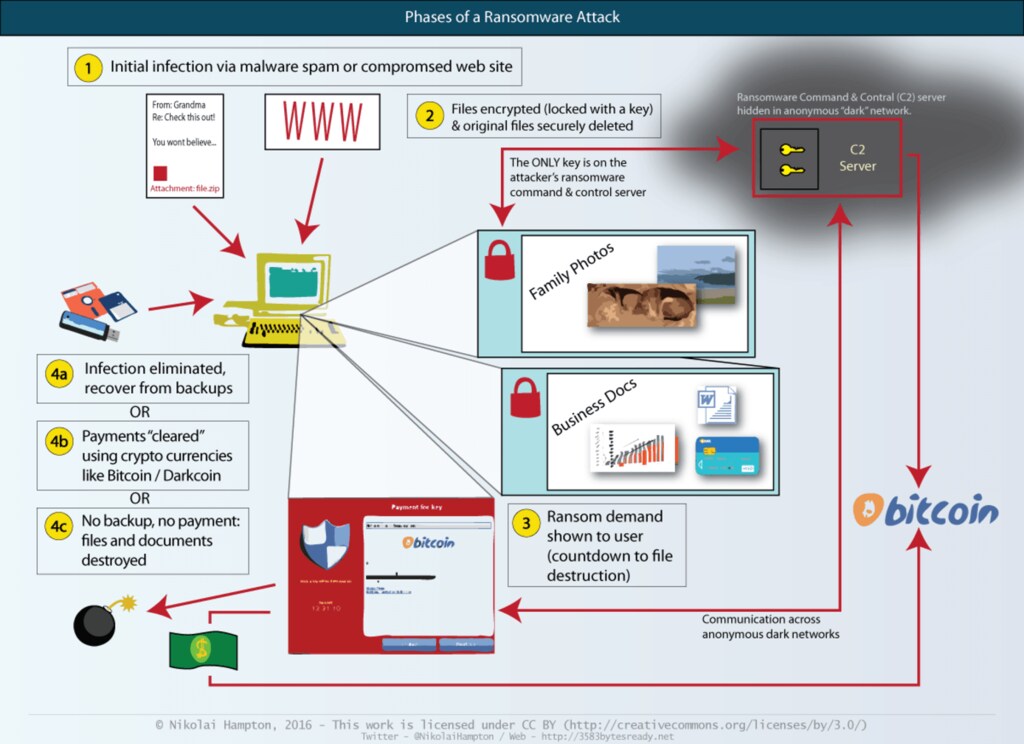
マルウェアとは異なり、ランサムウェアはデータを盗みません。代わりに、ファイルを暗号化して人質に取り、被害者の画面に身代金要求のメッセージを表示します。サイバー恐喝の支払いを要求し、応じなければデータを消去すると脅します。
ランサムウェアの概念は20年以上前から存在していましたが、いくつかの重要な技術革新が重なり、急速に広がるようになったのは2012年以降です。
ランサムウェアは進化を遂げています。ファイルの暗号化に加え、攻撃者の身元を隠すために「ダーク」ネットワークを利用し、さらに暗号資産(あるいは悪用)を用います。たとえばビットコインを使い、法執行機関が身代金の支払いを攻撃者の隠れ家まで追跡できないようにします。
初期費用がわずかで逮捕されるリスクも低いため、ランサムウェアの開発者は大きな利益を得られます。業界の推計では、投資利益率は1,000~2,000%に上ります。
ランサムウェアの拡大を促しているものは何でしょうか?
少額の身代金を支払うことは、単純に問題を悪化させます。支払わなければデータを失い、支払えば問題のさらなる悪化に加担することになります。
それでも、ランサムウェアの作成は大きな利益を生むビジネスです。業界の推計には大きな幅がありますが、報道によると、開発者は年間100万米ドルを超える収入を得ることもあり、熟練したプログラマーやエンジニアを引きつけるには十分な額です。
オーストラリアの企業が身代金を支払ったという報道は数多くあります。米国では、ファイルを取り戻すために身代金を支払った警察署も複数あり、当局も安全ではありません。さらに、データが必要なら被害者は「身代金を支払えばよい」とFBIの専門家が助言したという報道さえあります。
ランサムウェアに関する最大の懸念は、セキュリティ対策をかいくぐるために適応する速さです。私たちは最近、ランサムウェアの進化を調査し、開発者が以前のバージョンでの失敗から学んでいることを明らかにしました。世代を重ねるごとに新機能が加わり、攻撃戦略も改善されています。
また、最近のランサムウェアの亜種の80%超が、高度なセキュリティ機能を使って検出を困難にし、「解読」をほぼ不可能にしていることも分かりました。エンドユーザーにとって状況は厳しく、ランサムウェアでは高度な暗号化、ネットワーク、回避、決済の技術がますます使われています。開発者のミスも減り、ソフトウェアの「質」も向上しています。
ランサムウェアの開発者が、企業のデータベースさえ攻撃する方法や、バックアップ用ディスクをすべて特定するまで潜伏するバージョンを現在開発していると考えても、決して大げさではありません。
身を守る方法
攻撃者の許可なしにランサムウェアからファイルを復旧することは不可能です。そのため、まずデータの損失を防ぐ必要があります。できる最善のことは、適切な「デジタル衛生」を実践することです。
ソーシャルエンジニアリングやフィッシングの被害に遭わないようにしましょう。攻撃者が機密情報を明かすよう仕向ける手口です。祖母や職場の同僚から不審なメールが届いたら、クリックする前に不自然な点がないか考えましょう。確信が持てない場合は、電話など別の手段で送信者に連絡し、確認してください。
信頼できる提供元からのものだと分からない限り、ソフトウェア、プラグイン、拡張機能をインストールしないでください。疑わしい場合は人に尋ね、信頼できるダウンロード元だけを利用しましょう。道端で見つけたUSBメモリーを拾うのも、絶対にやめましょう。
常に最新バージョンを使えるよう、オペレーティングシステム、ウェブブラウザー、その他のインストール済みソフトウェアを定期的に更新しましょう。
バックアップを取りましょう。重要な文書は大切な持ち物と同じように扱う必要があります。USBメモリーを何本か用意し、バックアップ先を毎日または毎週入れ替えましょう。また、USBメモリーを接続したままにしないでください(現在のマルウェアは、リムーバブルUSBディスクをスキャンできます)。複数のコピーを保管しておけば、データを人質に取ろうとする攻撃者の努力はほぼ無意味になります。
ランサムウェアは現実に存在する深刻な脅威です。攻撃者にとってのリスクが低く、大きな利益が得られることが、急速な拡大を後押ししています。私たちは皆、先手を打つ必要があります。今すぐ始めて、後悔する前に備えましょう!




