デジタルシステムとデータを守るため、ランサムウェアや恐喝の試みに対処するより効果的な方法が、今まさに強く求められています。
ランサムウェア攻撃を受けた際、多くの組織はシステムやデータへのアクセスを取り戻すため、多額の支払いに応じる用意があります。
ランサムウェアなどのサイバー脅威が進化するなか、世界中の組織は適応し、防御を強化しなければなりません。
今日のデジタル環境では、サイバー攻撃の脅威が常に存在し、その深刻さは増し 続けている という、継続的かつ深刻な問題に直面しています。こうしたデジタル脅威のなかでも、ランサムウェアは新しい問題ではないものの、世界中の組織にとって重大な課題へと成長しています。今年のMOVEit攻撃など、サイバーインシデントが相次いだことを受け、MOVEit攻撃により、デジタルシステムとデータを守るため、ランサムウェアや恐喝の試みに対処するより効果的な方法が、今まさに強く求められています。
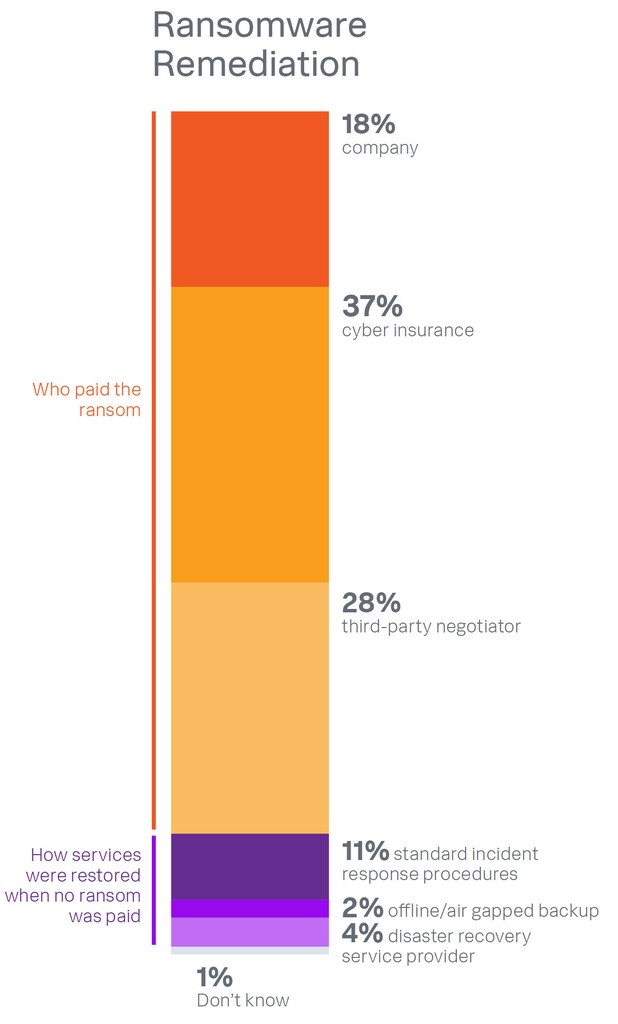
Splunkの2023年版CISOレポートによると、サイバーセキュリティリーダーの90%が、過去1年間に少なくとも1件の業務を妨害するサイバー攻撃の被害を受けたと明らかにしています。さらに注目すべきは、ランサムウェア攻撃の後、83%の組織が身代金の支払いに踏み切っており、その支払いは直接行われた場合、サイバー保険を通じた場合、第三者の交渉担当者を介した場合を含みます。特に、これらの身代金支払いの半数以上が10万ドルを超えていました。
フォーラムはグローバルなサイバーセキュリティの課題にどのように取り組んでいますか?
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。同センターは、ますます相互に接続されるデジタル社会における理解と信頼の構築に注力しています。
セクターを越えた協力と知見の共有を可能にすることで、同センターは、パートナーのサイバーレジリエンスを強化し、集団的な対応を必要とする課題への取り組みを支援しています。
組織が身代金を支払っている
これらの数字は厳しい現実を物語っています。ランサムウェア攻撃を受けた際、多くの組織はシステムやデータへのアクセスを取り戻すため、多額の支払いに応じる用意があります。同じCISOレポートによると、CISOの69%が身代金の支払いは将来の法的責任につながる可能性があることを認識しているものの、ランサムウェアによる差し迫った脅威が、彼らに支払いを余儀なくさせています。さらに深刻なのは、身代金を支払った後でさえ、一部の組織が機能を完全に回復できずにいることです。サイバー保険も貴重な手段ではありますが、全額の補償を提供できない場合があります。CISOレポート。さらに深刻なのは、身代金を支払った後でさえ、一部の組織が機能を完全に回復できずにいることです。サイバー保険も貴重な手段ではありますが、全額の補償を提供できない場合があります。
この憂慮すべき傾向を受け、組織はオフラインで定期的にテストされ、分離されたバックアップを維持する必要性を認識するようになっています。この手法は、ランサムウェア攻撃による深刻な影響に対する重要な防御策となり得ます。取締役会や統治機関もランサムウェアの脅威を注視しており、CISOの78%が取締役会レベルのサイバーセキュリティ専門委員会を独自に設置していると報告しています。
ますます高度化する脅威アクター
これらの脅威と、その背後にいる敵対者は、今後も進化し続けるでしょう。そのため、脅威アクターが高度化するにつれて、サイバー攻撃が危険な形で恐喝へと移行する様子が見られています。これらの脅威は、サイバー犯罪者がランサムウェアを手段として用いる恐喝行為として知られるようになっています。組織がランサムウェアがどのように恐喝へと進化したのか、そして、これらの脅威のさらなる進展をどのように抑制すべきかを理解することが極めて重要です。
これらの脅威の進展と、組織が身代金を支払う意思を持つことは、サイバーセキュリティ戦略の抜本的な転換が急務であることを示しています。組織は、デジタル障害に直面してもシステムを安全かつ信頼性の高い状態に保つ能力である、デジタルレジリエンスの構築を特徴とする、受け身の姿勢から能動的な姿勢へと移行しなければなりません。
組織は、セキュリティチームに能動的な役割を担わせ、問題の検知と予測、根本原因の特定、リスクの評価、脅威への迅速かつ正確で大規模な対処を協力して行うことで、これを実現できます。能動的なアプローチとは、初期段階からセキュリティとITの保護策をエンジニアリングのプロセスに組み込むことを意味します。

サイバーレジリエンスを高めるべき時です
デジタルレジリエンスの高い組織は、問題が発生したときに対処するだけでなく、インシデントが深刻な危機へとエスカレートするのを防ぎます。デジタル障害からすばやく回復し、新たな機会を捉えるために迅速に適応します。デジタルレジリエンスへのこの移行は、ランサムウェア攻撃やその他のサイバー脅威の影響を軽減するために不可欠です。
恐喝、ランサムウェア、その他のサイバー脅威との闘いにおいて、「封じ込めまでの時間」という概念は、デジタルレジリエンスの高い企業にとって極めて重要な指標となります。攻撃者が組織のネットワーク内で発見されずに潜伏する期間が長いほど、与えることのできる被害は大きくなります。サイバー攻撃の平均潜伏期間は驚異的な2.24か月であり、約9週間に相当します。この長期間は、攻撃者に機密データを盗み出し、業務を妨害し、その他の損害を与える十分な機会を与えてしまいます。
「封じ込めまでの時間」を短縮することで、組織はネットワーク内の攻撃者に、より迅速に対抗できます。組織は、セキュリティ戦略の一環として「封じ込めまでの時間」の短縮を目指すべきです。これを実現するために、リアルタイムでの脅威検知と迅速なインシデント対応を可能にする高度なセキュリティツールや手法を活用できます。重点を置くべきは、早期の脅威の特定、迅速な封じ込め、そしてネットワーク内における攻撃者の潜伏時間の最小化です。このアプローチは、能動的なデジタルレジリエンス対策と組み合わせることで、ランサムウェアを含むサイバー脅威に耐える組織の能力を大幅に高めることができます。
恐喝やランサムウェア攻撃の蔓延、そして組織がランサムウェアに身代金を支払うという憂慮すべき傾向は、サイバーレジリエンスに向けた能動的な転換が急務であることを示しています。ますますデジタル化が進む世界において、受け身であることのコストはあまりにも高く、組織はデータと業務を守るために能動的な措置を講じなければなりません。
今後の道筋は、デジタル障害があってもシステムの安全性と信頼性を維持する、デジタルレジリエンスの構築にあります。それは、連携、適切なツールへの投資、そして能動的なサイバーセキュリティ対策への揺るぎない取り組みを必要とする困難な道のりです。ランサムウェアなどの進化するサイバー脅威に直面するなか、私たちは適応し、防御を強化しなければなりません。組織は、現代社会を支えるデジタル基盤を最終的に守ることができるよう、能動的なセキュリティアプローチを採用しなければなりません。




