• ランサムウェアの取り組みの基盤となっている犯罪的な企業モデルに対処するには、多様な利害関係者によるアプローチが最適である。
• 世界経済フォーラムのパートナーシップは、事象の連鎖のより早い段階でランサムウェアの脅威に対処することを推奨している。
• 被害を受けた組織間での情報共有も極めて重要である。
病院、重要インフラ、学校システム、その他の必須サービスを標的としたランサムウェア攻撃に関する報道がほぼ毎日のように流れる中、世界各地のコミュニティに暮らす一般市民も、その影響を受けています。ランサムウェア攻撃の複雑さと、それを支える犯罪的な企業モデルを踏まえると、関係する課題に取り組むには、構造化された多様な利害関係者によるアプローチが必要です。
ランサムウェア攻撃とは、脅威アクターがマルウェアを展開し、被害者のITネットワーク上のデータを暗号化して、身代金(多くの場合は暗号資産)が支払われるまで被害者がアクセスできないようにする攻撃です。攻撃者は、被害者のファイルをロックして復号鍵と引き換えに身代金を要求するだけでなく、実際のランサムウェアを展開する前に機密データを窃取します。これにより被害者は交渉に応じざるを得なくなり、身代金を支払わないことによる(評判面での)被害者のコストが高まります。攻撃者は被害者のデータを暗号化したままにするだけでなく、機密情報を流出させることもあるためです。
サイバー恐喝は1989年に素朴な形で始まり、判明している最初の事例は医療業界を標的としたものでした。世界中の研究者に配布された2万枚の感染したフロッピーディスクが関わっていました。インストールされたマルウェアは潜伏し、コンピュータが90回起動された後にのみ作動しました。これが発生すると、マルウェア感染に起因する判明している最初の身代金が要求されました。被害者1人あたり189ドルでした。
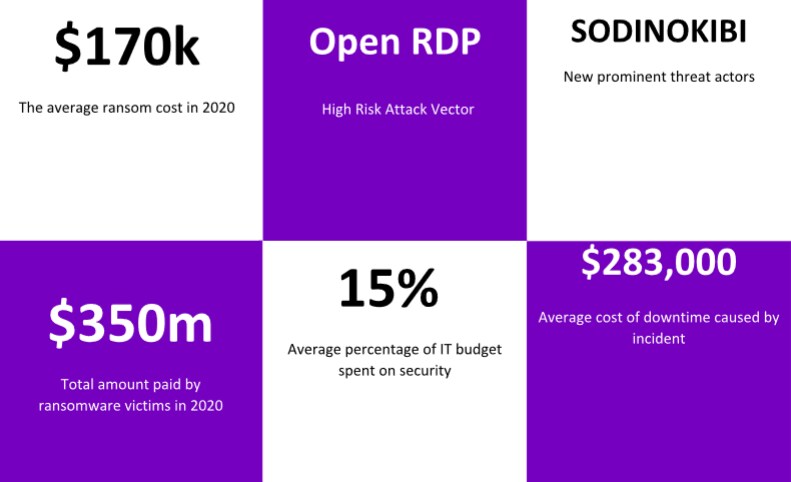
1989年以降、世界は大きく変わりました。当時は、政府や企業の組織における技術への依存度は、今ほど広範でも重要でもありませんでした。私たちの生活のあらゆる側面で技術への依存度が高まるにつれ、ランサムウェアはさらに大きな脅威となっています。ランサムウェアの被害者が支払った総額は2020年だけで3.5億ドルと推定されており、1件あたりの平均身代金要求額は17万ドルと推定され、1件あたりの総コスト(復旧費用を含む)は76万1,000ドルに上ります。ランサムウェアは、犯罪者にとって莫大な利益をもたらすと同時に、現代の組織にとって脅威となっていることが明らかになっています。
予防的アプローチ
この懸念の高まりを受け、世界経済フォーラム サイバー犯罪対策パートナーシップは、業界およびテクノロジー分野のリーダーを招いたコミュニティ・ディスカッションを開催し、ランサムウェア対策に特に焦点を当てました。その一環として、パートナーシップのメンバーは、ランサムウェアの取り組みを妨害できる可能性のある領域を特定することを目的とした、議論のための専用の概念的枠組みを策定しました。この取り組みの焦点は、事象の連鎖のより早い段階でランサムウェアの脅威アクターを妨害することを目指す、明確な「シフトレフト」アプローチです。
この取り組みの動機は、ランサムウェアへの対策に関する分析から生まれました。ランサムウェア対策の現在の傾向は本質的に事後対応的であり、主に感染段階でのマルウェアの特定と無効化、そして感染が成功した場合の復旧に重点を置いています。さらに組織は一般に、侵害指標(IOC)の共有など、集団的または相互に連携した取り組みが限定的な、孤立した単位として防御活動に取り組んでいます。ランサムウェア対策イニシアチブの一環として、ディスカッションでは、ランサムウェアの取り組みが盛んになる前に、セキュリティコミュニティが先制的に推進できる共有された協調的な取り組みに焦点が当てられました。
EMOTET事件
ランサムウェアに対する共有型・集団的かつ能動的な対応の価値は、すでに今日明らかになっています。これまでの取り組みは、協調的な多様な利害関係者によるアプローチ(実行可能な情報の共有と、民間部門および政府の合わせた能力の活用)が、サイバー犯罪を迅速かつ大規模に妨害する最良の機会をもたらすことを示しています。そうした取り組みの一つとして、世界中の法執行機関および司法機関が共同タスクフォースを結成し、現代における脅威の一つであるEMOTETマルウェアに対抗しました。2014年から稼働していたEMOTETは、さまざまな脅威グループが高い効果でランサムウェアをインストールする道を開きました。EMOTETによる金銭的被害の拡大を受け、そのインフラを標的として、EMOTETを無力化するための大規模な国際的作戦が実施されました。1週間の作戦期間中に、複数の法域にわたる数百台のサーバーが押収され、無力化されました。
ランサムウェア対策のモデル
ランサムウェア対策に向けたサイバー犯罪対策パートナーシップの取り組みは、この脅威への対処において協力と集団的アプローチの領域を特定することを明確な目標として発足しました。その一環として、パートナーシップのメンバーは、ランサムウェアのモデル・キルチェーンを設計しました。このキルチェーンは、典型的なランサムウェア攻撃の様々な要素から抽出された、以下の段階で構成されています。
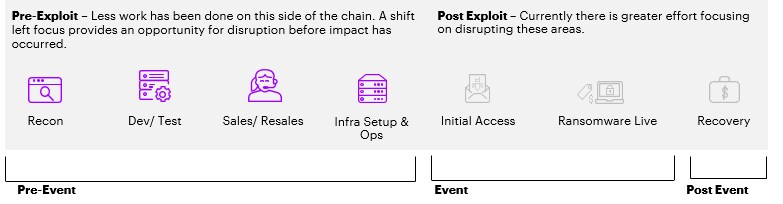
ディスカッションでは、テクノロジーおよびセキュリティ分野の業界リーダーが、キルチェーンの最初の4つの攻撃前段階を、ランサムウェアの取り組みを妨害する主要な領域として特定しました。このアプローチは、ソフトウェアの開発者や、オーケストレーションに必要なインフラなど、ランサムウェアの成功に不可欠な要素を標的とするものです。
特定された4つの段階にそれぞれ専念する4つの別々のグループに、サイバーセキュリティプロバイダー、インフラプロバイダー、保険機関、法執行機関の代表者が均等に配分されました。これにより、各グループが幅広い経験を活かせるようになっています。各ディスカッションの目的は、まず攻撃者、防御者、政府または規制当局のそれぞれの視点から、各段階の関連する行動を特定することでした。いったん整理されると、このアプローチにより、各行動に伴う考慮事項とリスクを特定し、潜在的な弱点をより正確に突き止めることが可能となり、ひいては妨害の潜在的な領域を見極められるようになりました。
各作業部会の検討結果は、提言として四つの中心的テーマにまとめられました。
• パートナーシップの目標を支援するため、枠組みをさらに発展させる
• 能動的な妨害アプローチを開発する
• 法執行機関の取り組みを支援する
• 政策の調整を提唱する
適切に実施されれば、ランサムウェアの成功を大きく阻害しうる、いくつかの主要な活動・取り組みが特定されました:
• 情報共有・協働。新たなマルウェアのIOCの迅速な検知と分野横断的な共有を行い、それらをランサムウェアと関連付ける。関連付けの分析を優先して共有し、攻撃を未然に防ぐための情報主導型セキュリティ管理の導入につなげる。
• 脆弱性テスト、脅威分析、研究のための官民によるリソースの共同プール。
• 悪意あるアクターの資金力を把握し、暗号資産から法定通貨、現実世界の商品およびサポートサービスへの不正利用の連鎖を断つことを通じて、法執行機関による当該能力の妨害を導く。
• サイバー衛生の向上を促進し、サイバーセキュリティ基準の引き上げに関する世界経済フォーラムのメッセージを発信する。
世界経済フォーラムはサイバーセキュリティにおいて何に取り組んでいるのか
サイバーセキュリティセンターは、進化するサイバーリスクとその体系的な影響を理解するため、リーダーが集う信頼できるプラットフォームを提供しています。デジタル化が進み相互接続が深まる世界において、理解と信頼の構築に注力しています。
分野横断的な協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
情報共有、リソースの共同プール、財務分析は、ランサムウェア攻撃者の組織上の弱点を特定できるよう、情報主導型の評価を構築するための基盤です。その情報を活用し、提案された枠組みを通じて協働することで、国際的な官民パートナーシップは、ランサムウェアの脅威が世界に及ぼす影響の低減に向けて連携できます。




