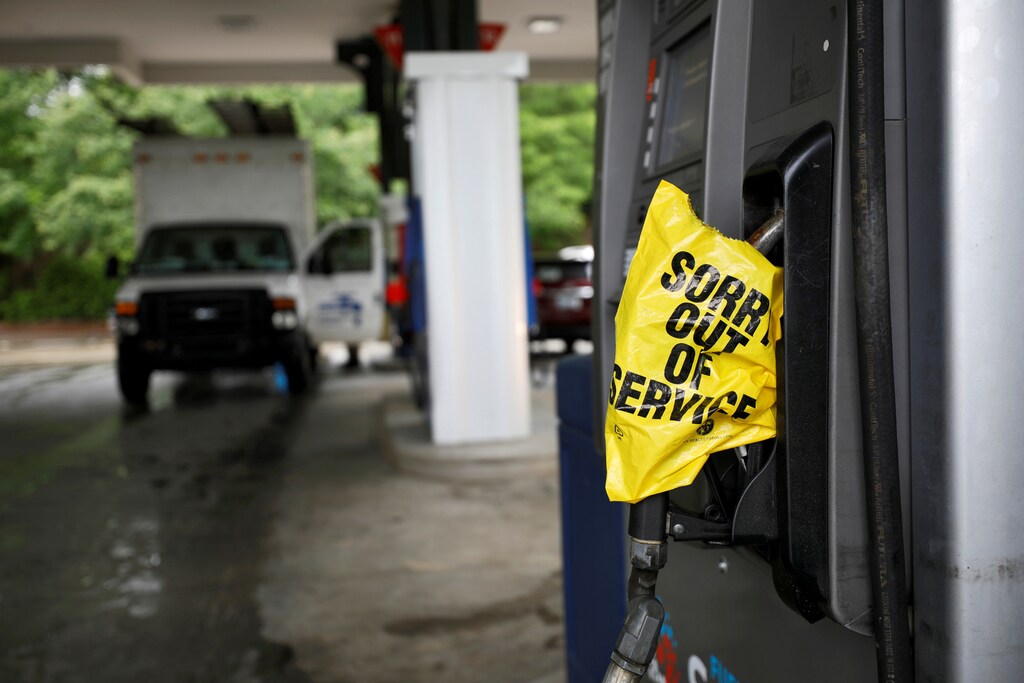
コロニアル・パイプラインへの攻撃により、米国の石油供給の大部分が停止した。
この事件は、公共サービスがランサムウェア犯に対して脆弱であることを露呈させた。
Radio Davosでは、ランサムウェアとは何か、そしてその仕組みについて取り上げます。
最新エピソードでは、米国国土安全保障省長官への独占インタビューも特集しています。
5月7日の午前5時30分、コロニアル・パイプラインという企業の従業員が、業務用コンピューターでハッカーからの身代金要求メモを発見した。その日の終わりまでに、米国東海岸に燃料の約45%を供給するパイプラインが停止し、停止がいつまで続くのかという懸念から、まもなく人々はガソリンの買い占めに走った。
パイプラインは現在では再稼働しているが、それは同社が身代金として440万ドルを支払った後のことである。
ランサムウェアは大規模な国際的犯罪ビジネスだが、その正体は何であり、阻止するためにどのような対策が取れるのだろうか?
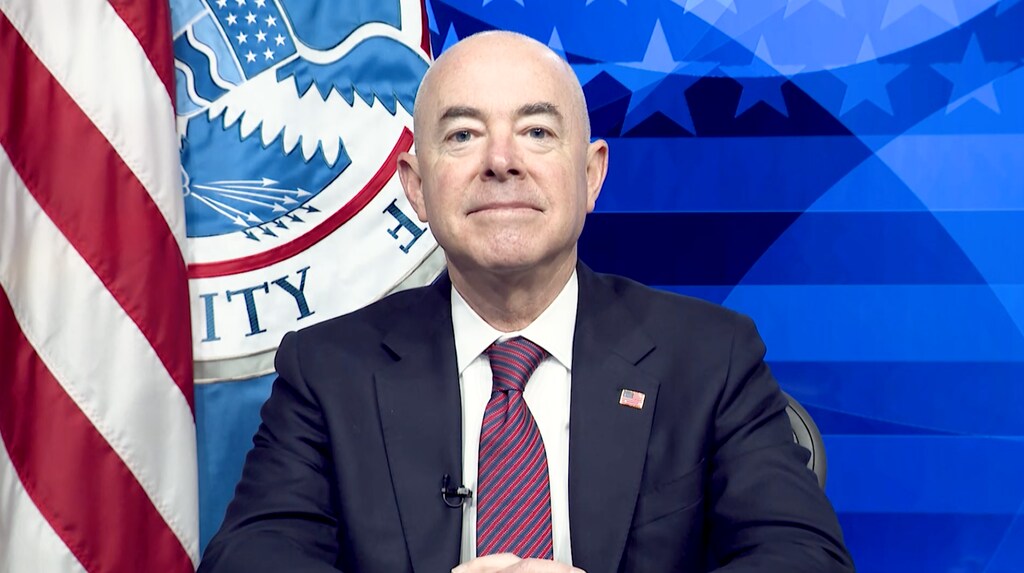
Radio Davosは、世界経済フォーラム・サイバーセキュリティセンターの専門家2名と、米国国土安全保障長官のアレハンドロ・マヨルカス氏の話を聞きます。
サイバーセキュリティセンターの詳細は、 こちらをご覧ください。また国土安全保障省の詳細は、 こちらをご覧ください。
関連ニュース:
保険会社AXA、身代金支払いへの支援を打ち切った後にランサムウェアの被害に
コロニアル・パイプライン、ハッカーに約500万ドルの身代金を支払う
保険会社AXA、フランスでのランサムウェア犯罪に対する補償を停止
このエピソードで言及された「Meet the Leader」のエピソード:
すべてのポッドキャストはこちら。
登録:Radio Davos;Meet the Leader
Facebookの世界経済フォーラム・ポッドキャストクラブに参加しましょう。




