量子コンピューティングはまだ暗号を破る段階にはありませんが、だからといって既にリスクがないわけではありません。
「今収集し、後で復号する」という脅威モデルにより、企業のデータはすでに脆弱になっている可能性があります。
セキュリティリーダーにとって、量子安全性を実現するための行動を今すぐ取ることが不可欠です。
量子コンピューティングは、しばしば将来の懸念として捉えられています。しかし、セキュリティリーダーにとって、そうした見方はすでに時代遅れです。量子コンピューティングのリスクは、十分に強力な量子コンピュータがいつ利用可能になるかだけで決まるのではなく、攻撃者が今日収集できるものと、機密データを保護し続けなければならない期間によって決まります。
量子コンピューティングは本質的に、世界のデジタル信頼を支える暗号技術の基盤に挑むものです。この暗号技術は、個人のプライベートなメッセージから、オンライン取引、行政サービスに至るまで、データ保護を支えています。
現在これらの仕組みが安全なのは、従来型コンピュータが大規模にこれらの基礎となる数学的問題を効率的に解けないからです。十分な能力を持つ量子コンピュータが登場すれば、この前提は覆されることになります。
Shorのアルゴリズムなどのを用いれば、これらの問題を効率的に解くことが可能となり、RSAや楕円曲線暗号など、広く導入されている方式の安全性の前提が損なわれます。これにより、今日広く使われている公開鍵暗号の多くが脆弱になる可能性があります。
強固なポスト量子移行戦略は単なる暗号のアップグレードではなく、システム全体にわたる根本的な移行です。ハードウェア、ソフトウェア、プロトコル、サプライチェーンに関わります。性急に、またはアーキテクチャ上の準備なしに実施すれば、新たな脆弱性、相互運用性の障害、長期的な運用リスクを生じさせるおそれがあります。
なぜ今、量子セキュリティはリスクなのか?
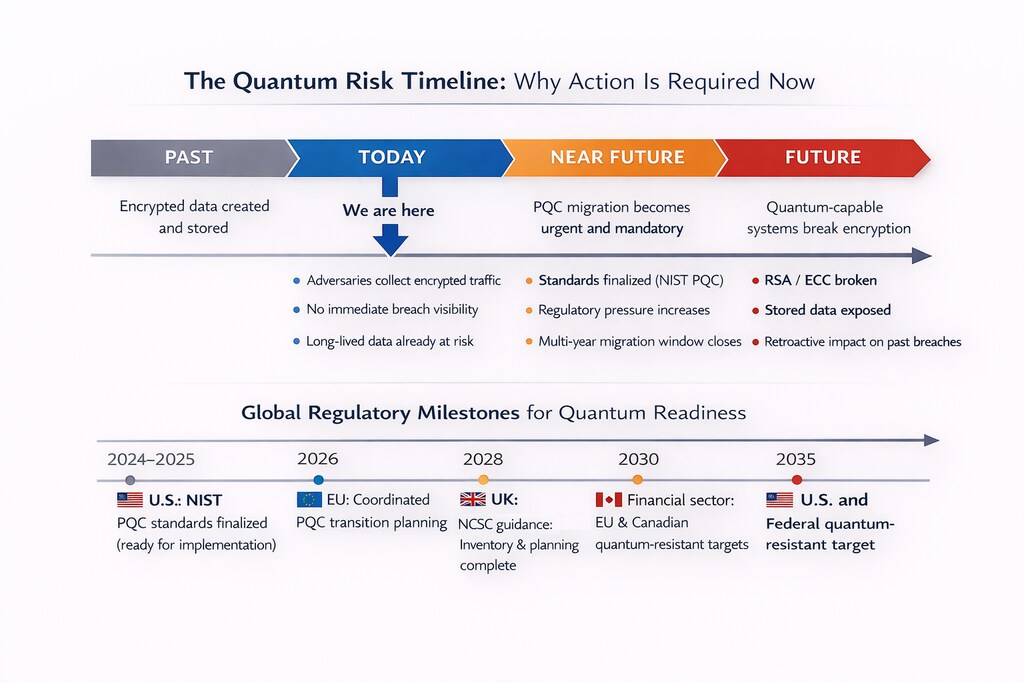
今日、量子セキュリティに取り組むうえで最も差し迫った要因は、「今収集し、後で復号する」という脅威モデルです。攻撃者は現在暗号化されたデータを取得し、将来十分な能力を持つ量子コンピュータが復号を可能にするまで保存しておくことができます。その結果、知的財産、財務記録、政府間の通信、医療データなど、長期的な価値を持つ機密情報がある組織は、目に見える侵害がなくても、すでにリスクにさらされている可能性があります。
データを数十年にわたって機密に保つ必要がある場合、量子コンピューティングのリスクはすでに現実のものです。不確実なタイムラインと長期保存されるデータの組み合わせは、現時点で求められるセキュリティ上の義務を生み出します。量子安全であることこそが唯一の安全となる状況です。
量子コンピューティングへの備えのギャップ
Global Risk Institute の「量子脅威タイムラインレポート」は、組織が三つのタイムラインを同時に考慮する必要があると強調しています。すなわち、データを安全に保つ必要がある期間、移行にかかる期間、そして量子技術が実用化される時期です。移行のタイムラインやデータの保存期間が想定される脅威の期間を超える場合、暗号学的に有効な量子コンピュータが構築される前であっても、すでにリスクが存在している可能性があります。
それにもかかわらず、備えは依然として限定的です。複数の業界評価によれば、大多数の組織は量子セキュリティの脅威への準備が整っておらず、ポスト量子暗号への移行に向けた体系的な対応にまだ着手していません。政府や標準化団体が正式なガイダンスを加速させている中でも、このギャップは続いています。
2024年、NISTは最初のポスト量子暗号(PQC)標準を策定し、暗号の移行がもはや理論上の話ではないことを示しました。各国政府は、組織に対して評価と段階的な移行計画の策定を今すぐ始めるよう助言しており、量子の「ブレークスルーの瞬間」を待つべきではないとしています。
移行は複数年にわたるリスク管理プログラムである
量子セキュリティは、通常のソフトウェアアップデートではなく、構造的な変革です。組織は、暗号への依存関係を棚卸しし、ベンダーの準備状況を評価し、性能上のトレードオフを検証し、世界中のシステムにわたるアップグレードを調整しなければなりません。産業用制御システム、医療プラットフォーム、重要インフラなど、多くの環境は数十年単位の耐用年数を持っています。
組織は、システムを再設計することなくアルゴリズムを置き換えられるようにする、暗号の俊敏性への備えをしなければなりません。
先進的な組織は、すでにポスト量子移行を、即座の全面的な置き換えではなく、暗号の発見、優先順位付け、アーキテクチャ上の準備から始まる段階的な複数年プログラムとして扱っています。初期の移行の取り組みは通常、通信中のデータの保護と、数十年にわたって安全を保たなければならない長期的な暗号の信頼の基点(ルート・オブ・トラスト)の確立に焦点を当てています。
量子技術の実用化が予想より早まった場合、組織は計画的でリスク管理された移行を行うのではなく、時間的制約の中で受け身の移行を余儀なくされるリスクがあります。今から始めることで、リーダーは後になって慌てることなく、データの機微性と寿命に基づいてシステムに優先順位を付けることができます。
技術への好奇心ではなく、リスクのガバナンスに注力する
量子セキュリティは、ますますガバナンスの問題になっています。規制当局、顧客、パートナーは、信頼できる長期的なデータ保護戦略を求めています。量子コンピュータがもたらす将来のリスクに対する明確な対応を示せるリーダーは、全社的リスク管理における成熟度を示します。それができない組織は、取締役会、規制当局、ステークホルダーからの監視を強めるおそれがあります。
量子コンピューティングは、新たな技術であり、大きな潜在的便益を持っています。その多くは、大規模な量子コンピュータが広く導入されている公開鍵暗号を破れるようになるより前に実現される可能性が高いと考えられます。ただし、そうした能力が実現すれば、暗号への影響は急速に生じ、元に戻すことは困難になります。暗号化されたデータは今日収集され、将来復号され得るため、量子セキュリティの課題の第一段階はすでに進行中です。
セキュリティリーダーにとって、問題はもはや量子セキュリティが重要かどうかではなく、組織が自らの条件で移行を管理するための行動を取っているかどうかです。反応的な緊急性ではなく、戦略的な先見性こそが、どの組織がこの転換を首尾よく乗り切るかを決定づけるでしょう。




