
量子コンピューティングの台頭は、サイバーセキュリティにシステミックリスクをもたらす一方で、事業のレジリエンスを高める戦略的資産として暗号技術を向上させる機会も生み出している。
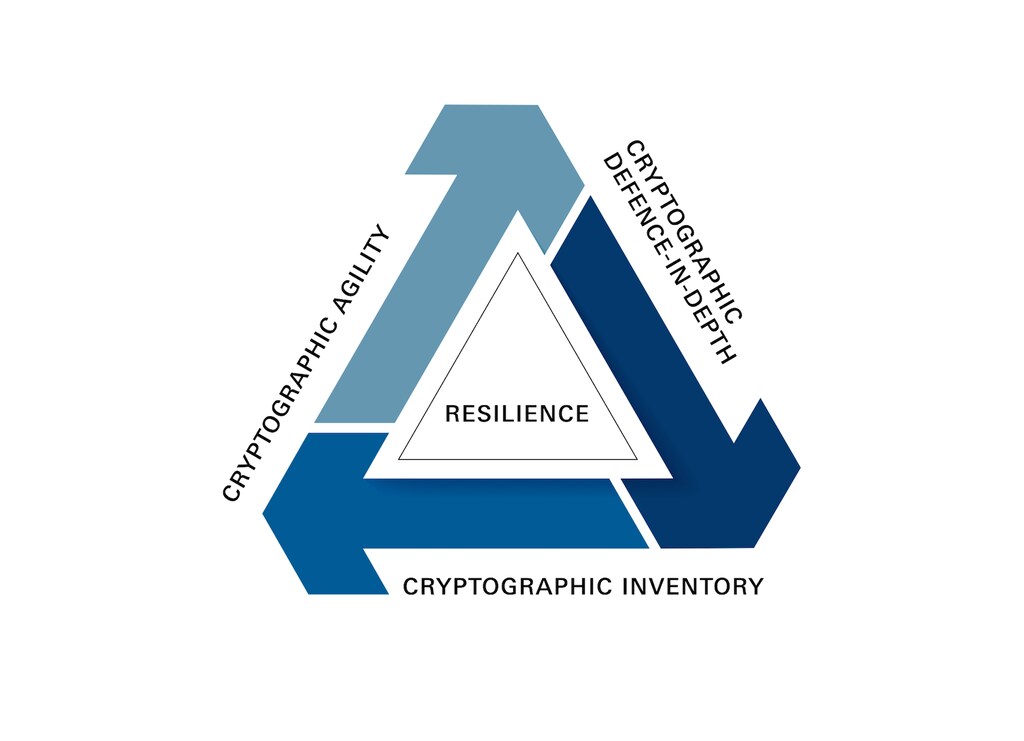
暗号インベントリ、暗号アジリティ、暗号の多層防御という三つの実践が、強靭な暗号フレームワークの基盤を成している。
不確実性の中で成長するためには、組織は新興技術を能動的に活用し、適切な判断を下すとともに、長期的なレジリエンスとリスク管理を念頭に置いて暗号技術を管理すべきである。
量子コンピューティングの進展は、前例のない機会をもたらす一方で、重大な脅威ももたらしている。主要な懸念の一つは、今日のデジタル信頼を支える暗号システムを破られかねないことである。
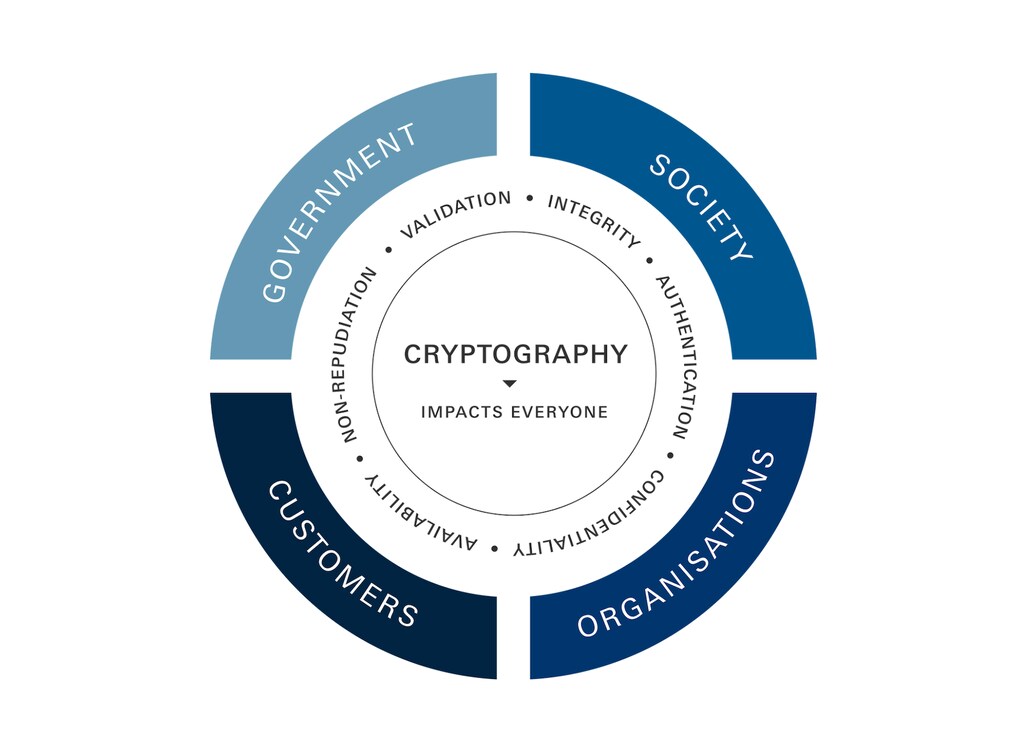
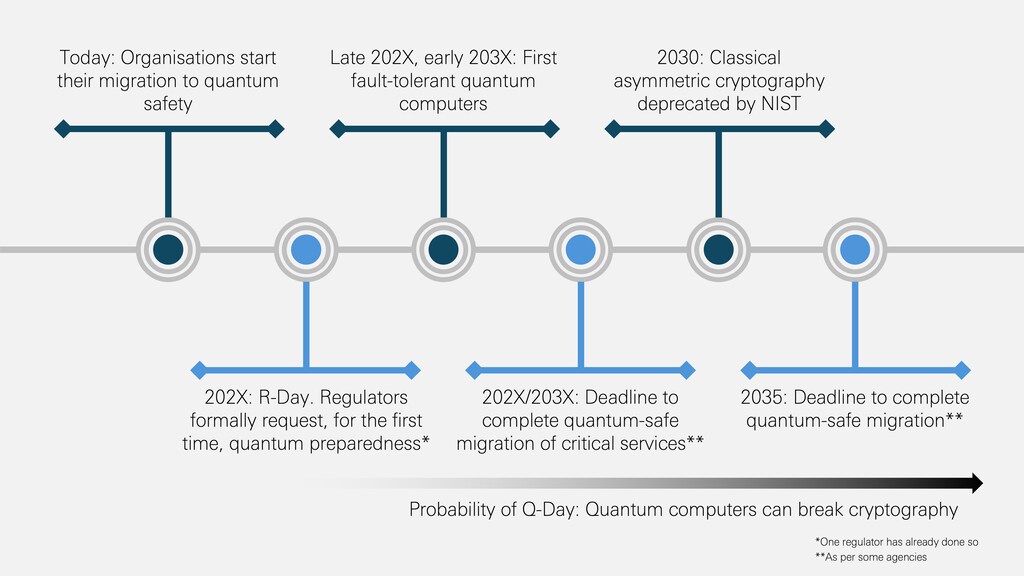
2030年代半ばから後半にかけて、量子コンピューターは、現在広く使われている暗号化および認証システム、特に公開鍵と秘密鍵に基づく非対称暗号を危険にさらす可能性があると予測されている。適切かつ適時の対応がなければ、量子コンピューターは世界規模でデジタルセキュリティを危うくする恐れがある。
主要7カ国(G7)の金融規制当局は早期の対応を求めており、英国、カナダ、米国、欧州連合(EU)などの政府機関は、完全な量子耐性への移行の目標年を2035年に設定し、より重要なシステムについては、多くの場合2030年までのより早い期限を設定している。
各地域において、規制当局が組織の量子への備えについて初めて正式な要請を行う日を、私たちは「R-day(Rデー)」と呼んでおり、これは規制対象業界にとって極めて重要な転換点となる。
本稿では、量子安全性に関する新たなビジョンを提示する。すなわち、量子耐性への移行は、組織がサイバーセキュリティ戦略を見直し刷新し、事業のレジリエンスを高める資産として暗号技術を向上させる、唯一無二の機会であるということである。
量子耐性のある未来の構築
技術の進歩に伴い、サイバーセキュリティの重要性はさらに高まっている。このような状況において、将来のレジリエントなシステムを実現するには、能動的な暗号管理が不可欠である。これは、多くの組織が取ってきた、コンプライアンス要件に対する従来の受動的なアプローチとは対照的である。
強靭な暗号フレームワークを支える三つの実践は、暗号インベントリ、暗号アジリティ、暗号の多層防御である。
1. 暗号インベントリ
レジリエンスの構築は、組織の暗号技術の全体像を把握することから始まる。暗号資産の完全なインベントリを自動化することで、それらがどこで使用されているか、その特性と脆弱性、そして事業にとってどれほど重要であるかを特定しやすくなる。
この可視化は、時代遅れまたは非準拠の資産を発見するといった即時の利点をもたらすとともに、アップグレードを容易にすることで、長期的には業務効率の向上にも寄与しうる。
2. 暗号アジリティ
暗号アジリティとは、暗号技術を迅速に更新する能力である。技術、脅威、標準の変化が速い世界において、この暗号管理の新たなアプローチの必要性は高まっている。長期的なコストの削減に役立ち、新たなリスクへの対応をより迅速にすることを可能にしうる。
ただし、アジリティだけでは、G7サイバー専門家グループが特定した「今収集し、後で復号する(store-now, decrypt-later)」攻撃などの特定の脅威を完全に軽減することはできず、アルゴリズムが突然侵害された場合の影響を封じ込めることもできない。包括的な戦略は、アジリティを多層防御などの補完的な対策と組み合わせるものである。
3. 暗号の多層防御
暗号の多層防御は、単一のソリューションに依存するリスクを軽減するため、複数層の暗号技術を活用する。侵害の影響を封じ込めることにより、このアプローチは、ある層が機能しなくなった場合でも重要システムの安全性を維持するのに役立つ。
また、長期的なレジリエンスを強化し、組織が将来の技術的変化に備えるとともに、長期的な機密性などの多様な規制要件や顧客ニーズに応える、カスタマイズされたソリューションの実現を可能にする。
セキュリティにとどまらず、暗号の多層防御は専門性を育み、イノベーションを支え、変化し続ける規制および技術環境において組織が主導的な立場を築くことを可能にする。
多様な技術を活用することは、すでにレジリエンスを高め、差別化を可能にし、量子コンピューターが暗号を破ることができるようになった時に備えるための、有効なアプローチである。
暗号の多層防御を支える技術
暗号の多層防御アプローチ内で用いられる各手法は、それぞれ異なる信頼の前提を活用する可能性がある。組織は、リスク許容度、レジリエンスの必要性、地域のベストプラクティス、規制上の義務、そして望ましい簡便性の水準などの要因を踏まえて、技術を選択すべきである。
耐量子暗号
耐量子暗号(PQC)とは、既知の量子攻撃および古典的攻撃への耐性を備えるように設計された、鍵合意と認証のための公開鍵アルゴリズムを指す。
2024年、米国国立標準技術研究所(NIST)は最初のPQC標準を公表したが、これらは多くの地域でコンプライアンス要件となることが見込まれている。これらの地域で事業を展開する多国籍組織は、移行において、NIST承認のPQCを主要な量子耐性技術として優先すべきである。
これらの標準が進化するにつれ、組織はベストプラクティス、ガイドライン、そしておそらく規制についても更新されることを想定できる。一方、中国や韓国などの地域は独自のPQC標準を策定している。適応力を維持するため、暗号戦略は、新たな技術、規制の相違、新興のベストプラクティスに対応できる柔軟性をもって設計されるべきである。
短期から中期的には、暗号の多層防御アプローチにおいて、PQCを既存の非量子耐性暗号と組み合わせることが考えられる。長期的な視点を持つ組織は、特定のユースケースにおいて、PQCを他の量子耐性技術と組み合わせる暗号の多層防御アーキテクチャを検討することもできる。
鍵配送センター技術
事前共有鍵と共通鍵暗号は、転送中、保存時、または処理中のデータを暗号化するための量子耐性のある選択肢であり続けている。鍵を手動で配送することは、高いセキュリティが求められる場面では依然として価値があるが、このアプローチは拡張が難しく、物流上の課題も伴う。
鍵配送センター技術は、共通鍵暗号を用いてネットワークにおける鍵の配送と管理を簡素化する。ただし、レジリエンスを維持するためには慎重に軽減すべき単一障害点を生み出す可能性がある。
今日、これらの手法は主に、通信ネットワークのハードウェア層、携帯電話の通信事業者ネットワークへの認証、内部アクセス制御システムの保護といった、クローズドシステムで用いられている。
近年の研究と産業界の進歩により、これらの懸念の一部に対処し、潜在的なユースケースを拡大する、量子鍵配送などの新たな形態の「共通鍵基盤」が生まれている。
量子鍵配送
量子通信は、量子鍵配送(QKD)として知られる、共通鍵交換への新たなアプローチを可能にする。従来の方式とは異なり、QKDの安全性は、数学的問題の困難性に関する仮定ではなく、量子物理学に根ざしている。
これは、将来の計算技術や数学の進歩によって、その中核的な安全性が損なわれることはないことを意味する。
QKDには専用のハードウェアが必要であり、PQCの代替となるものではないが、暗号の多層防御フレームワーク内でレジリエンスを高め、長期的な機密性を求めるユースケースを支えることができる。
量子耐性への移行における機会を捉える
世界経済フォーラムの『量子技術:金融サービス分野のリーダーのための主要戦略と機会』(2025年)で示されているとおり、量子技術は前例のない機会をもたらす。量子耐性への移行もその例外ではなく、課題であると同時に機会でもある。
早期の導入は、組織のリーダーシップ、信頼のポジション、顧客の信頼を強化しうる。組織は、長期的な関係を維持するための条件として、パートナーが技術ロードマップに量子耐性への移行計画を組み込むことを、ますます期待するようになっている。
この移行は、完全準同型暗号や多者間計算などの高度な古典的暗号技術、ならびに量子暗号を通じたイノベーションへの道も開く。
よく設計され、慎重に進められた移行計画は必要不可欠であり、顧客と規制当局に安心感をもたらす。組織の暗号技術の状況をより深く把握することで、既存だが未特定の暗号リスクの是正にも役立つ。
多様な技術を活用することは、すでにレジリエンスを高め、差別化を可能にし、量子コンピューターが暗号を破ることができるようになった時に備えるための、有効なアプローチである。ただし、このような進化には時間がかかる。その規模を考えると、このレジリエンスへのアプローチを、移行の初期段階から量子安全性に関する全体戦略に組み込むことが賢明である。
不確実性の中で成長するためには、組織は新興技術を能動的に活用し、適切な判断を下すとともに、長期的なレジリエンスとリスク管理を念頭に置いて暗号技術を管理すべきである。
Philip Intallura氏およびWill Collison氏の貢献と実りある議論に感謝の意を表します。




