今日のサイバー攻撃は、大規模な自然災害と同じほど破壊的になり得ます。
企業は攻撃に備えるよりも、攻撃を受けてから対応することがあまりにも多くあります。
サイバー・レジリエンスを強化するために企業が取り組める5つのステップをご紹介します。
2005年にフロリダ州とルイジアナ州を襲ったカテゴリー5のハリケーン、カトリーナは、米国史上最も破壊的な自然災害でした。米国国立ハリケーンセンターによると、この嵐による損害は驚くべき額に達しました。1,250億ドルに上りました。
この金額を、大規模な世界規模のサイバー攻撃による損失の可能性と比べてみましょう。専門家は、その損失額を推定で1,200億ドルと予測しています。
たとえば、「NotPetya」ランサムウェア攻撃による企業の損失は、総額で100億ドルに達し、さらに増え続けていると、ホワイトハウスは推計しています。保険金請求をめぐる訴訟が続いているため、事件から2年がたった今も損失額は膨らみ続けています。
自然災害と同様に、サイバー攻撃の被害と規模は拡大しています。「脅威アクター」はかつてないほど巧妙で悪質になり、何の前触れもなく攻撃を仕掛けます。そして多くの自然災害とは異なり、被害者には攻撃への備えや影響の軽減に使える時間がほとんど、あるいはまったくありません。
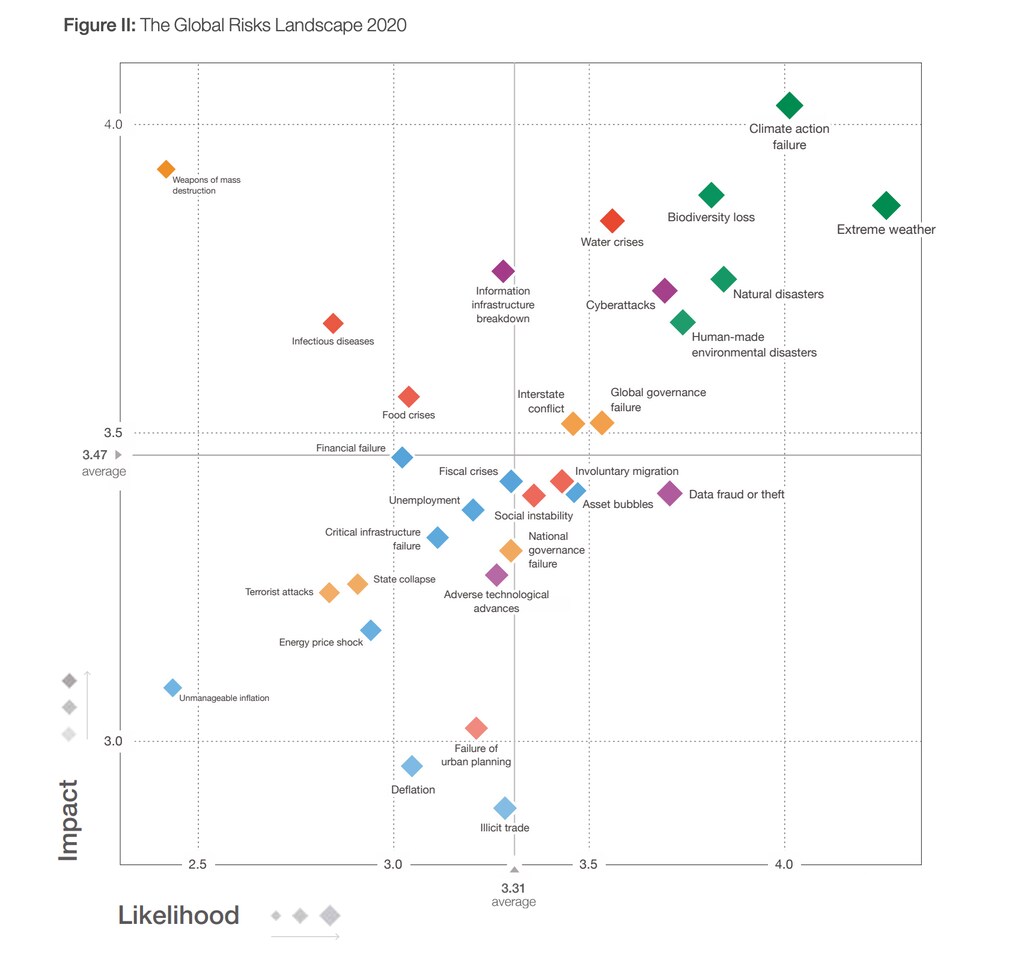
近年のサイバー災害の規模と深刻さは、世界各地の企業リーダーの注目を集めています。世界経済フォーラムの最新のグローバルリスク報告書では、サイバー攻撃は発生可能性と影響の深刻さの両面で、リスク上位10項目に挙げられています。米国では、CEOの53%がサイバー脅威による成長見通しへの影響を非常に懸念していると、PwCのグローバルCEO調査は報告しています。
多くの組織が、予防、検知、対応の能力への投資を増やしてきました。それでも攻撃後に復旧対応に追われることがあまりにも多く、原因がランサムウェアであれば、事前に計画を立て、より優れた復旧手段を整えておけばよかったと悔やむことになります。
サイバー災害が重要な理由
自然災害の被害は特定の地域に限られます。一方、サイバー災害は世界規模で大きな混乱を引き起こすおそれがあります。マルウェアは1台のデバイスから広がってネットワーク全体に侵入し、数千もの業務システムに感染する可能性があります。
最近の例として、サイバー犯罪者はコロナウイルスの感染拡大を悪用し、健康情報や治療法が含まれているとうたう悪意ある添付ファイルで被害者を誘い込んでいます。
脅威アクターは、ランサムウェアを使って中核システムを標的にし、データを暗号化してアクセスできなくすることがあります。被害者は身代金を支払うか、バックアップを使ってシステムを復元しなければなりません。しかし、バックアップが主要システムに接続されていると、攻撃者がそれらもロックする可能性があり、身代金を支払う以外に手段がなくなることもあります。
ランサムウェア攻撃は簡単かつ低コストで実行できますが、対処にははるかに大きな労力と費用がかかります。企業はランサムウェア攻撃の予防、検知、復旧に、場合によっては数百万ドルもの費用を支払わなければなりません。費用には次のようなものがあります。
● 顧客の喪失
● 事業の中断
● 罰金
● 法務費用
● 広報対応
● 漏えいした顧客記録
● 直接的な金銭的損失
● 通知費用
● クレジットカードの再発行、身元情報の回復、信用情報の監視
● 被害の修復
世界的なサイバーセキュリティの課題に、フォーラムはどう取り組んでいるのでしょうか。
サイバーセキュリティセンターは、リーダーが集まり、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供しています。相互接続がますます進むデジタル世界で、理解と信頼を築くことに重点を置いています。
分野を越えた連携と知見の共有を促すことで、同センターはパートナーがサイバー・レジリエンスを強化し、集団的な対応を必要とする課題に取り組む支援をしています。
レジリエンスへの道筋
貴社はどれほどの業務停止に耐えられるでしょうか。サイバー攻撃で事業が中断した場合、新たな連邦金融機関検査協議会(FFIEC)のガイドラインによれば、「最大許容停止時間」以内にオンラインに復帰する必要があります。そのためには、十分に検証され、繰り返し実行できる対応・復旧戦略を策定する際に、まずデジタル・レジリエンスを考慮しなければなりません。
組織のサイバー・レジリエンスを構築するには、5つの要素があります。
1. 自社の資産を把握する。
小売業の顧客は、企業とやり取りする際、買い物、注文、請求、商品配送、カスタマーサービスに至るまで、途切れのないサービスを期待します。同じことは、テクノロジー、医療、専門サービスにも当てはまります。
こうした期待に応えるため、業務システムは高度に相互接続されています。しかしその一方で、1つの障害が多くのシステムに影響を及ぼす可能性があります。何が何につながっているのか、どの機能が重要なのかを把握することが不可欠です。先進的な企業は、自社のシステムに情報を供給するすべてのシステムの最新の一覧を自動化されたプロセスで管理し、障害発生時にどのシステムや資産を切り離すべきかを把握しています。PwCの「高レジリエンス指数(RQ)」回答者、つまりレジリエンスの評価が高かった回答者の半数以上が、デジタル・トラスト・インサイト調査で、資産の一覧作成とマッピングのプロセスを自動化していると回答しました。
2. サプライチェーンを把握する。
第4次産業革命において、企業は提携やサプライチェーンの関係を築くことで成長します。グローバル・サプライチェーンは相互依存性が非常に高くなっています。サプライヤーがもたらし得るリスクを理解し、それに対応するには、第三者を監視することが不可欠です。
3. 適切な衛生管理を実践する。
サイバー衛生は、システムの健全性を保ち、オンラインのセキュリティを向上させるのに役立ちます。実践内容には、システムへのパッチ適用、安全なコンピューターの使用、フィッシングの検知と教育が含まれます。世界的なサイバー衛生の傾向には、次のようなものがあります。
i. ネットワークを分割する。マルウェアやウイルスの拡散を防ぐため、ネットワークをセグメントに分け、マルウェアを隔離して封じ込められるようにします。また、ネットワーク境界を把握し、ネットワークトラフィックを制御できるようにします。
ii. システムを最新の状態に保つ。セキュリティパッチを定期的に適用して、システムを更新します。
iii. 特権を保護する。一部の特権ユーザーは、システムリソースに無制限にアクセスできます。こうしたユーザーアカウントとアクセス権を保護してください。
4. 復旧計画を立てる。
顧客にサービスを提供する能力を損なわずに、組織はどれほどの混乱に耐えられるでしょうか。復旧時間を短くするには費用がかかる可能性がありますが、時間が長引けば業務停止が長期化し、事業に悪影響を及ぼすおそれがあります。
企業にとって最善の対応策は、a) バックアップの複数のバージョンを保持でき、b) それらに迅速にアクセスでき、c) バックアップを削除または破損させるマルウェアの影響を受けないバックアップ・復旧ソリューションを設計または調達することです。災害復旧計画を実際に試し、環境が変わるたび、または四半期ごとに実施してください。
RQが高い組織は、どれほどの混乱に耐えられるかを把握し、その限度内で復旧する計画を備えています。RQが高い回答者のおよそ3分の2が、PwCの調査で、重要な業務サービスに対する影響許容度を設定していると回答しました。
5. 災害対応訓練を実施する。
想定災害訓練(卓上シミュレーションとも呼ばれます)は、サイバー災害への組織の対応を予行し、練り上げるのに役立ちます。効果的な訓練は現実的で、参加者が相互に関わり、適度な緊張感を伴うものであるべきです。訓練を通じて、従業員はサイバー災害時の自分の役割と責任をよりよく理解し、対応する自信を深められます。発生可能性が低い状況も含む現実的なシナリオを用いることで、対応上の不備が明らかになります。そうした不備に対処すれば、実際の災害への対応と復旧を改善できます。
レジリエンスは取り組む価値がある
デジタル・レジリエンスを実現するには、自社と第三者の重要な業務システムに等しく注意を払う必要があります。その第一歩は、設計プロセスに「設計段階からのレジリエンス」を組み込み、そうしたシステムがレジリエンスを備えるように構築することです。
レジリエンスには、日々適切なサイバー衛生を実践することも含まれます。しかし、サイバー衛生だけでは、サイバー攻撃が引き起こす混乱から組織を守るには不十分です。十分に検証され、繰り返し実行できる対応・復旧戦略は、業務を最小限の中断で継続する助けとなります。




