複雑なパスワードを覚えるのに苦労している人や、IT部門が定期的なパスワード変更を義務付けている企業で働く人にとって、パスワード管理ツールは命綱のような存在です。
これらのツールは、覚えておく必要があるのはマスターパスワードonly1つだけという仕組みで動作します。パスワード管理ツールは、マスターパスワードに紐づくアカウントに関連付けられたすべてのサイトへのアクセスを可能にします。
さらに、これらのツールの多くは支払い情報の保存を可能にし、他者による短期間のアクセスを許可することもできます。例えば、学校で必要な本を購入するために娘にアクセスを許可する、といった具合です。
パスワード管理ツールは間違いなく便利ですが、完璧ではありません。だからこそ、その脆弱性をより深く検証する必要があります。
標的型攻撃によりデータが流出するおそれ
パスワード管理ツールの利用を検討しているユーザーは、通常その利点だけに目を向けがちです。しかし、米国のセキュリティコンサルティング会社Independent Security Evaluatorsの最近の報告書では、特定の種類のマルウェアが、多くの有名パスワード管理ツールに保存されたユーザーデータを流出させ得ることが判明しました。そしてそのリスクの大半は、ツールがロックされた状態でも、稼働中の状態でも存在しています。
この研究に関わった研究者たちは、サイバー犯罪者が自分たちの発見した欠陥をどの程度認識しているかはわからないと述べています。それでも研究者らは、ユーザーに以下の予防策を講じるよう勧めています:
· 強力なマスターパスワードを設定する
· オペレーティングシステムとアプリを常に最新の状態に保つ
· マルウェア検出機能を備えたウイルス対策スキャナーをインストールする
すでに起きているハッキング被害
パスワード管理ソフトウェアへの侵入が、理論上の出来事や、サイバーセキュリティ研究者が研究室で行うものに限られると考えるのは禁物です。2017年5月には、パスワード管理ツールのOneLoginがハッキングされました。同社は、この攻撃によりサイバー犯罪者が米国の全顧客のデータにアクセスできた可能性があることを確認し、犯人が暗号化されたデータを復号できた可能性もあるとしています。
人気のパスワード管理ツール「LastPass」も2015年にハッキングされました。同社はサーバー上で不審な活動を検知したことで問題に気づきました。ハッカーはメールアドレスやパスワードのリマインダーを含む情報を盗みましたが、同社は、ユーザーのパスワードデータを守るために「スローハッシング」と呼ばれる暗号化方式を使用していたと述べています。
数年前、Googleの研究者がLastPassに対し、アプリケーションのブラウザプラグインに関連する別の問題を知らせました。報告によると、この問題によりハッカーが悪意のあるコードを実行したり、パスワードを盗んだりできた可能性があります。幸いLastPassは、実際の被害が発生する前にこの問題を修正しました。
データは別の方法でも流出する可能性があります
パスワード管理ツールのユーザーのデータにリスクをもたらすのは、ハッカーだけではありません。最近、数百万人のユーザーに影響した事例の一つでは、Blurと呼ばれるパスワード管理ツールでサーバーの問題が発生し、暗号化されたパスワード、氏名、メールアドレスが露出しました。
最近のもう一つの例では、Keeperパスワード管理ツールに関連する16か月前のバグにより、パスワードが適切に保護されていなかったとされています。この欠陥を発見したGoogleの研究者は、このバグによりどのWebサイトでもKeeperに保存されたパスワードを盗めるようになると述べました。さらに深刻なことに、このパスワード管理ツールは一部のWindowsコンピューターにバンドルされて提供されていました。
大きな論争の中、Keeperは、この件を報じたジャーナリストを、そして関連するWebサイト「Ars Technica」とその発行元を相手取り訴訟を起こしました。Keeperは、同報道に虚偽の記述が含まれていたと主張しました。
しかし、同社もこの教訓を学んだようです。その事件の後、Keeperは脆弱性開示プログラムを立ち上げ、クラウドソーシング型サイバーセキュリティプラットフォームであるBugcrowdとの提携により実施しました。このプログラムは正しい方向への一歩ですが、一部の批評家は、Keeperの脆弱性疑惑に関する報道後の法的余波により、人々がバグについて声を上げることをためらうようになるかもしれないと指摘しています。
これらのケースでは、システムやツールに関連する問題によって、パスワード管理ツールの安全性が損なわれていました。提供者が予防策を講じない場合、つまりソフトウェアのテストを怠ったり、バグ報告を真剣に受け止めなかったりすると、ハッカーの介入がなくても問題が発生しかねません。
依然として強力なマスターパスワードが必要です
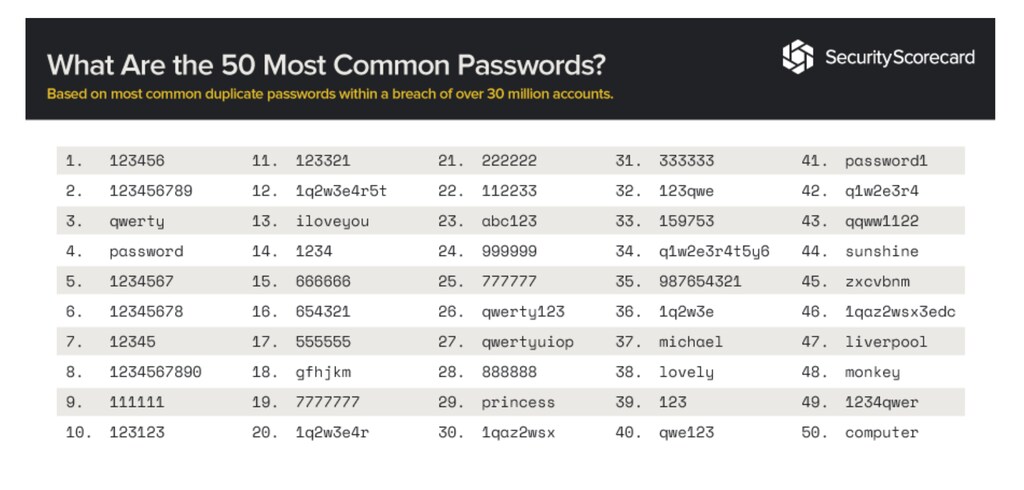
ユーザーにも、パスワード管理ツールを賢く利用する責任があります。前述のとおり、それは賢いマスターパスワードを選ぶことから始まります。推測されやすいマスターパスワードを選ぶべきではありません。そうするとハッカーの試行が容易になってしまいます。サイバー犯罪者は、短く脆弱なパスワードを10~15秒で解読できてしまいます。
ペットや子どもの名前、繰り返し使われる辞書の単語、あるいは誰でも調べられる情報の組み合わせ(例えば、名前のイニシャルに続けて誕生日を入力するなど)をパスワードに選ぶと、サイバー犯罪者にとってはさらに簡単になります。
人々の意見は、パスワード管理ツールの価値について分かれています。一方では、持っていないよりは持っている方がよいと考える人もいれば、パスワード管理ツールへの侵入方法がさまざまあることを指摘し、最良のパスワード管理ツールは自分の記憶力だと言う人もいます。パスワード管理ツールを使うなら、独自性があり推測されにくいマスターパスワードを選ぶことが不可欠です。
昨年、Virginia Techは人気のパスワード管理ツールブランドであるDashlaneと提携し、6,100万件以上のパスワードを分析しました。その結果、懸念すべき事実がいくつか明らかになりました。研究者らは、ユーザーのパスワードの使い回しや変更のパターンを発見し、それによってパスワードが驚くほど脆弱になっていることがわかりました。研究によると、次のことが可能だと示されました:1,600万組のパスワードを解読することが、パスワードアルゴリズムによるわずか10回の推測で可能でした。
この研究ではまた、人々がキーボード上で互いに隣接する文字を並べてパスワードを作成する「パスワードウォーキング」と呼ばれる手法を好んで使っていることも明らかになりました。ほかにも、ブランド名やスポーツチームなど、個人的ではない情報に基づいてパスワードを選ぶ人もいました。
共有コンピューター上のユーザープロセスが認証情報を盗む可能性
時に、ハッキングは意図せずに発生することがあります。フィンランドのヘルシンキ大学とアールト大学(いずれもフィンランド)の研究者による興味深い発見では、共有コンピューターに関連するソフトウェアプロセスを扱う、プロセス間通信(IPC)チャネルと呼ばれるものが、必ずしも安全なままとは限らないことが示されました。これにより、パスワード管理ツールを含むいくつかのセキュリティ上重要なアプリケーションがIPCを保護していないことも確認されました。
そのため、共有マシン上で発生するユーザープロセスは、別のユーザーの非公開の認証情報を明らかにしてしまう可能性があります。IPCの安全性の低さが原因です。研究者らはまた、IPCは開発者がしばしば見落とし、理解していない要素であるとも述べています。
誤った安心感に浸ってはいけません
パスワード管理ツールを使用することが必ずしも愚かというわけではなく、おそらく使用しないよりも安全な方法です。しかし、パスワード管理ツールの提供元と常に連絡を取り合い、起こり得る問題に関する情報を得るとともに、ソフトウェアを最新の状態に保つことが重要です。それに加えて、マスターパスワードは慎重に選び、パスワードを使い回さないようにしましょう。特に、自分に影響するかもしれない情報漏えいについて耳にしたときは注意が必要です。
パスワード管理ツールは便利ですが、保護しているデータがハッカーによる巧妙な攻撃やその他のデータセキュリティ上の脅威に対して無敵だと思い込ませるものであってはなりません。




