サイバー空間は真空の中に存在するわけではありません。すべてのサイバーシステムは、現代のあらゆる電子機器、コンピューター、通信ネットワーク、その他の重要インフラに使われる半導体チップという物理的なハードウェアによって構築されています。これらのチップは高速化、低コスト化、高性能化が進んでおり、その結果、人工知能、モノのインターネット(IoT)、自律システムが将来の主要技術として台頭することが可能になりました。
経済成長と国家安全保障のために先進技術への依存をますます高める世界において、ハードウェアへの暗黙の信頼は受け入れがたい選択肢となっています。究極的には、ハードウェアがデジタル信頼の基盤です。侵害された物理コンポーネントは、システムのサイバーセキュリティにおけるその他すべての層を損ない、壊滅的な影響をもたらしかねません。したがってハードウェアセキュリティは、デバイスの物理層における脆弱性からシステムを保護することに焦点を当てています。
ハードウェアの脆弱性
ハードウェア攻撃は、ハードウェア製造のサプライチェーンに存在する脆弱性を悪用します。現代のチップは、数十億個のトランジスタ素子から構成される極めて複雑なデバイスであり、設計、製造、組立・試験の各工程で侵害される可能性があります。
集積回路やマイクロエレクトロニクスの複雑さゆえに、ハードウェアの脆弱性は検出が困難です。単一の集積回路への物理的な改変は、膨大な数の正常な部品の中に巧妙に隠され、長期間にわたって気づかれずに機能し続けることがあります。したがって、巧妙に設計されたハードウェアの脆弱性は、悪意のあるハードウェアが重要インフラに広く組み込まれた後まで、長く発見されない可能性があります。
世界のハードウェアセキュリティを変化させている要因は何でしょうか。
産業、技術、地政学における近年の世界的な動向は、相互接続が進む世界の持続的な健全性を確保するために、ハードウェアセキュリティへのより大きな注力を求めています。
産業の動向:過去数十年の間に、グローバル化が半導体産業を大きく変えました。装置メーカーは組立工場やファウンドリを安価な地域へ移転させ、製造を専門のサプライヤーに委託することで規模の経済を活用してきました。
半導体産業は、90%の縮小を経験しており、先端の製造能力を持つ企業の数は大幅に減少しました。最先端のファウンドリを維持しているのは、TSMC、サムスン、インテルの3社のみです。
技術の動向:先端半導体製造のコストが増大していることは、半導体における技術成長が主にプロセス技術の革新と先進的なハードウェアアーキテクチャ設計によって牽引されてきたという事実を反映しています。半導体の基本技術は1960年代の発明以来、根本的には変わっていません。むしろ、先端的な製造技術と革新的な設計により、より小型の半導体構造をより高密度に詰め込み、演算能力を高めることが可能になっています。
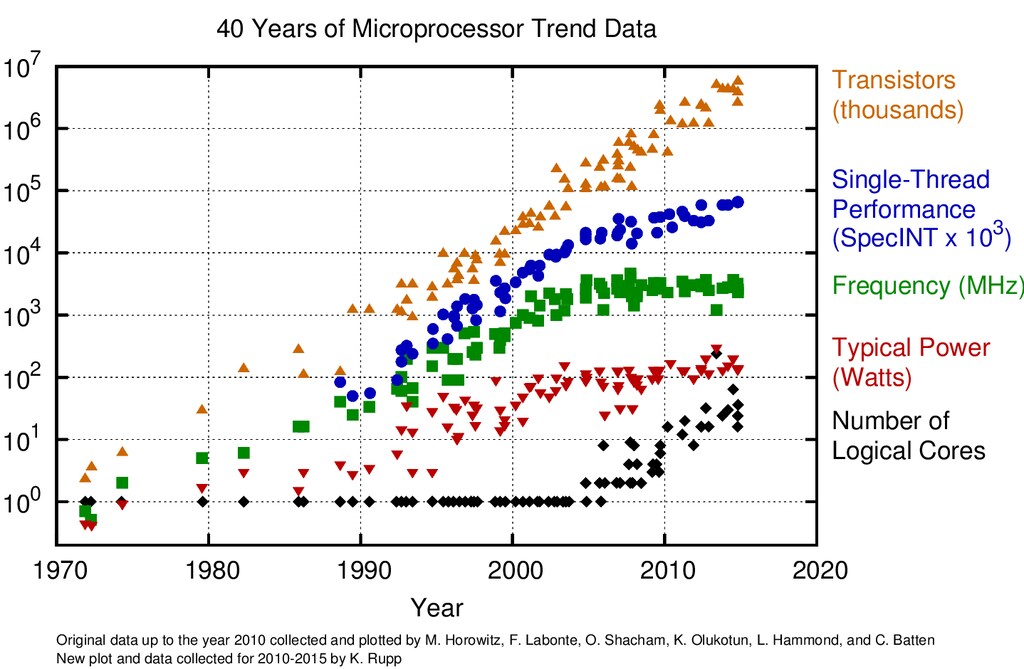
微細化は非常に大きな成功を収めた結果、半導体産業は今や基礎物理学上の障壁に直面しています。さらなる微細化の試みは、望ましくない量子力学的効果を招く度合いを増していくでしょう。
地政学の動向:すべての国とその経済は、ハイテク分野および経済成長のために、先端半導体ベースの技術への依存を強めています。このことは、資源の豊富な国々が、重要な技術専門知識と生産能力の開発に注力することで半導体の製造およびイノベーション基盤を強化しようとする技術投資に表れています。
その結果、製造能力と技術人材は世界の少数の国々に集中するようになりました。これにより、半導体イノベーションと製造において「持つ国」と「持たざる国」という現在のパラダイムが生まれています。半導体製造技術とイノベーションでリードを確保しようとする資源国間の競争は現在も続いており、サプライチェーンの監督と管理の変化を通じてハードウェアセキュリティに影響を及ぼしています。半導体産業を持たない国々は、エネルギー分野における石油依存のような商品市場が直面する地政学的リスクにさらされており、ハードウェアのセキュリティ基準に対してほとんど影響力を持てません。
信頼できるハードウェアの実現
半導体技術は、今日の経済と将来の繁栄に不可欠です。政府から企業、個人に至るまで、マイクロエレクトロニクスの利用者は、ハードウェアに暗黙の信頼を置いて購入しており、その結果、セキュリティを機能性と引き換えにしています。最終的に、世界のサイバーセキュリティには、重要なサイバーインフラおよび将来のハードウェア技術の進歩について、製造元の多様化が必要です。ハードウェアメーカーもまた、サプライチェーンにおけるセキュリティと標準の確保を目指す可能性があり、政府規制によってそうすることを義務付けられる場合もあります。
ハードウェアセキュリティは、民間部門と公共部門が協調して取り組むべきものです。両部門は、デジタルインフラの安全性とセキュリティを確保する上で重要な役割を担っています。このパートナーシップは、土木工学や航空工学など、他の工学分野で確立された仕組みを手本とすべきです。公共部門が標準と管理を定める一方で、民間部門が設計、製造、建設、維持管理を担います。これまで国際社会は、物理インフラを守り、人々の安全を確保する方法を学んできました。今こそその経験から学び、同じ原則をハードウェアの保護に適用すべき時です。
ハードウェア攻撃が成功した場合の影響の潜在的な大きさを考えると、包括的な緩和戦略の設計は不可欠です。そのアプローチは、製造段階でハードウェアの脆弱性が生じることを防ぐだけでなく、攻撃が発生している最中にシステムがそれを識別し対応できるようにすることを目指すべきです。防止には、製造サプライチェーンのすべての段階を強化し、徹底的な試験手法を開発することが必要です。識別と対応には、攻撃が発生した際にそれを検知、隔離、遮断するセキュリティ機能を組み込んだ集積回路の設計が必要です。ハードウェアセキュリティの実現は、攻撃を起こりうるものとしてではなく不可避のものとして想定し、それゆえに先手を打つ場合にのみ可能となります。




