誤解のないように言えば、世界は都市政府と都市インフラに対する「テクノ戦争」の初期段階にある。一部の都市は脆弱性を修復する能力を強化してきたが、これから押し寄せるサイバー脅威の規模に対しては、まったく備えができていない。
デジタル攻撃はすでに激しく、速いペースで押し寄せている。2018年には、イランのハッカーが仕掛けた大規模なランサムウェア攻撃により、アトランタ市庁舎が閉鎖されたのは5日間に及んだ。米国の都市で記録された最大のサイバー侵害であるこの攻撃は、警察業務、裁判手続き、駐車違反金の支払い、営業許可、水道料金の処理を妨げ、さらには米国で最も利用者の多い空港にも影響を及ぼした。ボルチモアでは、2018年と2019年のランサムウェア攻撃により、市のサーバーのほとんどが停止し、911緊急通報センターも麻痺した。また、最前線に立たされているのは米国の大都市だけではない。数百の小規模な都市も、自らのシステムへのアクセスを取り戻すために数十万ドル規模のビットコインの身代金を支払ってきた。先月にはテキサス州の22の町も被害を受けた。
都市に対するサイバー脅威の全容は、次第に明らかになりつつある。業界の専門家によれば、米国で報告されたランサムウェア攻撃の70%以上が州および地方自治体を標的としている。過去2年間で、少なくとも180の公共安全通報センターも標的となった。サイバー犯罪者は、市のネットワークを妨害し、情報を盗み取るために、分散型サービス拒否攻撃、ランサムウェア、その他の既製のハッキングツールを展開している。彼らのデジタル兵器はディープウェブから調達されており、その攻撃は完全に自動化されているため、24時間365日稼働し続けることも可能だ。サイバー脅威の影響を軽視してはならない。
Lloydsは試算しており、ニューヨーク市だけでも2020年に23億ドルを超えるサイバー関連の損失に直面する可能性があるという。累積する財政赤字を抱える都市にとって、こうしたデジタル侵入に伴う膨らむ費用を負担する余裕はない。
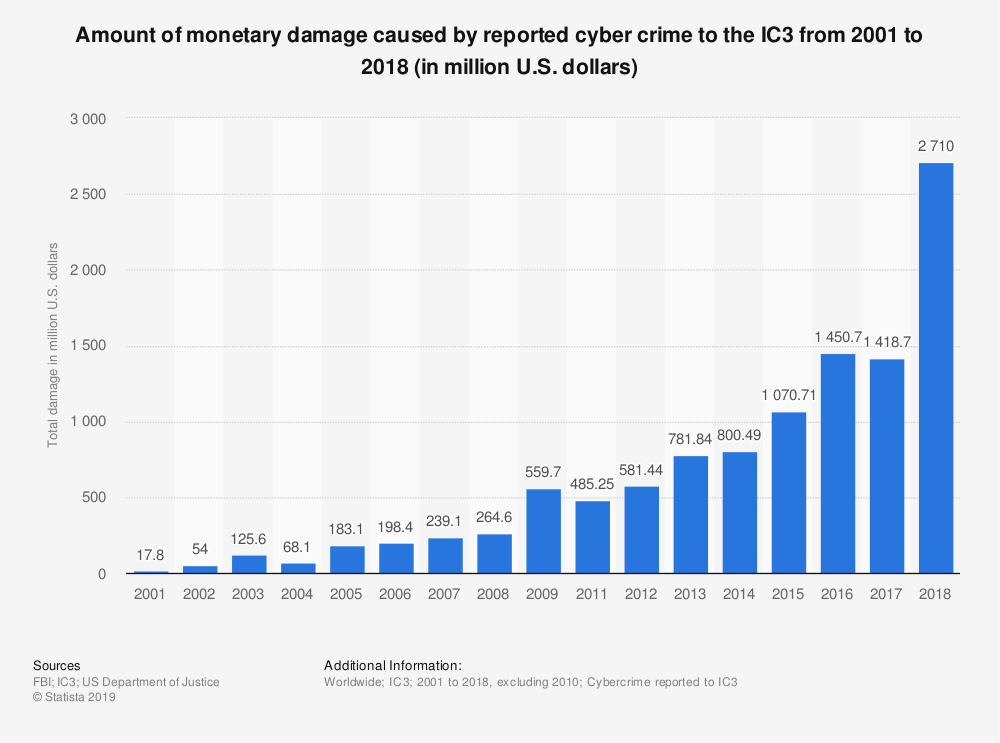
もちろん、サイバー攻撃は米国の都市に限ったものではない。大小を問わず、ほぼすべての都市が迫りくるデジタル障害への対応を迫られている。ここ数年だけでも、ダブリンでは市営路面電車システムを妨害するためにランサムウェアが使われ、ダブリンでは航空交通管制と鉄道の切符販売システムを麻痺させ、ストックホルムでは発電所を脅迫するために使われ、ヨハネスブルグからハイデラバードに至るまで被害が発生している。こうした攻撃によって市長、市議会、知事の警戒心が高まったと考えるのが自然かもしれないが、実際にはほとんど状況は変わっていない。
なぜ都市はこれほど脆弱なのか?
都市がサイバー犯罪者の標的となっている大きな理由の一つは、デジタル革命から大きく後れを取っているためだ。重要インフラを動かす基盤技術の多くは老朽化している。都市の当局者には、システムを更新するための技能が不足していることが多い。技術分野で最も優秀な人材が、都市、公益事業者、空港で働くことを選ぶことはめったにない。代わりに彼らはAmazon、Facebook、Googleに集まり、公共部門が提示する給与の何倍もの報酬を得ている。
現状でさえ深刻だが、技術の加速によって事態は劇的に悪化しかねない。スマートシティ、接続された住宅、インテリジェントインフラには一定の利点があるものの、その複雑さと遍在性は都市にとっての危険要因となる。
これまでのところ、都市へのハッキングの大半は、まだデジタル化されていない「ダム・シティ(非スマートシティ)」で起いてきた。したがって、ハッカーが高度な交通ネットワークや交通流管理システムを標的にした場合に生じる大混乱を想像してみてほしい。遠くない将来、街灯、救急車、パトカー、消防車と相互通信する自動車など、インテリジェントな道路網が広く普及するだろう。こうした環境では、サイバー攻撃は単に不便をもたらすだけでなく、大混乱を引き起こし、最終的には人命の損失につながるだろう。
デジタルセキュリティに関しては、指針がほとんど示されていない(また資金も拠出されていない)。各国当局が州、郡、都市を正しい方向に導くための支援は乏しい。その代わりに、都市にはスマートシティ製品を装い、その経済的潜在力を地域住民に吹聴するテクノロジーベンダーが殺到している。彼らには製品を売り込む強い動機がある。マッキンゼーによる調査では、IoTだけで2025年までに11兆ドルを超える経済活動を生み出す可能性があると試算されている。利益を急ぐあまり、民間企業は自治体に対し、既存システムとの共存や、公共の安全を維持するために必要な水準での定期的な更新、パッチ適用、保護を担保することなく、インフラの整備を可能な限り速やかに進めるよう圧力をかけている。
都市はどのようにしてデジタル侵入や障害から自らを守ることができるのか?
従来の犯罪対策は、今後も指導者や法執行機関の注目を集め続けるだろうが、サイバー脅威の拡大を無視することはもはやできない。都市や州の指導者は、デジタルセキュリティに対する考え方を取り入れなければならない。これは、次のスマートシティに関する緊急事態が発生する前に、コンティンジェンシープランや災害対策計画を整えておくことを意味する。サンフランシスコが数十年にわたり地震に備え、東京が津波に備えてきたように、すべての都市においてもサイバーレジリエンスと安全性を災害対応計画の中核的要素とする必要がある。
第二に、都市の経営陣は、住民のデジタルな安全とセキュリティを確保するうえで指導的役割を担う必要があり、単にこの役割を部下に委ねるだけではいけない。国際都市郡管理協会によれば、おおよそ自治体の技術責任者の60%が、都市のサイバーセキュリティの不備の理由として、選出された公職者や最上級の任命職者からの支援不足を挙げている。デジタルセキュリティはハードウェアやソフトウェアだけの問題ではない。都市全体を包括的に捉えるアプローチを採用することが求められている。セキュリティは不可欠な優先事項として構想され、都市インフラのあらゆる要素に組み込まれるべきものであり、事後的に付け足すべきものではない。都市当局、企業、住民が、デジタルの脅威が不可避的に発生した時点およびその後に備え、対応するための規則、規制、手続き、予算を策定することが求められている。
世界経済フォーラムはサイバーセキュリティに関して何を行っているのか
サイバーセキュリティセンターは、指導者が集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互接続が進むデジタル社会における理解と信頼の構築に注力している。
セクターを超えた協力と知見の共有を促進することで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援している。
第三に、都市当局は適切な人材を採用する必要がある。5G時代においても都市の安全を確保するためには、公共部門の経営陣は、コーダー、エンジニア、サイバーセキュリティの専門家を含む適切な人材を惹きつけなければならない。権限を与えられた情報セキュリティ責任者の任命は極めて重要であり、継続的な研修と研究も同様に重要だ。また、基本に立ち返ることも欠かせない。都市に対するほぼすべてのサイバー攻撃に共通して見られるのは、人為的ミスと、ソフトウェアのパッチ適用、適切なファイアウォール設定、頻繁かつ冗長なバックアップ、ログオン時の多要素認証の利用といった、確立された望ましい実践の不履行である。攻撃の大部分は、これらの変更だけで防ぐことができるだろう。
第四に、都市は攻めに転じ、現実的かつ予期せぬセキュリティ脅威に対するクラウドソーシングによる解決策の創出を支援することができる。データを一般公開することが第一歩であり、科学者、研究者、住民がそのデータを活用して都市空間におけるイノベーションとセキュリティを推進できるようにすることだ。予想される課題や予期せぬデジタルの課題に対する解決策を開発するための競技会やハッカソンを奨励することも有効である。Code for Americaのような非営利団体との提携も有益である。倫理的ハッカーがソフトウェアのセキュリティ上の欠陥を発見し報告した場合に報奨を与える「バグバウンティ」プログラムも同様に有効だ。クラウドソーシングによるサイバーセキュリティや競技会は、大幅に低いコストで世界中の人材を任意の自治体にもたらすことができる。デジタルイノベーション・エコシステムを支援することは、地域の能力を強化するだけでなく、外部ベンダーへの依存を減らすことにもつながる。Code for Americaとの提携も有益である
第五に、都市は、新たなシステムやデバイスの展開に伴い、最低限のデジタルセキュリティ基準を満たすために必要な国、州、自治体の規則や規制について議論を開始する必要がある。カリフォルニア州は最近、データプライバシーとデジタルセキュリティに関する法律を成立させ、同州で販売されるすべてのデバイスに対し、不正アクセス、改ざん、情報漏えいを防止するための「合理的な」セキュリティ機能を備えることを義務付けた。都市は自らの経験を共有することが望ましいが、同時に民間部門からも着想を得るべきだ。例えば、スマートファクトリーは知的財産の保護に非常に慎重であり、技術的ミスや人為的ミス、不正行為の可能性を制限する管理システムを組み込んでいる。これらの考え方の多くは、接続された都市がどのように自らを守るかについて、有益な示唆を与えうるだろう。
世界が超接続型の未来へと急速に突き進む中、繁栄する都市もあれば、取り残される都市も出てくるだろう。多くの都市は、すでに債務と無資金の負債を抱えているため、デジタルのアップグレードやセキュリティに必要な費用の支払いに苦慮するだろう。一部の都市は、公共インフラを極端な割引価格で売却せざるを得なくなる(またそうなるだろう)。その結果、公衆は本来の価値に見合った公正な対価を得られなくなる。大手テクノロジー企業が、デジタルおよび物理インフラなどの都市機能の民営化において、ますます大きな役割を果たす可能性が高い(GoogleのSidewalk Labsがトロントで始めたことのように)。次世代の都市が、そこに住む余裕のある人々だけのためにセキュリティを設計し、デジタル的に囲い込まれてしまう現実的な可能性もある。
より前向きに見れば、新技術の急速な普及と低コスト化により、新興市場で急成長している一部の都市は、後発者の優位性を享受できるかもしれない。アジアやアフリカの各都市は、すでに固定電話回線や鉄道などのレガシーシステムを飛び越え、より新しく、効率的で安価な選択肢へと一気に移行している。例えばナイロビは、それまで銀行口座を持たなかった住民のためにM-Pesaのようなデジタル通貨の利用へと急速に移行し、固定電話ではなく無線システムへと本質的に転換した。開発と展開のコストが下がったことで、新興経済国の都市はその同業者の失敗を回避しつつ、住民へのサービスを向上させることがますます可能になっている。
災害が発生する前に、都市はネットワーク化された都市環境の現実に合わせて優先事項を調整する必要がある。スマートシティの利便性は魅力的だが、既知のリスクとの間で慎重にバランスを取らなければならない。攻撃の可能性が極めて高いことを踏まえると、都市のサイバーセキュリティは選出された公職者や政策立案者にとっての優先課題であるべきであり、適切な保護を構築するための資源も併せて確保されるべきだ。我々の状況の危うさを認識することが第一歩である。最も優秀な人材を公共サービスに惹きつけることが不可欠である。都市の将来の安全について幅広く議論することも同様に重要だ。ハッキングされうる、パッチ適用ができない、アップグレードできない50億の機器が世界のデジタルグリッドに追加される前に、都市を守るべき時は今である。それが起きてしまえば、我々が犯した過ちを元に戻して修正する選択肢は、ほとんど、あるいはまったく残らないだろう。




