この定期まとめでは、過去1か月の主要なサイバーセキュリティ関連ニュースをお届けします。
主要なサイバーセキュリティニュース:法執行機関が大規模サイバー犯罪グループの活動を妨害。ランサムウェア攻撃により被害者から10億ドルが脅し取られる。マイクロソフト、国家支援型ハッカーが同社のAIツールを利用していたと発表。大手テック企業、2024年の選挙期間中のディープフェイク対策を約束。
1. 大規模サイバー犯罪グループの壊滅
国際的な法執行機関が連携し、大規模ランサムウェア組織であるLockBitの摘発に乗り出した。2月19日、英国の国家犯罪対策庁(NCA)は、FBIおよびその他の各国警察と協力し、LockBitの恐喝用ウェブサイトの管理権を掌握した。
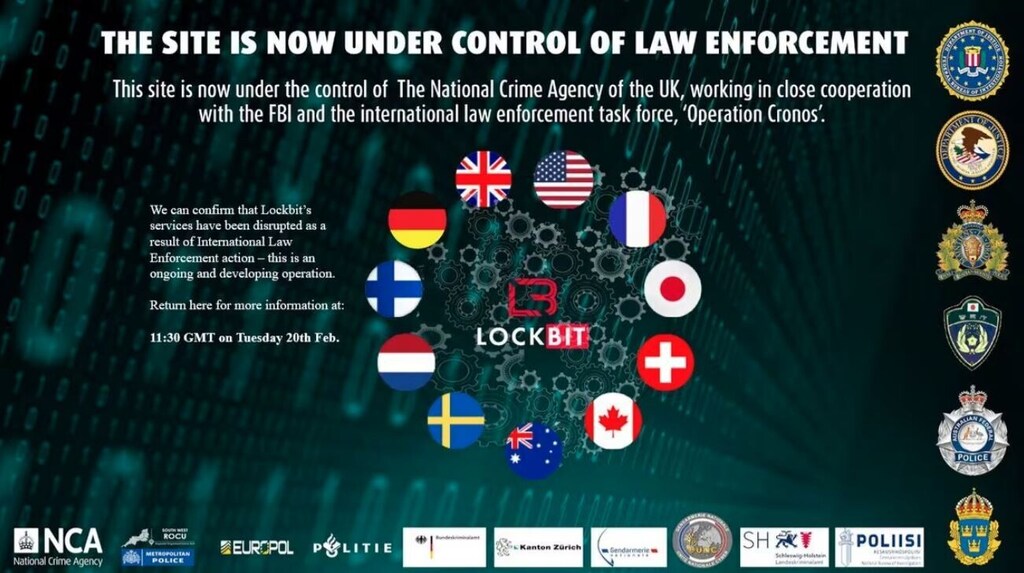
LockBitのウェブサイトに掲載されたメッセージには、次のように記されていた。「本サイトは現在、英国国家犯罪対策庁の管理下にあります。FBIおよび国際法執行タスクフォース「オペレーション・クロノス」と緊密に連携して運営されています。」
一方、2023年にランサムウェア攻撃の被害者は、サイバー犯罪者に11億ドルを支払った。この過去最高の支払額は、英国の『ガーディアン』紙が報じ、、セキュリティ専門家であるChainalysisの調査を引用した。
同社は2023年を、ランサムウェアが「大きな復活を遂げた年」と位置づけた。こうした攻撃の被害者による過去最高の支払額は、2022年に見られた財務上の損失の大幅な減少を覆すものとなった。
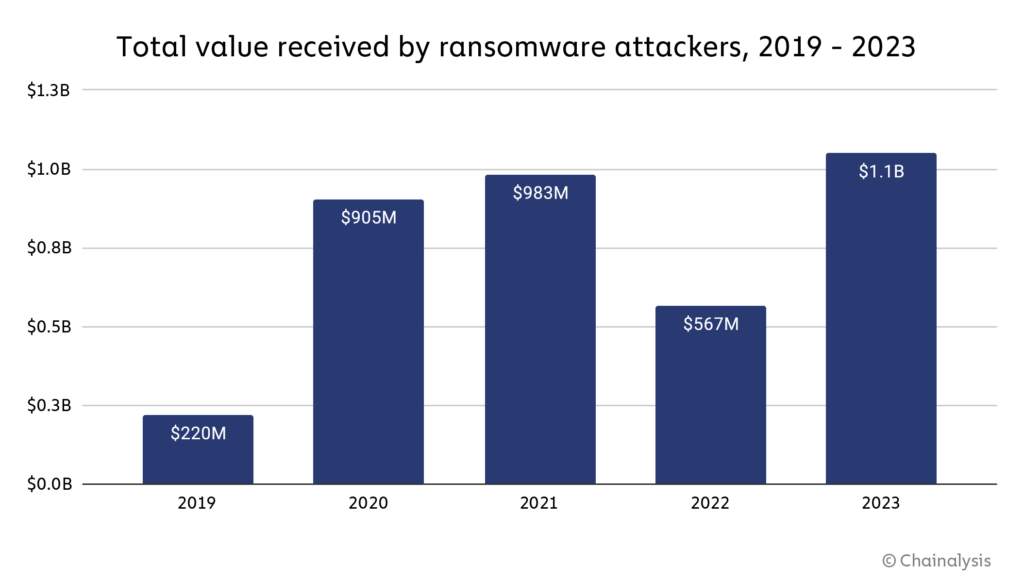
同社によれば、BBCや英国航空などの大手機関もランサムウェア攻撃の被害を受けた。米国の病院や学校も標的の一つとなった。調査は、サイバー犯罪者が、より高額な金銭を脅し取る目的で、大規模組織を標的とする傾向を強めていることを示唆している。2023年には、身代金支払い全体のうち100万ドル以上に達した支払いの割合が高まった。
ランサムウェア攻撃を実行するため、犯罪者はITシステムに侵入し、正規の利用者を締め出し、重要なデータを暗号化するソフトウェアを仕込む。その後、アクセス権とデータの復元と引き換えに身代金を要求する。身代金は多くの場合、暗号資産での支払いを求められる。
サイバー犯罪のエコシステムをより深く理解するには、フォーラムのサイバークライム・アトラスおよびサイバー犯罪対策パートナーシップの取り組みをご覧ください。
2. 大手テック企業、民主主義の擁護を誓約
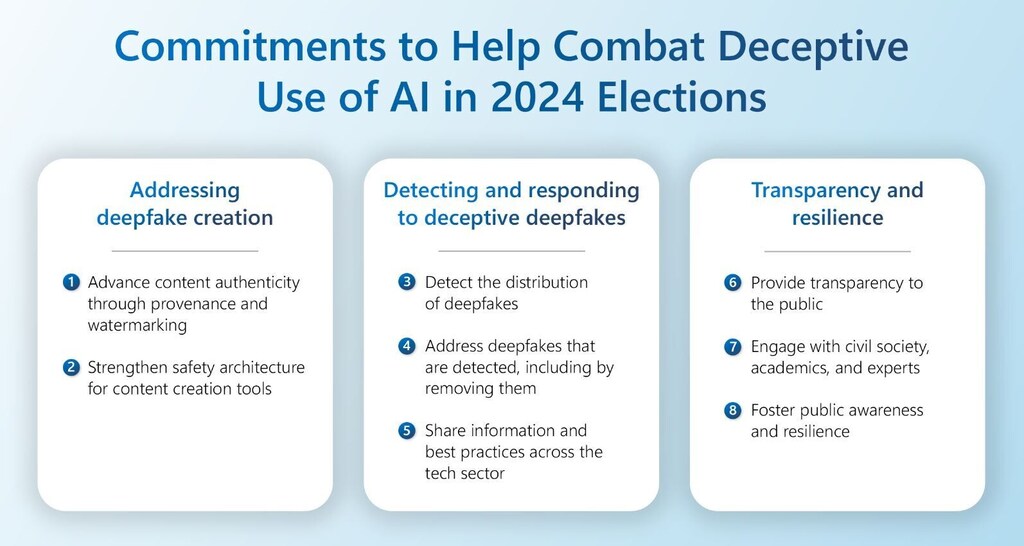
アマゾン、グーグル、マイクロソフト、メタなどの大手テック企業は、AIによって生み出される偽情報や欺瞞から選挙を守ることを目的とした協定に署名した。
によると、BBCの報道によれば、20社が有権者を欺くために作られたAI生成コンテンツを見つけ出す技術を導入することを約束した。「2024年選挙におけるAIの欺瞞的利用対策に関するテック協定」は、ミュンヘン安全保障会議で発表された。グーグルのグローバル・アフェアーズ担当社長であるケント・ウォーカー氏は、「民主主義は安全で確実な選挙の上に成り立っています」と述べ、さらに「本日の協定は、信頼を損なうAI生成の選挙関連偽情報に対する業界全体の取り組みを示すものです」と付け加えた。
政治家について事実を歪めるディープフェイクの映像や音声コンテンツが、自由で公正な選挙に深刻な脅威をもたらしかねないとの懸念が高まっている。ミュンヘンで署名された協定に関するブログ記事で、マイクロソフトは、テック企業が民主主義を守るためにどのように行動できるかを説明した。
詳しくは、スイス・ダボスで開催された世界経済フォーラム「年次総会2024」のセッション動画をご覧ください。テーマは「ボットと陰謀から民主主義を守る」です。
3. サイバーセキュリティニュース短信
ルーマニアでは、100以上の病院および医療施設が、大規模ランサムウェア攻撃によりオフラインになった。ルーマニア国家サイバーセキュリティ局は、25の病院が侵害され、さらに数十の施設が予防措置として自らのITネットワークを遮断したと発表した。同局は、医療施設の管理者に対し、身代金の要求に応じないよう強く求めた。
米国では、最高位のサイバーセキュリティ担当官が、病院や学校がサイバー犯罪者による標的化の対象になりつつあると警告した。こうした機関は「サイバーセキュリティにおいて最も脆弱な存在の一つ」であると、米国のサイバー・新興技術担当副国家安全保障補佐官であるアン・ノイバーガー氏はCBSニュースに語った。
フォーラムは世界的なサイバーセキュリティの課題にどのように取り組んでいるか?
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。相互接続が深まるデジタル世界において、理解と信頼の構築に注力している。
セクターを越えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的対応を必要とする課題に取り組むことを支援している。
北朝鮮は、平壌の核兵器開発計画を後押しすることを目的とした一連のサイバー攻撃を受け、国連による調査の対象となっている。ロイターの報道では、ロイター報道は国連の調査官の発言を引用し、次のように述べている。「パネルは、2017年から2023年にかけて、暗号資産関連企業に対して行われた58件の疑わしい北朝鮮によるサイバー攻撃を調査している。これらの企業の価値は約30億ドルに上り、北朝鮮の大量破壊兵器開発の資金源になっていると報じられている。」
合計35か国が、スパイウェアの利用および拡散を管理するための、より強力な措置を求める宣言に署名した。ロイターのロイター報道によれば、この合意は、スパイウェアが国家安全保障と人権にもたらす脅威の拡大を認識するものである。スパイウェアツールは、商業顧客の依頼を受けてサイバー犯罪キャンペーンを実行するハッカーによって利用されることがある。
「Anonymous Sudan」と称するハッカー集団は、ケンブリッジ大学に対する、学生と教職員をITシステムから締め出した攻撃の背後にいると主張している。『Varsity』(同大学の独立系新聞)は、この事案を分散型サービス妨害(DDoS)攻撃と報じた一方、『TechRadar』は、同グループがマンチェスター大学も標的にしていたと報じた。
4. 当社ブログのサイバーセキュリティ関連記事
サイバー犯罪と凶悪な組織犯罪の境界が曖昧になっていることは、東南アジアの人々を脅かしている。2023年8月、国連は、少なくとも22万人が人身売買され、オンライン詐欺に従事させられていたと報告した。
2024年は、AIがセキュリティ面で様々な利点をもたらす一方で、これまでにない深刻なリスクも加えていることから、サイバーセキュリティにとって決定的な年になりつつある。フォーラムのグローバル・セキュリティ・アウトルックは、サイバーレジリエンスからグローバルなセキュリティ分野における人材不足に至るまで、幅広い課題を網羅した包括的な資料である。
「モノのインターネット」は、21世紀の消費者向けのウェアラブル健康管理機器など、持続可能なソリューションの創出を支える、もう一つの先進技術である。世界経済フォーラムは、同分野の主要企業と連携し、消費者をセキュリティリスクから守るための政策の枠組みを策定した。




