ランサムウェア集団はより高度化しており、現在では暗号資産の脆弱性を狙っています。
ランサムウェア攻撃は、攻撃者が重要なデータを暗号化し、そのデータを復号するために身代金を要求することから、このように呼ばれています。
ランサムウェア攻撃を完全に防ぐ確実な方法はありませんが、組織がリスクを軽減するために取れる措置はあります。
2023年5月、ダラス市政府はランサムウェア攻撃により大きな混乱に陥りました。ランサムウェア攻撃は、攻撃者が重要なデータを暗号化し、そのデータを復号するために身代金を要求することから、このように呼ばれています。
ダラスへの攻撃により、審問、裁判、陪審員業務が停止し、最終的には閉鎖に至りました。また、この攻撃は警察の幅広い活動にも間接的な影響を及ぼし、資源が逼迫したことで、例えば夏季の青少年向けプログラムなどの提供能力にも影響が及びました。犯罪者らは脅迫し、個人情報、裁判事件、受刑者の身元、政府文書を含む機密データを公開すると脅しました。
市政府と警察組織に対する攻撃が広範かつ長期にわたる混乱を引き起こした場合、それは大きなニュースになると考えられるかもしれません。しかし、ランサムウェア攻撃は今や非常にありふれた日常的なものとなっており、ほとんどの攻撃は注目されることもなく見過ごされています。注目すべき例外は2023年5月と6月に起きたもので、ハッカーがMoveitファイル転送アプリの脆弱性を悪用し、世界中の数百の組織からデータが盗まれる事態となりました。この攻撃は、British Airways、BBC、薬局チェーンのBootsなどが被害を受けたと報じられるなど、著名な被害者がいたこともあり、大きく報道されました。
ある最近の調査によると、ランサムウェアの身代金支払額は過去1年間でほぼ倍増し、150万米ドル(120万ポンド)に達しました。最も収益の高い組織が攻撃者に支払う可能性が最も高いとのことです。英国のサイバーセキュリティ企業Sophosの調査によると、ランサムウェアの平均身代金は前年の81万2,000米ドルから上昇しました。2023年の英国組織による平均支払額は世界平均をさらに上回り、210万米ドルでした。
一方、2022年には、国家サイバーセキュリティセンター(NCSC)は、ウクライナでの紛争に関連する国家支援によるサイバー攻撃の増加への懸念を背景に、組織に防御の強化を促す新たな指針を発表しました。これは、ロシアが関与したと疑われるウクライナでのサイバー攻撃が相次いだことに続くものですが、モスクワはこれを否定しています。
実際には、世界中で政府、学校、病院、企業、慈善団体に影響を及ぼす攻撃が、1週間も途切れることなく発生しています。これらの攻撃は、財務面および社会面で大きなコストを伴います。大企業だけでなく中小企業にも影響を及ぼす可能性があり、関係者にとっては特に深刻な打撃となり得ます。
世界経済フォーラムはサイバーセキュリティにおいて何をしているのか?
サイバーセキュリティセンターは、指導者が一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。相互接続が進むデジタル社会における理解と信頼の構築に焦点を当てています。
異業種間の協力と知見の共有を可能にすることで、センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に対処できるよう支援しています。
ランサムウェアは今や広く認識されており、現代社会に対する主要な脅威かつ課題となっています。
しかし、10年前にはそれは理論上の可能性にすぎず、ニッチな脅威に過ぎませんでした。犯罪を助長し、計り知れない被害をもたらすまでに急速に進化した現状は、重大な懸念であるべきです。ランサムウェアの「ビジネスモデル」は、例えば次の分野の進展により、ますます高度化しています。マルウェア攻撃ベクトル、交渉戦略および犯罪組織そのものの構造。
今後長年にわたり、犯罪者が戦略を適応させ続け、広範な被害をもたらすと予想されることは間違いありません。そのため、ランサムウェアの脅威を研究し、これらの手法を事前に予測して長期的な脅威を軽減することが不可欠です。まさにそれこそが、当研究チームが取り組んでいることです。
ランサムウェアによる世界の被害コストの予測 - 出典:Cyber Security Ventures
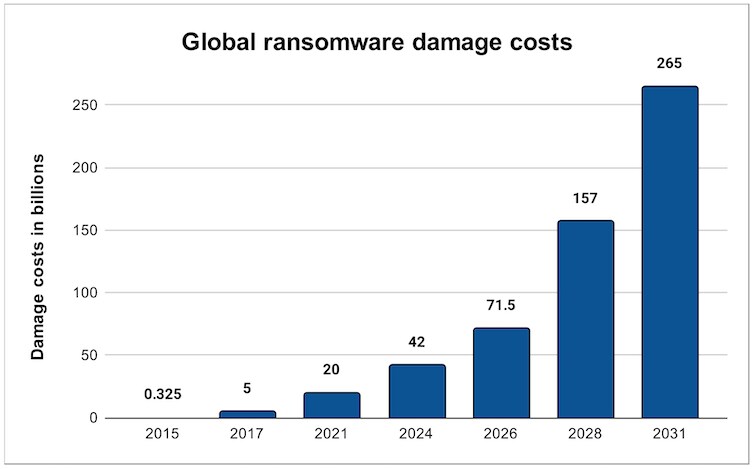
長年にわたり、当研究はこの進化する脅威を事前に予測することを目指してきました。ランサムウェア犯罪者が被害者を恐喝するために利用しうる新たな戦略を検討し、犯罪者に悪用されかねる具体的な情報を特定せずに、事前に警告し先手を打つことを目的としています。当社の最新の研究、査読を経ており、International Conference on Availability, Reliability and Security(ARES)で発表される予定の最新研究で、暗号資産の脆弱性を悪用する新たな脅威を特定しました。
ランサムウェアとは何か?
ランサムウェアは文脈によって微妙に異なる意味を持つことがあります。1996年、コロンビア大学のAdam YoungとMordechai「Moti」Yungは、ランサムウェア攻撃の基本的な形態を次のように説明しました:
犯罪者は被害者のサイバーセキュリティ防御を突破します(フィッシングメールなどの手法を通じて、または内部関係者や不正な従業員を利用することにより)。犯罪者が被害者の防御を突破すると、ランサムウェアを展開します。その主な機能は、被害者のファイルを秘密鍵(長い文字列と考えることができます)で暗号化し、被害者をファイルから締め出すことです。攻撃の第3段階は、犯罪者が秘密鍵に対する身代金を要求することから始まります。
単純な現実として、多くの被害者が身代金を支払っており、その額は数百万ドルに上る可能性もあります。
このランサムウェアの基本的な特徴づけを用いると、さまざまな種類の攻撃を区別することが可能です。一方の極端には、ファイルが暗号化されない、あるいは犯罪者が身代金の要求を試みない「低レベル」の攻撃があります。しかし他方の極端では、攻撃者は混乱を最大化し身代金を引き出すために多大な努力を払います。
WannaCryランサムウェア攻撃は2017年5月に発生した、その一例です。この攻撃は、北朝鮮政府との関連が指摘されており、被害者から身代金を実際に引き出そうとはほとんどしませんでした。それでも、世界中に広範な混乱をもたらし、英国のNHSを含め、一部のサイバーセキュリティリスクモデリング組織は、世界的な経済損失が数十億規模に達すると指摘しています。
この事例では動機を見極めることは困難ですが、一般的に言えば、政治的意図や攻撃者側の単純なミスが、恐喝を通じた一貫した価値の引き出しが行われなかった原因となっている可能性があります。
当研究は、犯罪者が被害者から金銭を強要しようとするランサムウェア攻撃の2つ目の極端なケースに焦点を当てています。これは政治的動機を排除するものではありません。実際、主要なランサムウェア集団とロシア国家との間の関連性を示す証拠があります。身代金交渉に投じられた労力、身代金支払いを支援または促進する意欲、そしてマネーロンダリングサービスの存在を観察することで、ランサムウェア攻撃が金銭的利益を動機とする程度を区別することができます。身代金の支払い、およびそのフィアット通貨への換金を促進するツールやサービスに投資することにより、攻撃者は金銭的動機を示しています。
攻撃の影響
ダラス市政府への攻撃が示すように、ランサムウェア攻撃の財務的・社会的影響は多様かつ深刻なものになり得ます。
Colonial Oilを標的としたものなど、影響の大きいランサムウェア攻撃は、例えば2021年5月のColonial Oilへの攻撃のように、米国の主要燃料パイプラインを停止させたもので、重要なサービスの継続性にとって明らかに危険です。
2023年1月、英国でランサムウェア攻撃(標的はRoyal Mail)が発生し、国際配送の停止につながりました。サービス水準が通常に戻るまでに1か月以上かかりました。この攻撃は、Royal Mailの収益と評判に大きな直接的影響を与えたと考えられます。しかし、おそらくより重要な点として、同社に依存しているすべての中小企業や人々にも影響が及びました。
2021年5月、アイルランドのNHSがランサムウェア攻撃を受けました。これは患者ケアのあらゆる面に影響し、予約の広範なキャンセルが相次ぎました。アイルランド首相(Taoiseach)のMicheál Martinは次のように述べました:「医療サービスに対する衝撃的な攻撃ですが、根本的には患者およびアイルランド国民に対するものです。」機密データも漏洩したと報じられています。攻撃による財務的影響は最大で1億ユーロに達する可能性があります。ただし、これは混乱の影響を受けた患者や医療従事者の健康面および心理面への影響を考慮していません。
医療サービスだけでなく、教育機関も主要な標的となっています。例えば、2023年1月、英国Guildfordの学校が攻撃を受け、犯罪者は保護報告書および脆弱な子どもに関する情報を含む機密データの公開を脅迫しました。
攻撃は混乱を最大化するよう時期も計算されています。例えば、2023年6月には、英国Dorchesterの学校に対する攻撃があり、学校は主要な試験期間中にメールを利用できず、サービスにアクセスできなくなりました。これは子どもたちのウェルビーイングや教育的成果に深刻な影響を及ぼし得ます。
これらの例は決して網羅的なものではありません。例えば、多くの攻撃は、注目されないほど小規模な企業や慈善団体を直接標的としています。小規模企業への影響は、事業の中断、評判の喪失、そして攻撃の結果に直面することによる心理的負担という点で、壊滅的となり得ます。一例として、2021年の調査では、ランサムウェア攻撃を受けた英国企業の34%がその後に廃業しました。さらに、事業を継続した企業の多くも、依然として従業員の解雇を余儀なくされました。
フロッピーディスクから始まった
ランサムウェアの起源は通常、AIDSまたはPC Cyborgトロイウイルスにさかのぼるとされ、1980年代のことです。この場合、フロッピーディスクをコンピュータに挿入した被害者は、その後ファイルが暗号化され、支払いを求められました。ディスクは会議の参加者や特定の会議に関心を持つ人々に配布され、調査を完了するためにディスクへアクセスしようとした結果、代わりにトロイの木馬に感染してしまいました。影響を受けたコンピュータ上のファイルは、各対象マシンにローカルに保存された鍵を用いて暗号化されていました。原則として、被害者はこの鍵を使ってファイルへのアクセスを回復できたはずです。しかし、今でも暗号技術に関する専門知識はほとんどのPCユーザーの間で一般的ではないため、被害者はそれができることを知らなかったかもしれません。
最終的に、法執行機関はフロッピーディスクを、当時AIDS研究を行っていた、ハーバード大学で教育を受けた進化生物学者Joseph Poppにたどり着きました。彼は逮捕され、複数の恐喝罪で起訴されました。一部ではランサムウェアの発明者とされています。Poppをこのような行動に駆り立てた正確な理由は、誰にもわかっていません。
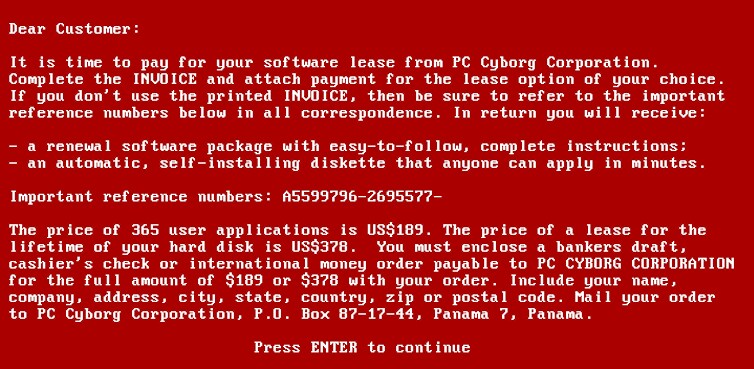
多くの初期のバージョンのランサムウェアは、かなり基本的な暗号システムであり、犯罪者が被害者から隠そうとした鍵情報をどれほど容易に見つけられるかという点で、さまざまな問題を抱えていました。これは、ランサムウェアが本格的に成熟するきっかけとなった理由の1つであり、2013年のCryptoLocker攻撃と2014年の出来事によって、ランサムウェアは本格的に成熟しました。
CryptoLockerは、大量に配布された最初の技術的に堅牢なランサムウェア攻撃ウイルスでした。数千の被害者が、リバースエンジニアリングできないランサムウェアによってファイルを暗号化されるのを目にしました。暗号化に使われる秘密鍵は攻撃者が保持しており、被害者は鍵なしではファイルへのアクセスを回復できませんでした。要求された身代金は約300~600米ドルで、犯罪者はまんまと約300万米ドルを手にしたと推定されています。CryptoLockerは、複数の国際的な法執行機関が関わった作戦を経て、2014年に最終的に停止されました。
CryptoLockerは、犯罪者がランサムウェアによって多額の金銭を得られることを示す概念実証として極めて重要でした。その後、新たな亜種や新たな種類が爆発的に登場しました。また、犯罪者が用いる戦略にも大きな進化が見られました。
既製品と二重恐喝
重要な進展の1つは、ランサムウェア・アズ・ア・サービスの出現です。これは、ダークウェブ上の市場を指す用語で、犯罪者がそこで入手して使用できる「既製品」型のランサムウェアを、高度なコンピュータスキルを必要とせずに利用できる仕組みです。その見返りとして、ランサムウェア提供者は利益の一部を得ます。
研究によると、ダークウェブは「規制のない無法地帯」であり、犯罪者が連絡を取り、違法な商品やサービスを交換するための安全な避難所となっていることが示されています。容易にアクセスでき、匿名化技術やデジタル通貨の助けを借りて、そこでは世界的な闇経済が栄えています。推定10億米ドルが、欧州連合法執行機関によると、2019年の最初の9か月間だけでそこで支出されたとされています。
「ランサムウェア・アズ・ア・サービス」(RaaS)の登場により、新たに犯罪を志す者にとっての、コストとスキルの両面における参入障壁が引き下げられました。
RaaSモデルでは、マルウェアを開発する専門知識は提供者が担い、攻撃者自身は比較的スキルが低い場合もあります。これにより、リスクが分散される効果もあります。ランサムウェアを使用するサイバー犯罪者が逮捕されても、サプライチェーン全体が脅かされることはなく、他のグループによる攻撃は継続できます。
CryptoLockerのように25万台以上のシステムに被害が及んだ大規模なフィッシング攻撃から、より標的型の攻撃へと移行している動きも見られます。これは、大きな身代金を支払える収益力のある組織への注目が高まったことを意味します。多国籍企業、法律事務所、学校、大学、病院、医療提供者が主要な標的となっており、多くの小規模・零細企業や慈善団体も同様です。
Netwalker、REvil/Sodinokibiなどに見られる、ランサムウェアにおけるより最近の進展は、二重恐喝の脅威です。これは、犯罪者がファイルを暗号化するだけでなく、ファイルをコピーしてデータを流出させる行為です。その後、機密性が高く重要な情報を漏洩または公開する可能性があります。
その一例は2020年に発生しました。当時、最大手のソフトウェア企業の1つであるSoftware AGが、二重恐喝型ランサムウェア「Clop」と呼ばれる攻撃に見舞われました。攻撃者は2,000万米ドル(約1,570万ポンド)という異例の高額な身代金を要求したと報じられていますが、Software AGはこれを支払うことを拒否しました。これを受けて、攻撃者は機密の企業データをダークウェブ上で公開しました。これにより、犯罪者は2つの交渉材料を手にしています。ファイルを復号するための秘密鍵の身代金と、機密データの公開を停止するための身代金です。
二重恐喝は、ランサムウェアのビジネスモデルを興味深い形で変化させています。特に標準的なランサムウェアでは、ファイルを復号できる秘密鍵へのアクセスが得られ、他の手段でファイルにアクセスできない場合、被害者が身代金を支払う動機は比較的単純です。被害者は、サイバー犯罪者が鍵を渡し、その鍵が機能すると「信じる」だけでよいのです。
泥棒同士の「名誉」ですか?
一方、データの窃取(エクスフィルトレーション)の場合は、身代金を支払った被害者が何を得られるのかは明らかではありません。犯罪者は依然として機密データを保有しており、いつでも公開することができます。実際、ファイルを公開しないことの見返りとして、追加の身代金を要求することもできます。
したがって、データ窃取が実行可能なビジネス戦略となるためには、犯罪者は身代金支払いを「尊重する」という信頼できる評判を築く必要があります。これは、ランサムウェアの「エコシステム」が常態化していることを、おそらく示しています。ランサムウェアのエコシステム。
例えば、身代金交渉人は民間の請負業者であり、場合によってはサイバー保険契約の一環として、ランサムウェアに関わる危機管理の専門知識を提供することが求められます。指示があれば、交渉を経た身代金の支払いを仲介します。このエコシステムの中には、身代金が支払われた場合にデータを公開しない(少なくとも公開を遅らせる)という評判を築いてきたランサムウェア犯罪集団もあります。
より一般的に言えば、ファイルの暗号化、復号、または窃取は、通常、犯罪者にとって実行が困難でコストもかかる作業です。ファイルを削除し、その後に暗号化または窃取されたと主張して身代金を要求する方がはるかに簡単です。しかし、被害者が復号鍵や暗号化されたデータを取り戻せないと疑えば、身代金は支払われません。また、身代金を支払ったにもかかわらず何も得られなかった者は、その事実を公表するかもしれません。これは攻撃者の「評判」や、将来の身代金支払いの可能性に影響を与える可能性が高いのです。要するに、恐喝や身代金攻撃の世界では、「フェア」にふるまうことが利益につながるのです。
このように、10年足らずの間に、ランサムウェアの脅威は比較的小規模だったCryptoLockerから、数百万ドル規模のビジネスへと大きく進化し、組織化された犯罪集団や高度な戦略を伴うようになりました。2020年以降、ランサムウェアの被害件数とそれに伴う損失は、さらに桁違いに増加したとみられます。ランサムウェアは、もはや無視できない規模に達しており、現在では政府や法執行機関にとって大きな懸念事項となっています。
暗号資産を標的とした恐喝の脅威
ランサムウェアは壊滅的な脅威となっていますが、犯罪者が新たな恐喝手法を開発するにつれ、この脅威も必然的にさらに進化するでしょう。すでに述べたように、過去10年間の私たちの共同研究における重要なテーマの一つは、犯罪者が採用し得る戦略を予測し、先手を打つことでした。
私たちの研究は現在、注力しています次世代のランサムウェアに焦点を当てており、そこには暗号資産を標的とする亜種や、その内部で使用される「コンセンサス・メカニズム」を標的とする亜種が含まれると考えています。
コンセンサス・メカニズムとは、分散型コンピュータネットワーク全体で合意、信頼、セキュリティを達成するために用いられる、(通常はアルゴリズムによる)あらゆる手法を指します。
具体的には、暗号資産は「プルーフ・オブ・ステーク」というコンセンサス・メカニズムをますます採用しており、そこでは投資家が暗号資産の取引を検証するために多額の通貨をステークします。これらのステークは、ランサムウェア犯罪者による恐喝に対して脆弱です。
暗号資産は、その通貨を用いて行われたすべての取引の透明な記録を提供する分散型ブロックチェーンに依存しています。ブロックチェーンは、(従来の通貨の場合のような)中央管理者ではなく、ピアツーピア・ネットワークによって維持されています。原則として、ブロックチェーンに含まれる取引記録は不変かつ検証可能であり、ネットワーク全体に安全に分散されるため、ユーザーは取引データを完全に所有し、把握することができます。ブロックチェーンのこれらの特性は、ネットワーク内の独立したノードがブロックチェーンに追加する取引を「承認」または「合意」する、安全で改ざんされない「コンセンサス・メカニズム」に依存しています。
これまで、ビットコインなどの暗号資産は、いわゆる「プルーフ・オブ・ワーク」というコンセンサス・メカニズムに依存してきました。このメカニズムでは、取引の承認に複雑な数学的問題の解決(作業)が伴います。長期的には、この手法は作業の重複と回避可能な大規模なエネルギー使用を生むため、持続不可能です。
代替案は、現在現実のものとなりつつある「プルーフ・オブ・ステーク」というコンセンサス・メカニズムです。このメカニズムでは、取引は資金をステークし、取引の検証に対して金銭的報酬を受け取るバリデーターによって承認されます。非効率な作業は、金銭的ステークに置き換えられます。これはエネルギー問題の解決につながる一方で、暗号資産取引の検証に多額のステーク資金が関与することを意味します。
イーサリアム
このステーク資金の存在は、一部のプルーフ・オブ・ステーク型暗号資産に対する新たな脅威をもたらしています。私たちは次の通貨に注目してきました:イーサリアム。これは、スマートコントラクトと呼ばれるアプリケーションコードを安全に実行・検証するためのピアツーピア・ネットワークを構築する分散型暗号資産です。
イーサリアムは、これらのスマートコントラクトを通じてユーザー同士が取引できるイーサ(ETH)トークンによって支えられています。イーサリアム・プロジェクトは、ビットコインの欠点を克服するために、2013年にヴィタリック・ブテリンによって共同設立されました。2022年9月15日、The Mergeにより、イーサリアム・ネットワークはプルーフ・オブ・ワークからプルーフ・オブ・ステークへと移行し、主要なプルーフ・オブ・ステーク型暗号資産の最初の一つとなりました。
イーサリアムのプルーフ・オブ・ステーク・コンセンサス・メカニズムは、取引を承認する「バリデーター」に依存しています。バリデーターを設定するには、最低32ETHのステークが必要であり、これは現在およそ6万米ドル(約4万3,000ポンド)相当です。バリデーターは、イーサリアムのルールに従ってバリデーターを運用することで、ステークに対する金銭的リターンを得ることができます。執筆時点で、約85万のバリデーターが存在します。
検証に「ステーク」方式を採用することに大きな期待が寄せられていますが、ハッカーたちがどのようにしてシステムに侵入できるかを必ず調査しているでしょう。
イーサリアム財団から資金提供を受けた私たちのプロジェクトでは、ランサムウェア集団が新たなプルーフ・オブ・ステーク・メカニズムを悪用して恐喝を行う方法を特定しました。
スラッシング
私たちは、攻撃者が「スラッシング」と呼ばれるプロセスを通じてバリデーターを悪用し得ることを発見しました。バリデーターはルールに従うことで報酬を受け取りますが、悪意ある行動とみなされたバリデーターには金銭的ペナルティが科されます。ペナルティの基本的な目的は、分散型ブロックチェーンの悪用を防ぐことです。
ペナルティには2種類あり、そのうち最も重いものがスラッシングです。スラッシングは、偶発的に発生すべきでない行為、例えば競合するブロックをブロックチェーンに追加することを提案する行為や、過去を改ざんしようとする行為に対して科され、ブロックチェーンを危険にさらす可能性があります。
スラッシング・ペナルティは比較的厳しく、バリデーターはステークの相当部分、少なくとも1ETHを失います。実際、最も極端な場合には、バリデーターはすべてのステーク(32ETH)を失う可能性もあります。また、バリデーターは退出を余儀なくされ、もはやバリデーターとして機能できなくなります。要するに、バリデーターがスラッシングを受けた場合、重大な金銭的影響が生じるのです。
バリデーターが行動するために、各バリデーターには固有の署名鍵が割り当てられており、これは本質的に、ネットワークに対して自らが何者であるかを証明するものです。犯罪者がこの署名鍵を入手したとしたらどうでしょうか?その場合、犯罪者は被害者を脅迫し、身代金を支払わせることができます。
イーサリアムなどのプルーフ・オブ・ステーク・バリデーターに対する恐喝攻撃が発生した場合、どれほど複雑になるかを示すフロー図
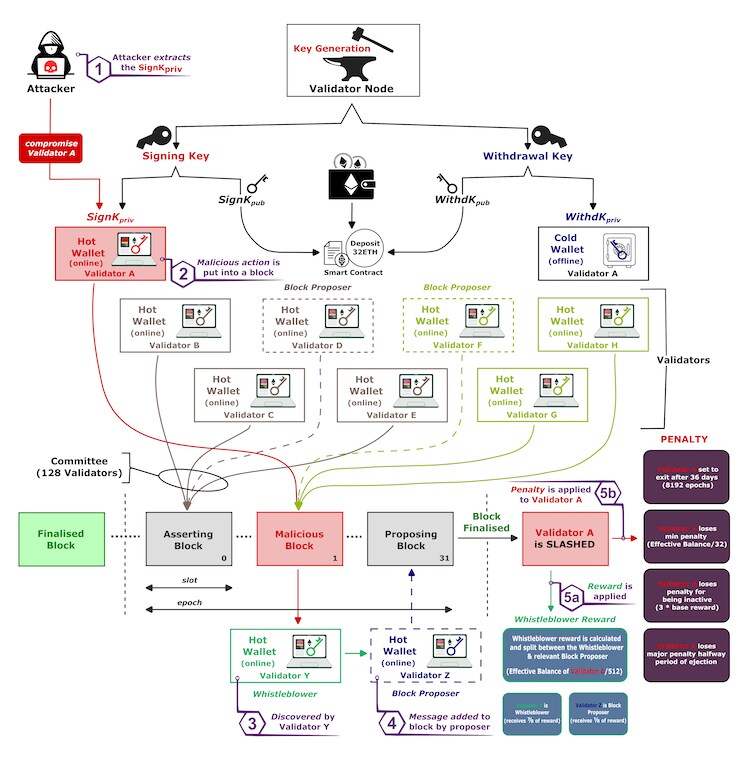
「スマートコントラクト」
犯罪者が金銭を受け取った後に鍵を返却・公開しないのではないかという保証がない限り、被害者は身代金の支払いをためらうかもしれません。結局のところ、犯罪者が再度の身代金を要求することを何が妨げるのでしょうか?
私たちが見出した解決策の一つは、ランサムウェアが実際には「正直な」評判を証明したい犯罪者によって運営される一種のビジネスになっているという事実に立ち返るものであり、それはスマートコントラクトです。
この自動化されたコントラクトは、双方が取引条件を「守る」場合にのみプロセスが機能するように作成することができます。これにより、被害者は身代金を支払い、それが直接的な恐喝の脅威を解消することを確信できます。これはイーサリアムを通じて可能になっています。なぜなら、預託、退出の署名、スラッシングの不在、そしてステークの返還という必要なすべての段階がブロックチェーン上で公に確認できるからです。
機能的には、これらのスマートコントラクトはエスクロー・システムであり、事前に合意された条件が満たされるまで資金を保留することができます。例えば、犯罪者がバリデーターの完全な退出前にスラッシングを強制した場合、コントラクトは身代金額が被害者に返還されることを保証します。ただし、そのようなコントラクトは悪用される恐れがあり、攻撃者が作成したコントラクトが信頼できるという保証はありません。コントラクトが完全に信頼できる形で自動化される可能性はありますが、そのような動作やシステムはまだ確認されていません。
ステーキング・プールの脅威
この種の「支払いと退出」戦略は、犯罪者が バリデーターの署名鍵を入手できる場合に、被害者を効果的に恐喝する手段となります。
では、このようなランサムウェア攻撃がイーサリアムにどれほどの損害を与えるのでしょうか?単一のバリデーターが侵害された場合、スラッシング・ペナルティ、すなわち最大の身代金要求額は約1ETHの水準となり、これは約1,800米ドル(約1,400ポンド)に相当します。そのため、犯罪者はより大きな金額を得るためには、多数のバリデーターを管理している組織やステーキング・プールを標的にする必要があります。
個人投資家は参入コストが高いため、イーサリアムのバリデーションの大部分は、複数の投資家が共同で資金をステークできる「ステーキング・プール」の下で運営されることを忘れてはなりません。
これを踏まえると、Lidoはイーサリアム最大のステーキング・プールであり、約12万7,000のバリデーターと全ステークの18%を有しています。Coinbaseは2番目に大きく、4万のバリデーターと全ステークの6%を有しています。全体として、1,000を超えるバリデーターを運用するステーキング・プールは21存在します。これらのステーキング・プールのいずれも、数千万ドル規模のステークを管理しており、そのため実行可能な身代金要求額も数百万ドルに上る可能性があります。
プルーフ・オブ・ステーク・コンセンサス・メカニズムは歴史が浅いため、ステーキング・プールへの恐喝が現実の問題になるかどうかはまだ分かりません。しかし、ランサムウェアの進化から得られる一般的な教訓は、犯罪者は支払いを促し、不正な利益を増やす戦略に向かう傾向があるということです。
私たちが特定した恐喝の脅威に対して、投資家やステーキング・プールの運営者が講じることのできる最も直接的な方法は、署名鍵を保護することです。犯罪者が署名鍵にアクセスできなければ、脅威は存在しません。犯罪者が一部の鍵にしかアクセスできない場合(複数のバリデーターを運用している事業者の場合)、その脅威は収益性を欠く可能性があります。
したがって、ステーキング・プールは署名鍵を保護するための対策を講じる必要があります。これには、侵害の影響を小さな一部に限定するためのバリデーターの分割、侵入を防ぐためのサイバーセキュリティの強化、従業員による署名鍵の漏えいという内部脅威を抑制するための堅牢な内部プロセスなど、さまざまな措置が含まれます。
イーサリアムなどの暗号資産のステーキング・プール市場は競争的です。多くのステーキング・プールが存在し、いずれも比較的類似したサービスを提供し、投資家を引き付けるために価格で競争しています。これらの競争圧力やコスト削減の必要性により、セキュリティ対策が比較的緩くなる可能性があります。そのため、一部のステーキング・プールは犯罪者にとって比較的容易な標的となる可能性があります。
究極的には、これは規制、認識の向上、そして、ステークを保護するための高水準のセキュリティを投資家がステーキング・プールに求めることによってのみ解決できます。
残念ながら、ランサムウェアの歴史が示すところでは、脅威が十分に真剣に受け止められるようになるには、注目度の高い攻撃が起こる必要があるでしょう。ステーキング・プールに重大な侵害が発生した場合の影響を考えることは興味深いことです。ステーキング・プールの評判は、おそらく大きく損なわれ、競争の激しい市場におけるその存続可能性は疑わしいものとなります。また、攻撃は通貨の評判にも影響を及ぼす可能性があります。
最も深刻な場合、通貨の暴落につながる可能性があります。そのような事態が起こると、2022年のFTXの事例のように、別のハッキング攻撃を受けた後には、世界経済への波及効果が生じます。
今後も続く脅威
ランサムウェアは、今後何年、いや何十年にもわたって課題であり続けるでしょう。
未来の一つの可能性として、ランサムウェアは通常の経済活動の一部となり、組織は絶えず攻撃の脅威にさらされ続ける一方で、詐欺の背後にある大部分が匿名のサイバー犯罪集団にはほとんど影響が及ばないという状況が考えられます。
このような悪影響を未然に防ぐためには、脅威に対する認識を高める必要があります。そうすることで、投資家はどのステーキング・プールや通貨に投資するかについて、より十分な情報に基づいた判断を下すことができます。また、少数の大規模プールに支配された市場ではなく、多数のステーキング・プールが存在する市場を築くことにも意義があります。それにより、通貨を起こり得る攻撃から守ることができるでしょう。
暗号資産以外においても、予防には、スタッフへの研修や、インシデントの報告を支える組織文化など、さまざまな形態のサイバーセキュリティへの投資が含まれます。また、効果的なバックアップ、社内の専門知識、保険、そして十分に検証された事業継続計画といった、復旧手段への投資も含まれます。
残念ながら、多くの組織ではサイバーセキュリティの実践が期待されるほどには改善されておらず、サイバー犯罪者に隙を与え続けています。要するに、次世代のランサムウェア攻撃者と渡り合うためには、誰もがデジタル鍵や機密情報をより良く隠蔽し、保護できるようになる必要があるのです。




