大規模なサイバー爆弾予告の最近の事例は、低コストで組織的に行われるサイバー攻撃に対する各国の対応に、ふたたび構造的な脆弱性があることを明らかにした。
これらの攻撃は容易に規模を拡大できるため効果的であり、意思決定者はリスクレベルが低い場合でも、最大限の体制で対応しがちである。
一つの解決策は、大規模なサイバー爆弾予告を、高コストかつ高負荷な攻撃にすることである。
爆弾の偽予告は新しい手法ではなく、通信技術が広く普及した時代から用いられてきた。それ以前にも、手紙の形で同様の脅威が世界に存在していたと十分に考えられる。しかし、デジタル手段で広範に送られる爆弾予告は、この古くからの問題に、サイバー戦の要素、すなわち地理的境界の相対的な意味の低下と、こうした予告の実行の容易さを加えている。
今年のヨーロッパにおける大規模なサイバー爆弾予告の最近の波は、技術的手段を持つ一人の悪意ある主体でさえ、今や不釣り合いに大きな影響を及ぼしうることを改めて示した。その影響はすでに、2023年に多くの国々で日常生活や重要サービスを混乱させている。
世界フォーラムは、グローバルなサイバーセキュリティの課題にどのように取り組んでいるのか。
サイバーセキュリティセンターは、指導者が集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互接続が進むデジタル世界における理解と信頼の構築に重点を置いている。
同センターは、セクターを超えた協働や知見の共有を可能にすることで、パートナーがサイバーレジリエンスを強化し、集団的対応を必要とする課題に取り組むことを支援している。
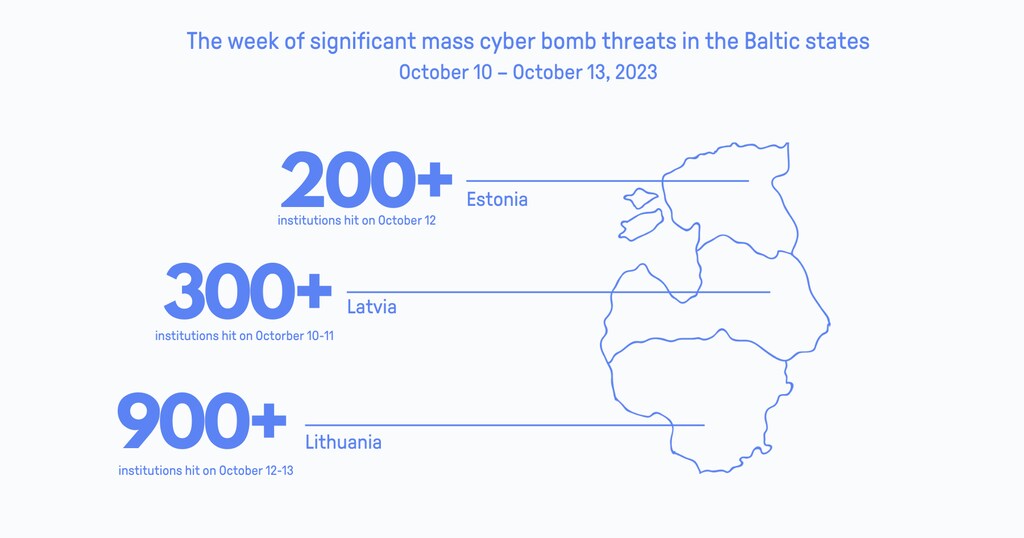
2023年秋には、リトアニア、ラトビア、エストニアにまたがるバルト三国で、サイバー爆弾予告の波が起きた。これは、犯罪者が少ない労力で社会の機能を混乱させ、法執行機関の資源を圧迫する能力を持つことを示した。
リトアニアでは、事態は次のように深刻化した。学校を標的とした、膨大な数の脅迫メール。これらのメールには政治的な内容が含まれることもあり、リトアニア当局が「組織的な大規模攻撃」と特定したものの一部であった。エストニアでは、スパムメールの波に見舞われた。その多くは爆弾予告を含み、国内で2番目に大きな都市であるタルトゥを標的としていた。同地域のほとんどの学校は、予防措置として閉鎖された。
ラトビアでは、約300校が同様の脅迫メールを受け取った。その対応は、避難から警戒を高めた上での通常授業の継続まで、さまざまであった。ラトビア警察はこれらを低リスクの脅威と分類したが、これらの行為の広い意図、すなわち恐怖を植え付け、教育機関やその他の公共機関の通常の機能を妨害することは認識していた。
同様の手口はヨーロッパの他の地域でも確認されており、デジタルによる脅迫と妨害がより広範なパターンとなっていることを示唆している。フランスでは、当局は一連の偽の爆弾予告に注目した。これらは、学校、空港、美術館などを対象とし、社会に広がる不安につけ込むものであった。
ウクライナの場合、こうしたサイバー手法はとりわけロシアの侵攻直前の時期に、より不吉な様相を帯びた。ウクライナでは、爆弾予告とサイバー攻撃の組み合わせが報告された。これらは、より広範なハイブリッド戦略の一部と見なされた。
大規模なサイバー爆弾予告が法執行機関のインフラに与えた影響は大きかった。すべての国において、当局は各予告を真剣に扱うことを余儀なくされ、捜査と対応のための資源を割り当てた。この対応には、脅迫の対象となった場所への要員の派遣、施設の徹底的な捜索、そして場合によっては避難措置の実施が伴うことが多かった。
予告の膨大な量により、法執行機関は極度に手薄な状況に置かれ、通常業務を維持しながら、潜在的な各脅威に十分に対応することに苦慮した。これにより資源は圧迫され、既存の安全保障の枠組みの脆弱性も露呈した。これらの枠組みは、このような規模の脅威に対処するよう設計されていなかったのである。
大規模なサイバー爆弾予告が効果的なのはなぜか。
近年、大規模なサイバー爆弾予告の憂慮すべき効率性は、主に二つの要因に起因すると考えられる。それは、その規模拡大の容易さと、公共の対象に及ぼす大きな心理的・運用上の影響である。
攻撃者は、必要なネットワークインフラに対してわずかなコストと労力で、脅迫メールやメッセージを大量に容易に生成できる。急速に進化する大規模言語モデルが世界的に登場したことで、サイバー犯罪者の能力は高まっており、こうしたモデルは複数の言語で、もっともらしい脅迫を生成できる。この規模拡大により、悪意ある主体は、学校や保育施設から他の公共機関に至るまで、幅広い機関を同時に標的にできる。
これらの予告の効果に寄与する第二の要因は、特に教育施設や保育施設のような敏感な対象に対して、非常に大きな心理的・運用上の影響を及ぼすことである。
治安当局や意思決定者は、リスクの低い事例であっても、最大限の体制で対応せざるを得ないことが多い。その結果、低レベルと見なされる予告でさえ、避難や広範な現場捜索を含む全面的な緊急対応を引き起こしうり、通常の業務を妨げ、市民に大きなストレスと不安をもたらす。

大規模なサイバー爆弾予告の無力化
実際の爆弾予告を当局に知らせようとする悪意ある主体と、国や標的組織の内部で恐慌や混乱を扇動しようとする悪意ある主体との間には、意図の明確な違いがある。後者の主な目的は、そのメッセージができるだけ多くの人に読まれることである。
したがって、大規模なサイバー爆弾予告という増大する問題に効果的に対抗するには、低コストで低労力のこうした攻撃に障壁を設けることが、有効な戦略となりうる。そうすれば、攻撃はより多くの資源を要し、実行が困難になる。その困難さを高めるには、特に電子メールサービス事業者、各国政府、サイバーセキュリティの専門家、関係する非政府組織の間での協調的なアプローチが必要である。
電子メール事業者は、こうした予告の拡散において重要な役割を担っている。これらの事業者との重点的な対話は、大量の脅迫メールを特定し遮断するための、より効果的な戦略につながりうる。こうした戦略には、高度なフィルタリングアルゴリズムや、自動化された処理と機械学習アルゴリズムの活用による、疑わしいメールパターンの監視強化が含まれうる。大規模なサイバー爆弾予告の影響を抑えうる、より非侵襲的なアプローチについても議論できるだろう。
政府、サイバーセキュリティの専門家、電子メール事業者、インターネットの権利に関する非政府組織の間の対話は、この闘いにおいて不可欠である。協力することで、これらの主体は、悪意ある主体が匿名の脅迫的な通信を大量に送付することを難しくする新たなガイドラインや法整備を導入できる。その通信には、電子メール以外の手段、例えばボイス・オーバー・インターネット・プロトコル(VoIP)などを用いた脅迫も含まれうる。さらに、ソーシャルメディアがそのような脅迫を拡散する能力を制限することもできるかもしれない。
大規模なサイバー爆弾予告を、低コストで高い影響力を持つ攻撃から、高コストで高負荷な取り組みへと転換することは、その発生件数と効果を減らすうえで極めて重要である。こうした取り組みや、サイバーセキュリティ対策の強化、脅威評価プロトコルの改善、国際協力を通じて、これらの脅威の規模と到達範囲を効果的に縮小し、全体的なサイバーセキュリティと公共の安全を高めることができるだろう。




