サプライチェーン攻撃は世界中の複数の被害者に影響を及ぼし、大きな経済的・業務的影響をもたらします。
産業の相互接続性が高まっているため、特に組織の60%が1,000社を超えるサプライヤーを管理しなければならない現在、サプライチェーンの関係者が連携し、第三者リスクのガバナンスの慣行を整合させることが不可欠です。
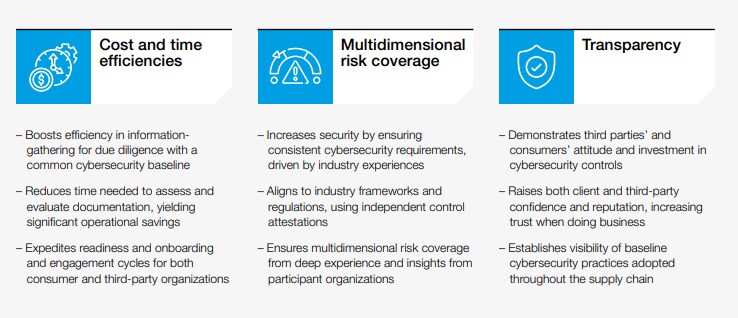
プロセスを効率化し、将来のリスクを軽減するとともに、コストと時間の効率化、多面的なリスクのカバレッジ、透明性の向上を実現するには、協調的で整合性のある包括的なアプローチが求められます。
最近のサプライチェーン攻撃は、さまざまな業界の複数の大企業に被害を与えていますには、業務、財務、評判の面で深刻な影響が生じています。こうした事案は被害者だけでなく、価値連鎖のすべての関係者に影響を及ぼし、第三者リスクを管理する際に協調的かつ包括的なアプローチを取ることの重要性を示しています。
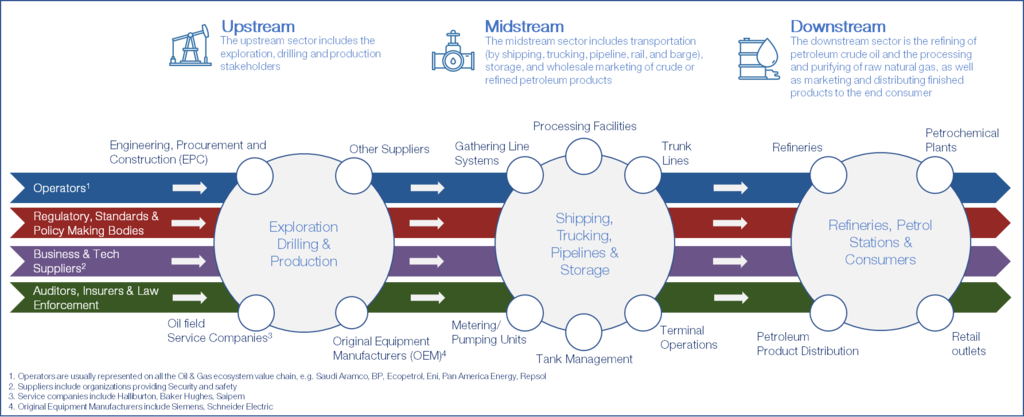
第三者リスクの管理は、組織が取り込み・管理しなければならないサプライヤーの数が多いため困難です(組織の60%が1,000社を超える第三者と取引しています)。企業は、事業および事業モデルの独自性と複雑さのため、要件が企業ごとに異なる場合があります。例えば石油・ガス産業では、製造企業のデジタル化が急速に進んでいるため、サプライチェーン内の第三者に起因するリスクのガバナンスがより複雑になっています。
第三者リスク管理のアプローチの多くは、組織の内部体制、企業文化、優先事項に依存しています。業界における現行のプロセスや要件はいまだ保守的であり、リソースを多く要する手法を用いています。このため、新しい技術を持つ若い組織やスタートアップを取り込む能力の構築を含め、事業上の関与に追加の負担が生じ、拡張性が制限されています。
サプライチェーンの関係者間で協調的な行動と包括的なアプローチをとることは、組織に複数のメリットをもたらします。
サイバーレジリエンス・石油・ガスコミュニティは、世界経済フォーラムにおいて、第三者リスクを評価、分析、監視するための4つの重要な提言に基づき、そのようなアプローチを定義しました。これらの提言は、石油・ガス産業における異なる関係者の関与に関する期待を一致させるものです。
第三者リスクを管理する際には、以下の4つの提言を検討することを組織に推奨します。
提言1:次の10の主要原則に従い、第三者との間で共通のサイバーセキュリティ基準要件を確立すること:
組織内の明確な役割と責任、およびリスクの所有権を確立することにより、第三者のリスクを統制すること。
第三者を取り扱う従業員のサイバーリテラシーと教育を向上させること。
従業員と第三者の請負業者の双方について、アクセス制御と重要資産の管理を確立すること。
第三者の関与範囲に含まれる資産、情報、施設に特化した変更管理および構成管理を実施すること。
セキュア・バイ・デザインかつデフォルトでセキュアなシステム、サービス、インターフェースを求めること。
インシデント管理、事業継続管理(BCM)、災害復旧計画(DRP)が整備され、最新の状態に保たれ、インテリジェンスおよび影響分析に基づくシナリオに従って定期的にテストされるようにすることで、対応および復旧の仕組みを維持すること。
関連する規制および方針に適合させながら、重要情報を保護すること。
主要な安全対策を用いて、運用環境および物理環境を保護すること。
製品、システム、ツールに対してセキュア開発ライフサイクルを実施すること。
脆弱性管理およびパッチ適用を支援する体制を整えること。
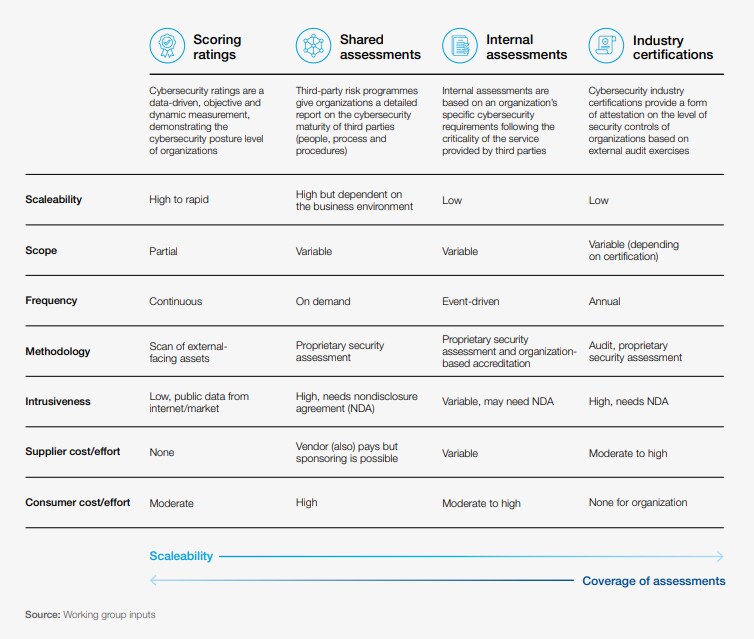
提言2:サプライヤーの製品およびサービスのリスクレベルに応じて、複数の評価手法を組み合わせた評価アプローチを定義し、採用すること。拡張性とカバレッジに基づき、複数の手法を組み合わせて選択し、最適なリスクカバレッジを実現すること。
提言3:組織へのリスクレベルに応じて、すべての第三者を継続的に監視し、見直すこと。
既存の業界の基準的な文言(例:すべての第三者に対する最低限のサイバー要件)を可能な限り活用し、組織レベルで標準的なサイバーセキュリティ契約条件に合意すること。
標準的な契約条件に加え、製品・サービスの種類と重要度に基づき、より詳細な強化契約条件を定めること(例:ITおよびクラウドベンダー、運用技術組織、マーケティングの場合)。
セグメンテーション基準または内在的リスクに関する内部アプローチを用いてリスクを評価し、必要な強化条件のレベルを決定すること。
リスクの変化に応じて契約条件を調整するため、契約締結前に評価プロセスで特定された課題を検討すること。
条項交渉のエスカレーション経路として、交渉プロセス全体を通じてリスク分野の専門家および法務部門と連携すること。
提言4:サイバーリスクをより迅速に特定、監視、軽減するため、サプライチェーンの関係者と情報を共有し、関与し、継続的にコミュニケーションを図り、チームとして取り組むこと。
第三者のリスクプロファイルや関与範囲の変化を把握するため、その第三者のリスク評価を見直す頻度を定めること。
継続的な監視活動の性質、タイミング、範囲について、継続的かつリスクに基づく見直しを行うこと。
臨時の評価および監査活動を開始する基準を定め、可能であれば、そのプロセスを自動化すること。
第三者とのビジネスレビューにサイバーセキュリティを組み込み、変化する リスクおよび脅威の状況について継続的に情報を伝達すること。
監督会議から業績スコアカードなどに至るまで、取締役会および上級経営陣が適時かつ十分な情報に基づいて判断できるよう、認識を高める報告の仕組みを定めること。
協調的かつリスクを踏まえたアプローチにより、サイバーレジリエンスの高い環境を実現するため、石油・ガスにおけるサイバーリスクレジリエンスコミュニティは、39の基準要件と共通の評価アプローチを提示し、サイバーセキュリティの成熟度を高め、業界全体で第三者リスクを管理する方法の有効性を向上させることを目指しています。これは、この課題に関する業界協力の第一歩です。本取り組みに賛同いただけますか?




