毎月恒例のまとめとして、過去1か月の重要なサイバーセキュリティニュースをお届けします。
サイバーセキュリティの主なニュース:セキュリティツールの利用は増えたが侵害は続く、新たな報告書が指摘。英国の小売業者がサイバー犯罪者の標的に。EUが脆弱性データベースを公開。
世界経済フォーラムのサイバーセキュリティセンターは、サイバーセキュリティが戦略上不可欠であることの重要性を再確認し、システミックなサイバーセキュリティ課題に対処するための官民連携による世界的な取り組みを推進する、独立・中立のプラットフォームを提供しています。
1. 新たなデータが示す、脅威の進化とテスト手法の遅れ
侵入テスト(ペネトレーションテスト、略してペンテスト)は、専門家が攻撃をシミュレーションし、悪用される前に脆弱性を発見する重要なサイバーセキュリティ対策です。脅威の頻度と複雑さが増し、米国の組織の過半数が過去2年間に侵害を受けるなか、新たな報告書は問いかけています。組織は脅威に追いつくため、テスト戦略を十分な速さで進化させているのでしょうか。
Penteraの「2025年ペンテストの現状調査」によると、企業はセキュリティ対策の拡充に引き続き投資しているものの、侵害は広範囲に及び、対応にも時間がかかっています。この報告書は、現代のサイバーレジリエンスに不可欠な要素として、自動化された継続的なペンテストへの移行が進んでいることを示しています。
進化するサイバー脅威を先回りして捉え、リスクへの露出を減らそうとする組織にとって、ペンテストによる継続的な検証は、もはや選択肢ではなく必須です。
—Pentera
Pentera
報告書の主な調査結果は次のとおりです。
高い侵害率が続く:調査対象となった米国企業の67%が、過去2年間に侵害を受けました。
セキュリティツールの過剰:組織が管理するセキュリティソリューションは現在平均75種類に上りますが、侵害は依然として頻発しています。
自動化が普及:55%が、テストの速度と対象範囲を高めるため、ソフトウェアベースのペンテストを利用しています。
サイバー保険が戦略に影響:最高情報セキュリティ責任者(CISO)の59%が、保険会社の要件に基づいてツールを導入しました。
テスト頻度に遅れ:インフラが急速に変化しているにもかかわらず、依然としてほぼ半数の組織が年1回しかテストを実施していません。
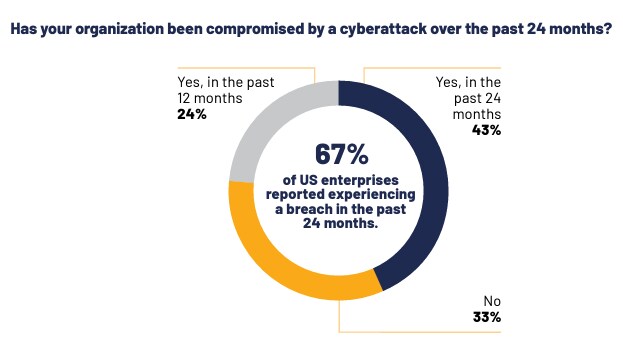
この報告書は、セキュリティ環境の複雑さとペンテストの有効性との間に隔たりが広がっていることを指摘しています。多くの組織が、テスト結果を実質的なリスク低減につなげることに依然として苦慮していると明らかにしています。
2. M&S、Co-op、Harrodsが標的に、英国の小売業者がサイバー攻撃被害
ここ数週間、英国の小売業者が一連の大規模なサイバー攻撃の標的となっています。大手多国籍企業のMarks & Spencer(M&S)は、ランサムウェア攻撃を受け、4月25日に営業停止を余儀なくされました。ランサムウェア攻撃では、犯罪者がシステムに侵入して暗号化し、制御を引き渡す見返りに身代金を要求します。ロイターによると、それ以降、売上は毎日数百万ポンド失われています。
競合する食料品チェーンのCo-opと高級小売店のHarrodsも数日後にハッキングの試みを受けたと報告し、前者は予防措置としてシステムを一時停止しました。
その後、両スーパーマーケットチェーンはデータ侵害を確認しました。「DragonForce」と名乗る、3件のサイバー攻撃への犯行声明を出したグループは、5月2日にBBCに対し、「顧客データベースとCo-opの会員カードデータを持っている」と述べました。また、さらなる攻撃を計画しているとも語りました。
一方、M&Sは今週、顧客に対し、一部の個人情報がアクセスされたものの、銀行情報は含まれておらず、追加の対応は必要ないと伝えました。
フォーラムがリーダーによるサイバーリスクの理解とデジタルレジリエンスの強化をどう支援するか
は、サイバーセキュリティセンターを通じて、リーダーが集まり、進化するサイバーリスクとそのシステミックな影響を理解するための、信頼できるプラットフォームを提供しています。相互接続が進むデジタル世界で、理解と信頼を築くことに重点を置いています。
分野を越えた協働と知見の共有を可能にすることで、同センターはパートナーによるサイバーレジリエンスの強化と、集団的な対応を要する課題への対処を支援します。
テクノロジー専門サイトBleepingComputerを引用した複数の報道によると、ハッカーはスーパーマーケット各社のサーバーにアクセスできました。ITヘルプデスクをだましてパスワードをリセットさせた後のことでした。
これらの攻撃は、ハッキング集団Scattered Spiderとの関連も指摘されています。同集団には英国と米国の人物が含まれると報じられており、暗号資産を盗むフィッシング攻撃をめぐり、過去に訴追されたことがあります。
最近発表されたガイダンスで英国の国立サイバーセキュリティセンターは、ソーシャルエンジニアリングを伴うかどうかにかかわらず、このような高度な攻撃から身を守るため、組織は次の対策を講じるべきだと助言しています。
すべてのアカウントで多要素認証を必須にし、不審なログインを監視する。特に、Microsoft Entra Threat Intelligenceが警告したログインに注意する。
特権アカウント(ドメイン、エンタープライズ、クラウドの各管理者など)を監査し、正当なアクセスか確認する。
ヘルプデスクのパスワードリセット手順を見直し、スタッフ認証の安全性に重点を置く。
接続元情報を補足して、住宅向けIPアドレス範囲のVPNなど、通常とは異なるログイン元を検知する。
脅威インテリジェンスを迅速に取り入れ、新たな戦術や手法に効果的に対応する。
親ロシア派のハッキンググループNoName057(16)が、英国のウェブサイトを妨害したと主張している。地方自治体や警察の団体も対象となった3日間の攻撃活動について、ガーディアン紙が報じています。
英国政府の高官は、AIの導入が進むにつれて、サイバー脅威の「頻度と強度」が高まる可能性があると警告しました。

3. 速報:今月の主なサイバーセキュリティニュース
スペインのサイバーセキュリティ機関は、小規模発電事業者に情報提供を求めています。これは、4月の停電に関する調査の一環で、ポルトガルの一部にも影響が及びました。フィナンシャル・タイムズ紙が報じています。当局は、再生可能エネルギー施設のサイバー防御の弱さが悪用された可能性を懸念しています。スペインのエネルギー相は、原因は発電量の急激な減少であり、送電網運営会社へのサイバー攻撃の証拠はないと確認しました。グラナダ、バダホス、セビリアの変電所で障害が発生し、2.2ギガワットの発電量減少と、それに続く送電網の連鎖的な切断につながりました。
CISA、FBI、エネルギー省を含む米国政府機関は、石油・天然ガス部門を狙うサイバー攻撃について警告を発しました。Security Weekによると、攻撃では基本的な侵入手法を用いて重要インフラの脆弱なセキュリティ対策を悪用しており、業務の中断や物理的損害さえ引き起こしかねません。CISAは、脅威の発信元は脆弱なICS/SCADAシステム、特にパスワードが外部に露出している、または初期設定のままのシステムを狙うハクティビスト集団である可能性が高いと指摘しました。

インドの主要取引所であるNSEとBSEは、一時的にサイバー脅威を理由に海外ユーザーのウェブサイトへのアクセスを制限しました。インド市場での海外取引には影響しません。BSEの広報担当者はサイバー脅威への懸念を認めましたが、最近の攻撃については明らかにしませんでした。
EUのサイバーセキュリティ機関ENISAは、欧州脆弱性データベースを公開しました。リスク管理とインシデント報告に関するEUのサイバーセキュリティ枠組みであるNIS2指令に基づき、このデータベースは、IT、OT、IoT製品に影響する脆弱性の情報を提供します。情報源はベンダー、インシデント対応チーム、その他のデータベースです。無料で利用できます。
スコットランドのエディンバラに「最先端」の望遠鏡が建設され、量子暗号化された衛星通信の試験と監視に使用されます。HOGS(Hub Optical Ground Station、ハブ光地上局)は、拠点を置くヘリオット・ワット大学によると、衛星を介して安全な通信を送信する方法を研究し、将来のサイバー攻撃に対処することを目指しています。
4. フォーラム・ストーリーズのサイバーセキュリティ関連記事
CyberSafe Foundationの創設者兼事務局長であるコンフィデンス・ステーブリー氏は、サイバー衛生の向上と、サイバーセキュリティ分野における格差の是正に取り組んでいます。世界経済フォーラムとの最近のインタビューでは、サイバーセキュリティ分野で女性を訓練し、中小企業を支援し、社会的に疎外されたコミュニティにサイバーセキュリティのベストプラクティスを広げるうえで、官民パートナーシップが重要だと語りました。ステーブリー氏はまた、サイバーセキュリティとポップカルチャーを結びつけ、オンラインの脅威に最もさらされやすい人々に情報を届けています。
「この5年間で私が目にしているのは、人々が目を覚まし、プライバシーを本当に大切にするようになっていることです」と、Signal Foundationの代表、メレディス・ウィテカー氏は語ります。オンラインでこの権利を守る必要性について、さらにご覧ください。

Marks & Spencerへのサイバー攻撃は、サイバーレジリエンスの重要性を浮き彫りにしました。企業はサイバー脅威から守るだけでなく、その影響も最小限に抑えなければならないことを示しています。2人の専門家が、業務を妨げ、同社に9億9,500万ドル(7億5,000万ポンド)の損失をもたらしたこの攻撃が、サイバーインシデントに対処するための戦略的アプローチの必要性を示す理由を解説します。




