本記事は、世界経済フォーラムの地政学プラットフォームの一部です。
サイバー空間とは、情報がオンラインで保存、共有、伝達されるコンピューターネットワークの領域である。一般に「インターネット」と略して呼ぶが、「サイバー空間」という用語は、コンピューターを利用する人々や、この新たな接続性が社会を変えてきた方法も包含する。サイバー空間は人為的に作られた仮想世界であり、新しい世代はその中で生活の多くを送るようになっている。人々はそこで学び、遊び、買い物をし、銀行取引を行い、友人関係を築き、出会いを求める。サイバー空間は当初は単なる通信手段であったが、電子商取引へと広がり、今では国家の「重要な国家インフラ」-農業、食料流通、銀行、医療、交通、水道、エネルギー-に不可欠なものとなっている。
サイバー空間は主として仮想的な領域であるが、大きな物理的基盤を持っている。すなわち、データを保存するコンピューターと、そのデータの流れを可能にするシステムやインフラである。これには、ネットワーク化されたコンピューターの集合体である「インターネット」、閉域イントラネット(組織内の部署や社内のネットワーク)、携帯通信技術、光ファイバーケーブル、通信衛星が含まれる。この物理的側面は、サイバー空間が完全に無国籍であるという神話を打ち砕く。物理的インフラとそれを利用する人々は地理に結び付いており、そのためサイバー空間も主権、国籍、財産といった概念の対象となる。また、個人および国家の生活のあらゆる側面と統合されていることは、サイバー空間が専門家に任せておけばよい純粋な技術的現象であるという神話も同様に打ち砕く。
その起源を反映して、現代のインターネット・ガバナンスは、マルチステークホルダー・アプローチが主流となっている。このアプローチは、信頼、開かれた姿勢、合意を重視しており、サイバー空間は従来の国際ガバナンス・モデルとは相容れないものと見なされてきた。現在、このモデルには異議が唱えられている。一方では、既存の国際法とガバナンスがサイバー空間にも適用できるし、適用すべきだと主張する国家があり、他方では、サイバー空間に対する国家の「主権」をより強化するため、新たな国際ガバナンスと法を創設しようとする国家がある。
同時に、個人が単独で行動する場合を含め、国家と非国家主体は、サイバー空間で用いられるコードやインフラに介入し、物理的または認知的な効果を生じさせるためのサイバー作戦を実施する機会を捉えてきた。
サイバー作戦の脅威と機会
サイバー犯罪者が、各国の経済から多額の資金を詐取するのを私たちは目の当たりにしてきた。その損失の算出方法については議論が続いているが、数字は常に大きく、おおよそGDPの1~2%程度である。これには、政府になりすましたオンライン上の犯罪(例えば、納税記録から資金やデータを盗むなど)や、銀行その他の民間部門の組織になりすます行為が含まれる。
国家は、他国の知的財産や国内のイノベーションを略奪することで、自国の経済発展を後押しするためにサイバー手段を用いてきた。
undefined
このようななりすましは、市民が政府、金融サービスなどとのオンライン上のやり取りに寄せる信頼を損なうため、ますますデジタルに依存する経済の成功を脅かす。これらのサイバー犯罪集団の一部と各国家との間には、結びつきがある。
国家は、他国の知的財産や国内のイノベーションを略奪することで、自国の経済発展を後押しするためにサイバー手段を用いてきた。米中間の二国間サイバー協定は、そのような商業スパイ行為を抑制する試みであった。
国家支援のハッカーが、例えば制裁を回避するために、世界の銀行システムから資金を吸い上げようとサイバー作戦を用いるのを私たちは目の当たりにしてきた。他のサイバー作戦と同様に、攻撃を仕掛けた側が自らのコードの管理を失い、意図しない標的に広範な感染が生じた事例も見られた(英国の国民保健サービスに感染した「ワナクライ」の事例など)。Wannacry infection of the UK’s National Health Service).
ハッキングと情報暴露、そしてより広範なサイバー偽情報作戦が、国政選挙や政党を標的とする事例が広く報じられてきた。これらは民主的プロセスを損なったり、政府を倒したりする可能性があり、一般に、政府や社会が日々の運営に依存するデータや情報への信頼を損なう。
重要インフラ
また、国家がサイバー作戦を用いて、世界各国の重要な国家インフラ(CNI)を脅かす事例も見られる。その対象は、金融機関、石油産業、原子力発電所、送電網、通信ルーターである。少なくとも一つの事例では、ある国家が、別の国家の核兵器用物質の生産能力を妨害するためにサイバー作戦を用いたことが確認されている。
サウジアラムコに対するイランのサイバー作戦は、ある国家が同じ地域内の別の国家のCNIを脅かす好例である。さらに、サイバー作戦によって、国家は直接の物理的な地域を越えて、敵対者に自らの意思を押し付けることも可能となっている。例えば、イランのサイバー作戦は西側諸国のCNIの一部に侵入してきた。この「非対称」な側面により、サイバー作戦は、国家運営の他の手段が超大国ほど強くない地域大国にとって魅力的なものとなっている。
こうした状況を受けて各国は、自国のCNI、特に重要なエネルギー供給、金融サービス、基幹通信におけるサイバー上の脆弱性を慎重に検討するようになった。各国は、これらの脆弱性の悪用が、意図的であれ偶発的であれ、広範な損害や混乱を引き起こしかねないことを認識するに至っている。
全体として、一般に国家間の「サイバー攻撃」として描かれる行為は200件を超える。しかし「攻撃」という言葉は定義上の問題をはらんでいる。これらのサイバー作戦の大半は、スパイ活動、メディアへの影響力行使、経済的威圧、政治的介入を組み合わせたものであり、武力による対応を正当化する侵略行為の法的基準を下回るよう意図的に調整されている。そのため、平時と戦時の間のグレーゾーンに位置づけられる。この曖昧さは、主要な加害国の教義に明記されている。戦闘のリスクを冒すよりも、グレーゾーンで活動すれば戦略的優位を得られるのではないか。
より前向きな面では、国家は最悪の非国家主体に対してサイバー作戦を用いる機会を捉えてきた。例えば、国際テロリスト(特にイスラム国、すなわちISIS)への対抗や、大規模なサイバー犯罪の阻止である。一般に、相当なサイバー能力を持つ国家は、そうした能力を軍事ドクトリン、計画、国家安全保障戦略に組み込んでおり、こうした能力への投資を拡大し、サイバー関連活動のテンポを速めているように見える。その一環として、一部の国家は、紛争の前および紛争中に軍事目的で用いるサイバー能力も開発している。すなわち、軍事作戦の一部として、敵対者のエネルギー供給、輸送・兵站、あるいは通常兵器(さらには核兵器)システムを妨害しうるサイバー「兵器」である。
サイバーセキュリティの成長
サイバー作戦による脅威への認識が高まったことで、政府と民間部門はネットワーク、データ、情報を保護・防御するための投資を増やしている。これが「サイバーセキュリティ」であり、望ましくないサイバー作戦を検知、診断、阻止し、抑止するための技術的・人的手段である。技術的手段には、侵入を検知するためのネットワークの自動監視が含まれ、これは潜在的な「攻撃」の技術的性質、手口、意図に関する最新の情報に基づいて行われる。例えば、ウイルス対策ソフトウェアは、個々の機器やネットワークに対する低レベルの攻撃を遮断するために用いることができる。一部の国家は、国内ネットワーク全体で、より「能動的」な措置を模索しており、検知や遮断にとどまらず、「攻撃」を自動的に妨害し排除する段階へ進もうとしている。
人的手段は、パスワード設定やパッチ適用といった基本的な方針の適切な運用から、公的な帰属の特定、外交的申し入れ(démarches)、そしてエスカレーションまで多岐にわたる。(こうしたエスカレーションは必ずしもサイバー手段を用いる必要はなく、例えば経済制裁などもあり得る。)広範な戦略目標は、自国の防御の強さを示すことによってサイバー上の敵対者を抑止し、それによって当該敵対者の費用対効果の計算を大きく変えることである。これは拒否による抑止である。
ただし、サイバーセキュリティ・コミュニティで一般的に共有されている見解は、適切な防御措置により、「攻撃」のおよそ90%は阻止または抑止できるが、すべてではないというものである。3 最も高度な攻撃、すなわち、高度なサイバー能力を持つ国家が優先的に資源を投じる攻撃は、依然として突破される可能性がある。その結果、議論は、すべてを完全に守ろうとすることから、成功した「攻撃」のリスクを軽減することへと発展してきた。民間部門と公共部門の双方が、「災害復旧」、「デジタル・レジリエンス」、「事業継続」などさまざまに呼ばれる措置について、効果的な計画を策定する取り組みを進めている。しかし、同様に重要なのは、サイバー・パワーの本質と、それがどれほど危険でありうるかを理解する努力である。すなわち、異なる形態の抑止、新たな行動規範、軍備管理型の合意や検証、そしてサイバー能力の拡散を統制する新たな方法が必要かどうかを検証することである。そうでなければ、我々は攻撃と防御の間で、絶えずエスカレートし、ますます高額化する軍拡競争の中で生きていくことを、ただ甘んじて受け入れることになる。
国家のサイバー・パワーを評価することの複雑さ
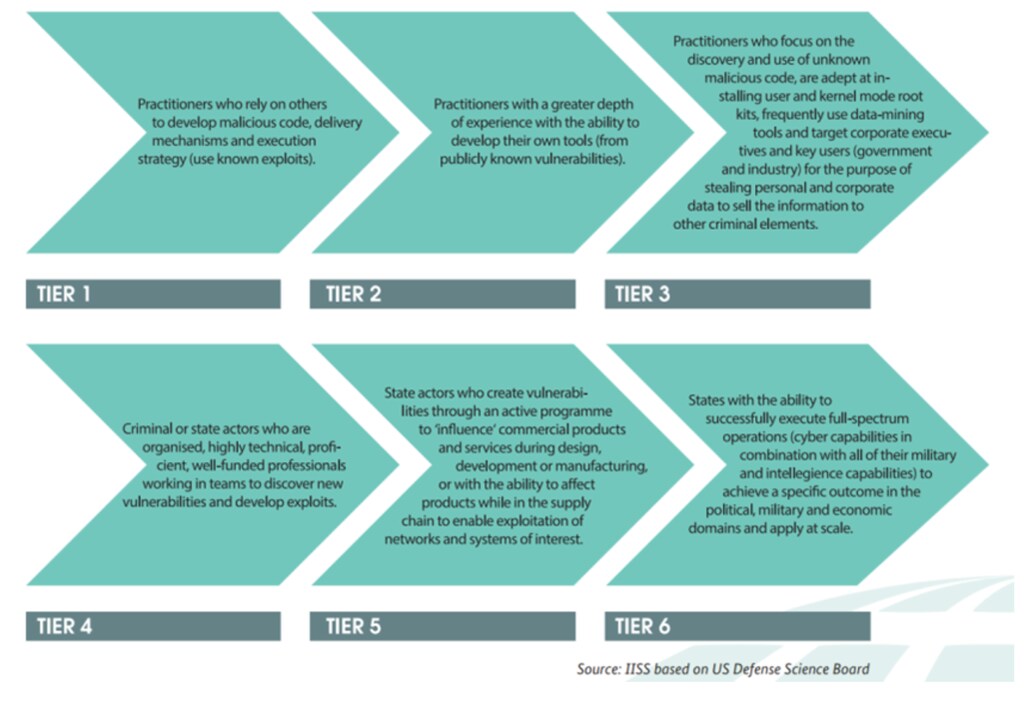
網羅的であることを目指すことなく、国家のサイバー・パワーの本質を評価する作業を複雑にする要因を三つ挙げる。
第一に、国家の攻撃的(軍事を含む)サイバー能力の大部分は公表されておらず、多くの場合、明白で帰属可能な破壊ではなく、検知されずに混乱を生じさせるよう設計されている。ここで、核抑止との一般的な類推は崩れ始める。国家が攻撃的能力についてより開かれた姿勢を取るか、あるいは我々がこれらの新たな能力を新しい方法で捉えるようになるまで、サイバーに対する効果的な抑止の枠組みを確立することは困難であろう。しかし現在、サイバー技術の開発と革新の急速な進展により、最も能力の高い国家は、攻撃面での優位を開発し維持できると確信しており、より開かれた姿勢をとる動機はほとんどない。
第二に、一部の国家は、サイバー作戦を非国家主体(または代理勢力)に外部委託している。こうした主体には、愛国的ハッカー、ハクティビスト、サイバー民兵、サイバー犯罪者が含まれる。これらの非国家主体が自らのために行動しているのか、国家のために行動しているのかを見分けることは難しい。同様に、自前のサイバー能力を持たない国家は、非国家主体から、あるいは単にインターネットの無法地帯から、それを入手することができる。ここでも、核との類推は成り立たない。高度なサイバー「兵器」を使用すると、その設計仕様と手口が事実上公開され、模倣されやすい状態になる。これはスタックスネットの事例で起きたことである。
第三に、国家のサイバー能力のハードウェアとソフトウェアは、政府、民間部門、そして市民の間で共有されている。インフラはしばしば他国の企業によって提供され、または所有されており、通常は米国の企業であるが、中国の市場シェアも拡大している。公共と民間、民生と軍事、仮想と物理が複雑に絡み合うため、サイバー作戦能力を切り離して定量化することは困難である。
国家のサイバー能力を定量的・定性的に測定する際に内在する困難は、ひいては、国際的な軍備管理型の合意においてどのような監視制度が機能しうるかを複雑にする。南極における軍艦は容易に探知できるが、発電所に挿入されたコードの一片は探知が困難であり、たとえ探知できたとしても、その発信元や意図を確定的に特定することは難しい。
どうすべきか?
60年前の原子力と同様に、サイバー・パワーの本質をめぐる議論において、国際社会のより積極的な参加が必要である。私たちが問うべき問いは次のとおりである。
サイバー手段は、実際にはどれほど危険なのか?
サイバーの文脈において、抑止はどのように機能しうるのか?
新たな軍備管理合意と不拡散の体制が必要か?
より多く、より迅速な公的な帰属の特定が必要か?
行動規範、信頼醸成措置、そしてエスカレーションを緩和するためのチャネルとは何か?
既存の国際法に明記された比例性、必要性、区別という基本原則を尊重する、合理的な抑制の教義を国家が採用するための実践的なインセンティブを構築できるか?
サイバー犯罪への取り組みに対する共通の利益によって、各国はより緊密に結びつけられるか? また、非国家主体に対する集団的行動をとるよう各国にインセンティブを与えることはできるか?
私たちは、急速に到来しつつある技術、すなわち「モノのインターネット」(スマートシティを含む)、人工知能(AI)、量子コンピューティングを正しく理解したうえで、これらすべてを検討する必要がある。具体的には、サイバー軍拡競争の理解に、AIや量子コンピューティングによって可能となるサイバー作戦の出現を組み込む必要がある。すなわち、防御措置に適応することを学習でき、現在想像できる範囲を超えた複雑さに対処できるコードである。また、サイバー空間そのものの将来の姿、そしてその基盤となるインフラの所有構造が、主として米国のものから中国のもの、そしてさらに先を見据えれば、おそらくインドのものへとどのように変化しうるかも考慮する必要がある。
もし我々がこれらすべてに取り組まず、サイバー・パワーの真の姿を理解し、適切な規制を確立しなければ、最悪のシナリオとして、核の安定性さえ危険にさらされるかもしれない。サイバーとAIの組み合わせは、長く確立された抑止の規範を変える可能性を秘めており、各国は、警戒・警報(I&W)情報と指揮系統の両方の完全性を信頼できなくなる恐れがある。これは、サイバー作戦がオンライン経済や国内の民主的プロセスへの信頼を損なうことに寄与してきた、という今日すでに見られる状況を極端にした姿である。この認識は、今世紀のサイバー革命の意味を私たちが適切に理解しようとするための十分な動機となるはずである。
サイバー手段と国際安全保障、マーカス・ウィレット、国際戦略研究所(IISS)




