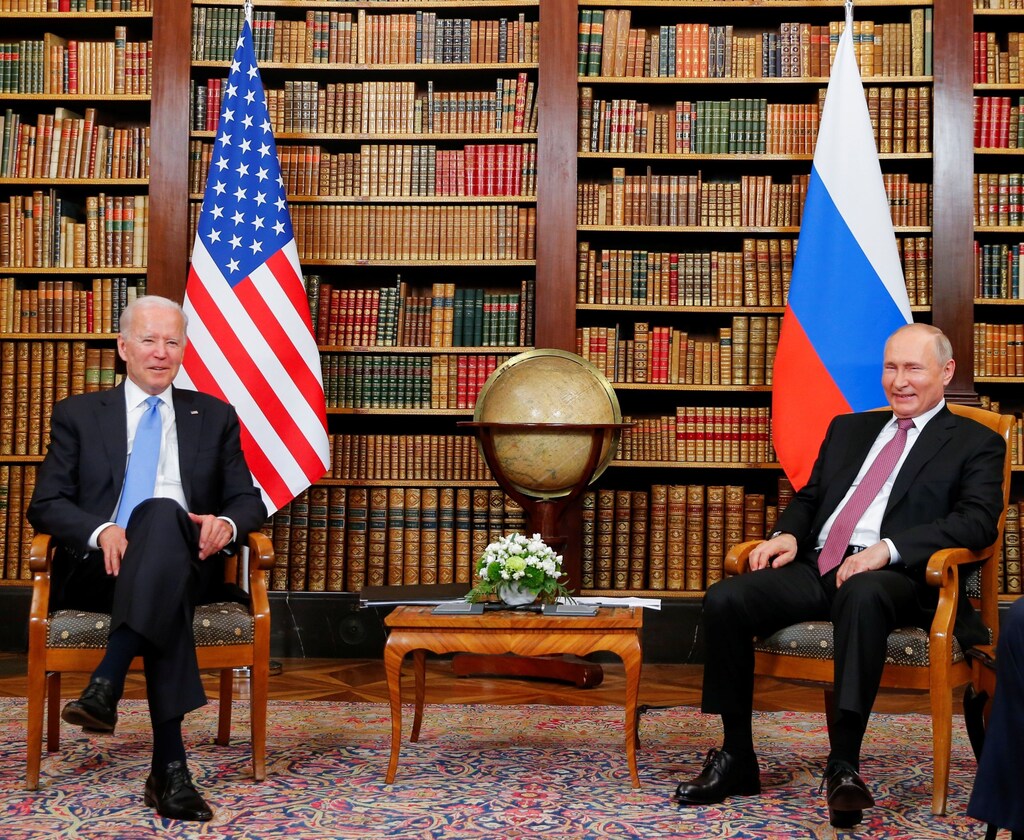
米国のジョー・バイデン大統領とロシアのウラジーミル・プーチン大統領は、6月16日にスイスのジュネーブで行われた首脳会談で、サイバーセキュリティについて協議した。
この協議により、サイバーセキュリティの重要性が世界的な舞台へと引き上げられた。
公共部門と民間部門のリーダーがサイバー攻撃への備えと防御のために行うべき7つのことを以下に示す。
6月16日にスイスのジュネーブで行われた、米国のジョー・バイデン大統領とロシアのウラジーミル・プーチン大統領による首脳会談は、世界のサイバー分野で重要な役割を果たす二つの超大国を一堂に集めるものとなった。
バイデン大統領は、米国のコロニアル・パイプラインに対する最近の攻撃を取り上げ、ロシアによるいかなるサイバー攻撃に対しても対抗措置を取る考えを示した。プーチン大統領は、米国に対するいかなるサイバー攻撃についてもロシアに責任があるとの主張を否定した。両首脳は、サイバーセキュリティに関する協議を開始することで合意した。
バイデン・プーチン首脳会談はサイバーセキュリティにとってなぜ重要なのか。
今回の会談は、サイバーセキュリティが世界の議題で重視されるようになった分水嶺となる出来事であった。サイバー脅威は国境を越えて広がるため、今回の会談は、両国の二国間協議において今後もサイバーセキュリティが繰り返し議題に上ることを確実にするだけでなく、他の国々にとっても自国のサイバーセキュリティ態勢を見直すきっかけとなるだろう。
過去10年間で、サイバー犯罪が経済と社会に与える影響は著しく拡大した。2020年だけでも、サイバー犯罪者は3億件を超えるランサムウェア攻撃を仕掛け、個人や中小企業のみならず、国際企業、政府、重要サービスにも被害が及んだ。直接的な経済損失(世界全体で推定1兆ドル)にとどまらず、悪質なサイバー犯罪活動はデジタル時代における信頼の基盤を損なっている。
コロニアル・パイプラインやJBSミートパッカーズへの攻撃を含む最近のランサムウェア攻撃は、サイバー犯罪が重要インフラと公共の安全にもたらすリスクをも明らかにした。
重要インフラ分野のデジタル化の進展と、それに関連する産業システムの拡大は、情報技術と運用技術の融合やモノのインターネットの成長とともに、サプライチェーンやバリューチェーン全体におけるサイバーリスクの性質を変えつつある。例えば、医療や食料を含む16の重要インフラ分野が存在し、その資産、システム、ネットワークは、機能停止または破壊が安全保障、国家の経済安全保障、国民の公衆衛生や安全、またはそれらの組み合わせに深刻な影響を及ぼすほど重要であると考えられている。
攻撃的なオンライン活動は、その隠密性と予測不可能性ゆえに、これまでに見られなかった規模と速度で脆弱性を生み出していることが、ますます明らかになっている。そのため、サイバー脅威のリスクと影響が十分に理解されていないことが多い。
世界をサイバー脅威からどのように守ることができるか。
その世界的な影響を体系的に減らすためには、サイバー犯罪の根本原因に対処し、犯罪者にとってのコストとリスクを高める必要がある。これは、政府間、そして政府と民間部門との間の効果的な協力によってのみ実現可能である。
2018年以来、世界経済フォーラムは、サイバーレジリエンスを強化し、サイバー犯罪と闘うための国際協力を強化し、デジタルおよび脅威の環境に対する新技術の影響を理解するため、さまざまなマルチステークホルダー・コミュニティと協働してきた。公共部門と民間部門のリーダーに向けた7つの提言を以下に示す。
1. 公平なサイバーセキュリティ能力へのアクセスを提供するための協働。新たなリスクに対応して国のサイバーセキュリティ能力を特定するための枠組みを策定するとともに、そうした能力への戦略的投資が確実に行われるよう、政策的介入を採用すべきである。
2. 重要な国家インフラの構成要素を特定するための、国際的に一貫したアプローチを構築する。これは、国境を越えたリスクの集積が見過ごされないようにし、サイバー空間における体系的リスクを適切に特定し、それに備えるために必要である。
3. 集団的支援能力を確立する。政府と企業のリーダーは、重要インフラの混乱後に集団的対応を改善するための介入を優先させることができる。電力や航空などの一部の分野では、大規模な緊急事態に際して相互援助を提供する慣行がある。この援助は、特に脆弱な分野、組織、国家に対するサイバー相互支援を含むよう拡大することができる。
4. 国際的およびセクターを超えた協力を通じて信頼を構築する。政府機関は、成功と失敗から学びを共有するため、重要インフラの規制当局間で世界的な対話を促進することができる。政府機関と企業との協力を強化することで、優先度の高いサイバーレジリエンス関連のテーマについて、国境を越えた定期的な対話を確立し、慎重に企画することができる。
5. サイバー犯罪の背後にある脅威主体の特定と無力化により重点を置く。これには、各国、国際機関、そして基盤となるインフラを提供する technology 企業との協力を強化することが必要である。
6. サイバー犯罪と闘うための国際的な能力と取り組みを強化する(およびグローバルなデジタル経済の健全性に対するその他の関連する脅威と闘うこと)により、標準を確立し、効果的な法的、規制的、運用上の措置を推進する。
7. サイバー犯罪者へのランサムの支払いを抑止する。企業のリーダーは、ランサムウェア危機を管理し、犯罪者への支払いを行うか否かがもたらす結果を理解するための準備をより十分に整える必要がある。さらに、政府と産業界のリーダーは、被害を軽減し、支払わないことへのインセンティブを高めるための、より良い代替策を開発することができる。
私たちは今、デジタル時代が社会のために、そして世界中で、また今後数十年にわたり、その可能性を十分に発揮できるよう、政策とガバナンスの枠組みを整備する重要な局面に立っている。すべての人にとって技術に支えられた持続可能な未来は、組織と政府による目的意識を持った断固たる行動と、強力な協働および調整を必要とする。




