この定期的なまとめでは、過去1か月の主要なサイバーセキュリティニュースをお届けします。
主要なサイバーセキュリティニュース:世界的なITシステム障害の分析が公開、米国のインフラはサイバー攻撃に脆弱、英国のサイバー産業は依然として男性が中心だとLinkedInが指摘。
世界経済フォーラムのサイバーセキュリティ・センターは、サイバーセキュリティを戦略的な最重要課題として位置づける重要性を強化し、システミックなサイバーセキュリティ課題に対処するため、官民によるグローバルな取り組みを推進する、独立かつ中立的なプラットフォームを提供しています。
1. CrowdStrike、障害の根本原因分析を公表
7月に発生した世界的なITシステム障害は、数百万人のWindowsユーザーに影響を与えたことを受けて、CrowdStrikeは「Channel File 291」インシデントに関する根本原因分析を公表し、ソフトウェア更新によるクラッシュの原因を説明しています。
この更新を暫定的な事後報告書としてまとめた記事で、Security Weekは次のように伝えています。「新たなCrowdStrikeの根本原因分析は、Falcon EDRセンサーのクラッシュを引き起こした複数の要因の組み合わせを記録しています。– Content Validatorで検証された入力と、Content Interpreterに提供された入力との不一致、Content Interpreterにおける範囲外読み取りの問題、そして特定のテストの欠如 – さらに、Windowsカーネルへの安全で信頼性の高いアクセスについてMicrosoftと協力していくという誓約です。」
分析文書でCrowdStrikeは、「Windowsがユーザー空間においてセキュリティ製品のニーズへの支援を拡充し続ける中、継続的にMicrosoftと直接協力していく」という約束を改めて確認しました。
2. 米国のインフラはサイバー攻撃に脆弱だと専門家が警告
米国のインフラを制御する数百のデジタルシステムがサイバー攻撃に対して脆弱であり、サイバーセキュリティ企業Censysの調査によるもので、Bloomberg Newsと共有されたものです。
430件を超える産業用ソフトウェア制御機能がオンラインでアクセス可能な状態にあることが判明し、その半数以上には認証による保護がありませんでした。主任研究者のEmily Austinは、「パスワードはありません。文字通り、誰でも見つけて思いのままに操作できるよう、公共のインターネット上に置かれているのです」と述べています。
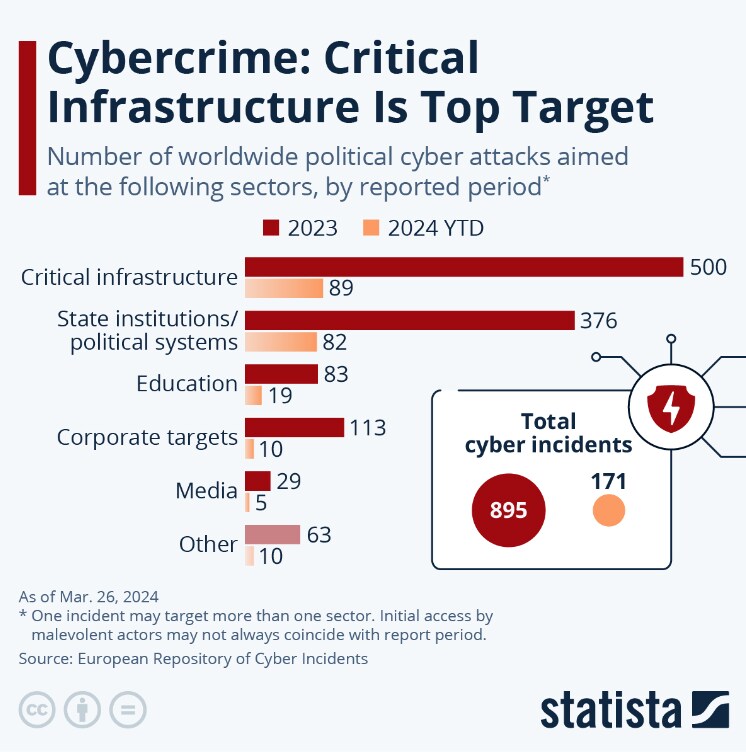
これらの「ヒューマン・マシン・インターフェース」は、ダム、水ポンプ、油井といった制御システムを管理しており、ハッカーはこれらの脆弱性を悪用して供給や生産を妨害しかねないと、Censysの最高経営責任者Brad Brooksは警告しています。
広範囲にわたるハイジャックの証拠はないものの、「ハッカーがこれらを操作した」事例はあるとBloombergが報じています。
米国環境保護庁(EPA)は、Censysが米国全土で約18,000の露出したシステムを特定したことを受け、脆弱な水道システムの運営者に連絡を取り、サイバーセキュリティ対策の改善を求めました。
フォーラムはグローバルなサイバーセキュリティ課題にどのように取り組んでいるのでしょうか?
サイバーセキュリティ・センターは、リーダーが集まり、変化するサイバーリスクとそのシステミックな影響を理解するための信頼できるプラットフォームを提供しています。同センターは、ますます相互接続が進むデジタル社会において、理解と信頼の構築に注力しています。
セクターを越えた協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を要する課題に取り組むことを支援しています。
3. ニュースダイジェスト:今月の主要なサイバーセキュリティ記事
英国のサイバーセキュリティ産業は依然として男性中心であり、LinkedInの経済グラフチームによると、2024年5月時点で女性はこの分野のわずか17.9%を占めるにすぎません。
企業は、サイバーセキュリティの「ツールの乱立」に直面しており、インフラを保護するために増え続ける製品を管理しなければならない状況にあるとSiliconANGLEの新たな報告書は伝えています。同報告書は、この複雑な状況は今後も拡大すると見込まれているとし、2024年の調査で回答者の51%が今後1年間にセキュリティプロバイダーを増やす計画だったことを引用しています。
米国、英国、韓国は共同勧告において、北朝鮮のハッカーによる世界規模のサイバースパイ活動を警戒するよう呼びかけており、平壌の禁止された核兵器計画のために軍事機密を盗むことを目的としていると、Reutersが報じています。
ユーロ圏の銀行は、サイバーセキュリティにおいて「改善の余地がある」とされ、特にハッキング後の復旧計画に関して、欧州中央銀行(ECB)によると、7月に実施された初のサイバーリスク・ストレステストを受け、ECBは109行によるサイバー攻撃への対応を検証し、緊急時の手順および復旧の改善に向けた提言を発表しました。
INTERPOLが開発した「世界的な支払い停止メカニズム」により、ビジネスメール詐欺による資金回収として過去最大規模の回収が実現し、シンガポールの商品取引会社のために4,100万ドルが回収されましたと、The Hacker Newsが伝えています。
5. アジェンダのサイバーセキュリティ関連記事
サイバーセキュリティリスクは中小企業にとって機会をもたらしますそれを戦略的な経営課題として捉えれば、単なる技術的課題としてではなく、それに応じて適切な判断を下すことができると、KPMGのグローバルサイバーセキュリティリーダーであるAkhilesh Tutejaは説明しています。
提案されている宇宙船サイバーセキュリティ法案は、設計段階からサイバーセキュリティを組み込むことでNASAのミッション保護を強化することを目指しており、現行の保護が運用中の宇宙船のみを対象としている点の欠落に対処します。米国が宇宙ミッションのセキュリティにおける世界的な基準をどのように設定しうるかについて、詳しくはこちらをご覧ください。




