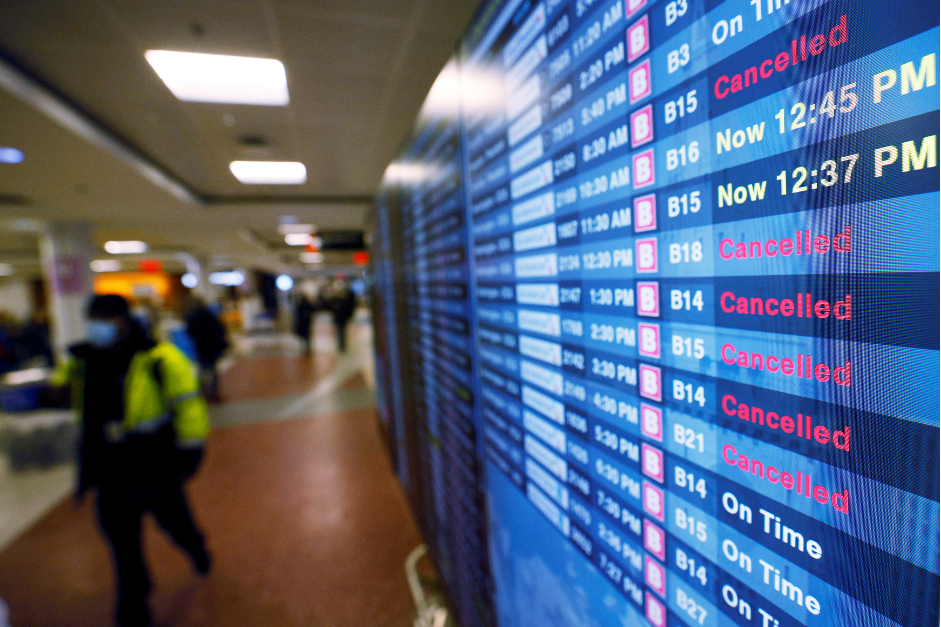
先週、世界中の企業と政府が大規模なITの停止によって混乱に陥った。
今回の世界的な停止は、世界最大級のサイバーセキュリティ企業の一社が配信した、不具合のあるパッチが原因であり、被害額は10億ドルに上ると推定されている。
今回の停止は、ますますデジタル化が進む世界において、サイバーレジリエンスがいかに重要であるかを改めて痛感させるものとなった。
先週、史上最大規模のITの停止の一つが、世界中の企業と政府に混乱をもたらした。
今回の事案では850万台のMicrosoft Windowsデバイスが影響を受け、航空会社、銀行、放送局、医療機関、小売店の決済端末、現金自動預払機などで世界的に広範な障害が発生した。今回の停止による被害額は、推定で10億ドルを超えるとされている。
停止の原因
今回の混乱は、世界有数のサイバーセキュリティ企業であるCrowdStrikeのクラウドベースのセキュリティソフトウェアにおける欠陥のある更新が原因であった。Falconソフトウェアの更新により不具合が発生し、コンピュータシステムの一部が機能しなくなった。影響を受けたのは、Microsoft Windowsなどのソフトウェアである。事案発生から3日後、CrowdStrikeは、相当数のデバイスがオンラインに復旧し、稼働を再開したと発表した。
なぜサイバーレジリエンスが必要なのか
今回の事案がもたらした深刻な結果が報じられる中、この停止から得るべき重要な教訓がある。それは、事業とサービスの継続性を維持できるような形で、こうした事案に備える必要があるということだ。攻撃者による意図的な行動によるものであれ、善意の関係者による悪意のない過ちによるものであれ、企業と政府は、事業プロセスに大きな混乱をもたらしうるサイバー攻撃やその他のサイバー障害に対して、レジリエンスを備える必要がある。
今回の事案は、サイバーセキュリティを単なるITの問題としてではなく、事業レジリエンスの不可欠な一部としての、より広い概念であるサイバーレジリエンスとして捉え直す必要性を浮き彫りにしている。サイバー攻撃に直面した際、企業は事案から迅速に回復し、通常どおりの事業運営を再開できなければならない。
サイバーレジリエンスを確保するため、組織はまず何よりも事業上不可欠なプロセスを特定し、サイバー事案の最中であってもそれらの継続性を確保する必要がある。これには、リアルタイムでの優先順位付けを行いながら、全体的な事業戦略との整合性を確保するため、事業のリーダーシップとの継続的な対話が不可欠である。
エコシステムの視点
7月の停止は、サイバーや事業のレジリエンスを超えて、システミックレジリエンスという大局的な視点から考える契機ともなるべきだ。サイバー脅威が高度化するにつれ、企業は少数の高度なセキュリティソフトウェア提供企業への依存を強めている。この依存は単一障害点を生み出し、一つのシステムの欠陥が世界的な連鎖的影響を引き起こしうる。集中化された高度に保護されたアーキテクチャと、分散化された影響の小さいシステムとのバランスをとることは、困難な課題である。

サイバーレジリエンスの強化
サイバーセキュリティの進歩によって多くの障害は防止できるが、攻撃者が成功した場合や偶発的なサイバー障害が発生した場合には、組織は検知、耐性の確保、そして通常業務の可能な限り迅速な復旧を行えるよう、さまざまな手法を組み合わせて活用する必要がある。
世界経済フォーラムのサイバーセキュリティセンターは、オックスフォード大学のGlobal Cyber Security Capacity Centre(GCSCC)と連携し、業界横断的に組織がサイバーレジリエンスを高めるための青写真(Cyber Resilience Blueprint Initiative)、すなわち指針の策定に取り組んでいる。本イニシアチブは、世界中のサイバーセキュリティのリーダーを結集し、事業におけるサイバーレジリエンスに関する共通の理解を築くとともに、重要なサイバーレジリエンスの実践手法に関する経験を収集・体系化することを目的としている。
オンラインおよびサイバーインフラがますます複雑化し、相互に接続され、事業と社会のあらゆる分野の中核を担うようになるにつれ、サイバーレジリエンスの重要性は今後も高まり続けるだろう。




