モノのインターネット(IoT)は世界を変革しつつあり、すでに日々の生活の多くの分野に大きな影響を与えています。しかし、IoTとは具体的に何を意味し、なぜその安全性がこれほど重要なのでしょうか。
端的に言えば、IoTは広義にはインターネットに接続されたあらゆるものを指しますが、近年はセンサーやネットワークを通じて相互に接続し、何らかの動作を実現する技術を指す言葉としても使われるようになっています。
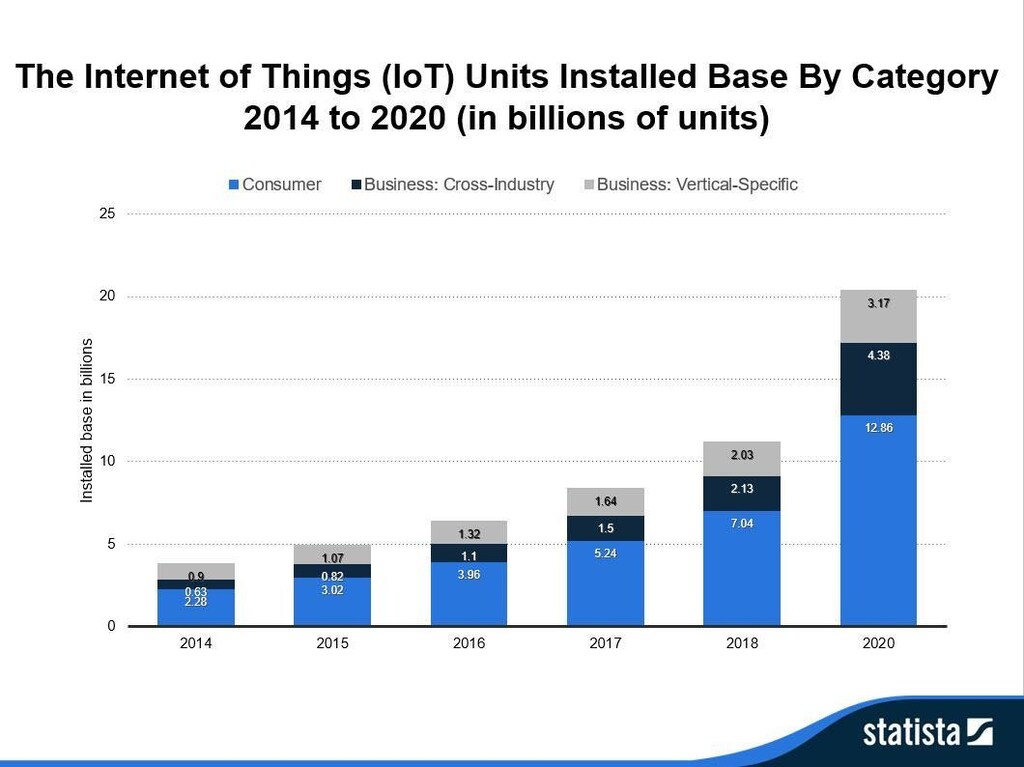
IoT接続機器や技術の活用の可能性はほぼ無限にあり、企業はより接続性の高い世界を生み出すための新たな方法を絶えず模索しています。最近の報告によると、2019年には142億の接続機器が使用され、その総数は2021年までに250億に達すると予測されています。
その例は、照明のオン・オフを切り替えるセンサーのような比較的ありふれたものから、スマートウォッチや自動運転車、健康モニター、そしてよく取り上げられる「スマート冷蔵庫」まで多岐にわたります。スマート冷蔵庫は、いつの日か消費者が買い物リストを書く必要さえなく、食料品をドローンで配達することを可能にするかもしれません。
これらの進展はすべて、効率の向上、ユーザー体験の改善、さらには人命の救助にさえつながる可能性を秘めています。しかし、データを収集し、ますます相互接続が進む機器の普及には、リスクも伴います。
IoTがもたらすリスクの3つの側面
第一に、インターネットに接続された機器が普及したことで、ユーザーの個人データが新たかつ強力な方法で組み合わされるようになっています。
これは顧客体験の向上につながるという点で有益である一方、このデータにアクセスできる企業(およびそれを盗もうとする者)は、一見無害に見える機器を通じて個人の行動について膨大な情報を把握できてしまうことも意味します。
例えば、自動運転車の走行経路、冷蔵庫の中身、スマートウォッチのデータなどが組み合わさることで、個人の生活を詳細に映し出す強力な全体像が浮かび上がる可能性があります。
これはマーケティングに活用されたり、個人の日常生活の改善提案に使われたりする一方で、他人の行動を操作しようとする者にとっての足がかりにもなり得ます。
しかし、IoT機器は、潜在的なハッカーに個人のデータや習慣へのアクセスを可能にするだけではありません。インターネットの基盤そのものを弱体化させる足がかりにもなります。
2016年には、膨大な数のIoT機器を悪用したボットネットが作られました。このボットネットは、インターネットを事実上スキャンし、初期設定のユーザー名とパスワードを使用している機器を探し出していました。その後、これらの機器はMiraiと呼ばれるマルウェアに感染し、史上最大規模の分散型サービス妨害(DDoS)攻撃の一部となりました。その結果、TwitterやCNN、Netflixなどを含め、インターネットの広大な範囲が利用できなくなりました。
第三に、「スマートシティ」、すなわち都市全体のデジタル・エコシステムが相互接続される構想が現実味を帯びるにつれ、IoT機器がもたらすリスクはさらに高まります。この場合、リスクはプライバシーに関わるものから、物理的な脅威をもたらす可能性のあるものへと移行します。例えば、悪意の有無にかかわらず、自動運転車が影響を受けたという事例はすでに報告されています。オンラインと物理的な世界がますます密接に結びつくにつれ、リスクは今後も高まっていくでしょう。
設計段階からグローバル標準を組み込む
今後これらの機器の可能性を十分に活かすため、政府とメーカーは、消費者の利便性を損なったり、過度な追加コストや手続きを生じさせたりすることなく、接続機器のセキュリティを確保する新たな技術アーキテクチャを構築するために協力し始めています。
消費者向け機器の安全性を確保し、これらの機器のメーカーがセキュリティを設計の不可欠な要素とするよう促すため、さまざまな取り組みが進められています。消費者向けIoT機器をどのように保護すべきかに関する一連の原則は、最近、欧州電気通信標準化機構(ETSI)によって承認されました。この原則は、昨年発行された英国のIoTセキュリティに関する実施規範を基にしています。
ETSIの仕様では、インターネットに接続された機器を購入する際に確認すべき主な基準は3つであり、これらを満たすことで多数の攻撃から保護できるとされています。その3つの基準は以下のとおりです。
1. 機器に、消費者が変更することを前提とした初期パスワードを設定せず、固有のパスワードを設定すること。これにより、Mirai攻撃を防ぐことができたはずであり、消費者がパスワードを変更する責任も不要になります。
2. インターネットに接続された機器やサービスを生産する企業が、問題を報告できるよう連絡窓口を設けること。これにより、企業は対応し、問題を修正できるようになります。
3. 接続機器のソフトウェア更新や「パッチ」を、容易かつタイムリーに適用できるようにすること。これにより、攻撃の弱点となり得るソフトウェアの不具合を、必要に応じて速やかに修正できるようになります。
カリフォルニア州は、米国で初めてIoTサイバーセキュリティに特化した法律を制定した州にもなりました。この法律は、機器を保護するためにメーカーが講じるべき特定の措置を定めています。
IoTを保護し、第四次産業革命がもたらす将来の恩恵を守るためには、まだ長い道のりが残されています。しかし、最近の取り組みに見られる協力体制は、前向きな兆しと言えます。
世界経済フォーラムは、IoTがもたらす恩恵を最大限に活かし、それを安全かつ確実に活用できるようにするため、多くの取り組みを進めています。フォーラムのサイバーセキュリティセンターは、この取り組みをさらに発展させ、つながりつつある未来の恩恵を確実に守るため、官民のパートナーと連携していく予定です。




