ペンシルベニア州の小規模なインターネットサービスプロバイダー(ISP)が、どうして世界中の何百万ものウェブサイトをオフラインにできたのか。その答えは実際に起きたこと――2019年6月24日、世界中のユーザーがウェブの大部分にアクセスできなくなった。根本的な原因は、影響を受けたウェブサイトが依存していた、インターネットを代表するコンテンツホストの一つであるCloudflareの障害だった。
Cloudflare 問題の原因を突き止めた。原因は、ペンシルベニア州の地域ISPにあった。同社は誤って、Cloudflareへの利用可能な最適経路が自社の小規模ネットワーク経由であると、インターネットの他の部分に広告してしまっていた。これにより、同ISPに世界中から膨大な量のトラフィックが殺到し、限られた処理能力が圧倒されたため、Cloudflareのインターネットへのアクセスが停止した。Cloudflareが指摘したように、それはインターネットにおける、住宅街の一本道に高速道路全体を通すようなものだった。
今回の障害は、インターネットの衝撃的なぜい弱性を浮き彫りにした。2017年だけでも、この種の障害は約14,000件発生している。世界の経済・社会生活の多くにとって不可欠であることを考えれば、ネットワークは小さな不具合だけでなく大規模な破局にも耐えられるよう設計され、小さな問題がはるかに大きな問題に発展しないようにすべきではないだろうか。欧州連合ネットワーク・情報セキュリティ機関(ENISA)などの統治機関は長年警告を発してきた。その警告の対象は、こうした連鎖的な障害がインターネット全体の機能不全を招くリスクである。それでもインターネットは、依然として憂慮すべきほどぜい弱なままだ。
道路網と同様に、インターネットにも、ケーブルとルーターで構成される独自の幹線道路と交差点がある。ネットワーク内のデータの流れを管理する経路制御システムは、境界ゲートウェイプロトコル(BGP)と呼ばれる。このウェブサイトを閲覧すると、BGPがそのサイトのデータをあなたの端末へ送信する経路を決定している。
問題は、BGPが1980年代後半にインターネットが急速に拡大していた時期の、「まずまずの」解決策としての一時的な対応策にすぎなかったことだ。その後、ネットワークの爆発的な拡大を支えるには十分であると証明され、インターネットの主要経路を流れるデータを管理する、あらゆるバックボーンルーターに急速に組み込まれた。しかし、セキュリティを考慮して構築されたものではなく、BGPがデータを送る経路が有効であることを確認する仕組みは、これまで一度も追加されていない。その結果、経路の誤りは、輻輳や障害を引き起こすまで検出されないままとなる。
さらに悪いことに、バックボーンルーターにアクセスできる者は誰でも(適切な知識と予算があれば容易にできる)、偽の経路を作成して正当なデータトラフィックを乗っ取り、サービスを妨害し、通信を盗聴できる。つまり現代のインターネットは、安全でないプロトコルを使って運用されており、それは日常的に悪用され、次の対象の通信を侵害している:政府、金融機関、兵器製造業者、そして暗号資産。多くは政治的動機に基づくサイバー戦争の一環である。
これらの問題は少なくとも1998年以降知られており、その年、ハッカーのグループが実証した、米国議会に対し、インターネット通信を侵害することがいかに容易であるかを。しかし、ほとんど何も変わっていない。必要な暗号技術の導入は、航空機のエンジンを飛行中に交換するのと同じくらい困難であることがわかった。
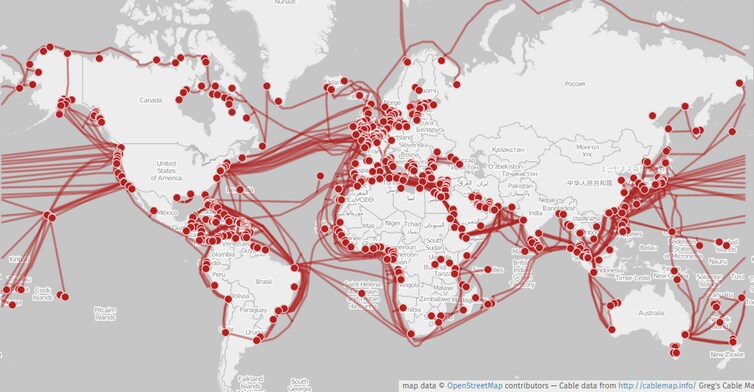
実際の航空分野の問題、例えば最近の問題(ボーイング737 MAX機)に関して、規制当局は修正されるまで機材全体の運航を停止させる権限を持つ。しかし、インターネットには中央集権的な権限がない。インフラの各部分は、企業、政府、大学を含む異なる主体によって所有・運営されている。
これらの異なる関係者間の争い(利害が対立することが多い)により、各主体は自らが担うインターネットの一部をより安全にする動機を持たない。組織は、新技術への移行に伴う多大な導入コストと運用リスクを負担しなければならないが、他の多数のネットワークが同様の対応をしなければ、いかなる利益も得られない。
最も現実的な解決策は、セキュリティプロトコルを開発することであり、それは世界規模の調整を必要としないものである。しかし、これを試みる努力も、インターネットの分散型所有によって妨げられてきた。事業者は、企業が事業運営を秘密にしておきたいとの意向から、自社のネットワーク外で起きていることについて限られた知識しか持っていない。
その結果、今日、社会にとって最も重要な通信インフラの全体像を把握している者は誰もいない。これにより、ストレス下でのインターネットの挙動をモデル化する取り組みが妨げられ、信頼できるソリューションの設計と評価が困難になっている。
セキュリティの向上
この厳しい状況が国家安全保障に直接及ぼす影響から、政府機関は重要なインターネット基盤を保護するための活動を強化している。例えば、英国国家サイバーセキュリティセンター(NCSC)は最近、能動的サイバー防御(ACD)プログラムを開始した。このプログラムでは、インターネットのルーティングのセキュリティを最優先事項の一つとしている。
このプログラムの一環として、私自身の研究では、インターネットを前例のないレベルの詳細さでマッピングすることを含む。目的は、インフラに関する隠れた箇所を明らかにすることで、そこでは攻撃を特に受けやすく、連鎖的な障害の原因となっている。
同時に、新たな取り組みが、インターネット基盤を管理する組織に勤める人々にとって、セキュリティをより日常的に考慮される事項にしようとしている。
インターネットへの経済的依存が深まるにつれ、障害のコストは今後さらに増大する。さらに、取引が根本的に脆弱である、BGPハイジャック攻撃に対する暗号資産の台頭は、ついにこの問題の解決をインターネットインフラ事業者にとって優先課題とさせる可能性がある。
インターネットが現在、サイバー空間の無法地帯(ワイルド・ウエスト)であると言っても誇張ではない。しかし、20年にわたる効果のない取り組みの後、無法時代がゆっくりと終わりに近づく可能性がある。




