サイバー犯罪者が、史上最大規模の分散型サービス拒否攻撃を仕掛けました。
インターネット企業は、8月に始まった攻撃を引き続き食い止めています。
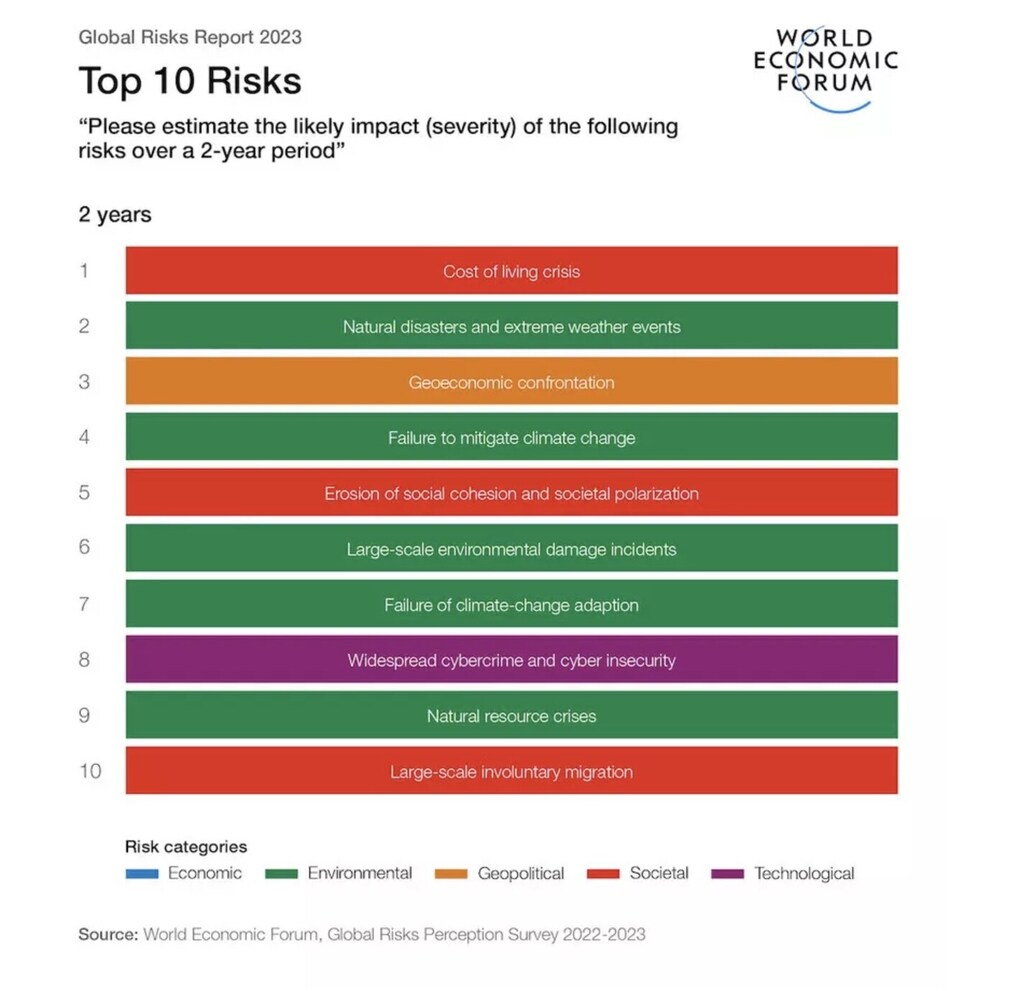
サイバー犯罪と安全保障上の脆弱性は、世界の上位10のリスクに含まれており、2023年の報告書で指摘されています。
GoogleやAmazonを含むインターネット企業は、世界最大規模の分散型サービス拒否(DDoS)攻撃を食い止めています。両社は、対策を強化しなければこの種の攻撃が広範囲にわたる混乱を引き起こしかねないと、インターネット利用者に警告しています。
2023年10月10日付のブログ記事で、Googleは、8月に始まったこの攻撃はまだ完全には封じ込められていないと述べました。Googleはさらに、今回の攻撃の規模は2022年に発生した従来の最大規模の攻撃を大きく上回り、7.5倍の規模だったと説明しています。
世界経済フォーラムの『グローバルリスク報告書2023』は、広範に広がるサイバー犯罪とサイバー上の脆弱性を、今後2年間に世界が直面する上位10のリスクの一つとして特定しました。
DDoS攻撃はどのように機能するのですか?
サービス拒否攻撃は新しいものではありませんが、ますます巧妙になり、混乱をもたらすようになっています。DDoS攻撃は、データへのリクエストでウェブサイトを過負荷にすることで、サイトにアクセスできなくすることを目的としています。
DDoS攻撃を仕掛ける際、サイバー犯罪者やその他の脅威アクターは、リクエストの量を処理できない標的サーバーに対して大量のインターネットトラフィックを向けます。その結果、ウェブサイトがクラッシュし、オンラインサービスが利用できなくなることが多くあります。
Googleのブログ記事によると、記録を更新したこのDDoS攻撃は、「Rapid Reset」として知られる新たな手法を用いており、HTTP/2リクエスト転送システムの脆弱性を悪用するものでした。このシステムは、インターネットが機能する基盤となっています。Googleによると、攻撃のピーク時には毎秒3億9,800万件のリクエストが送信されていました。
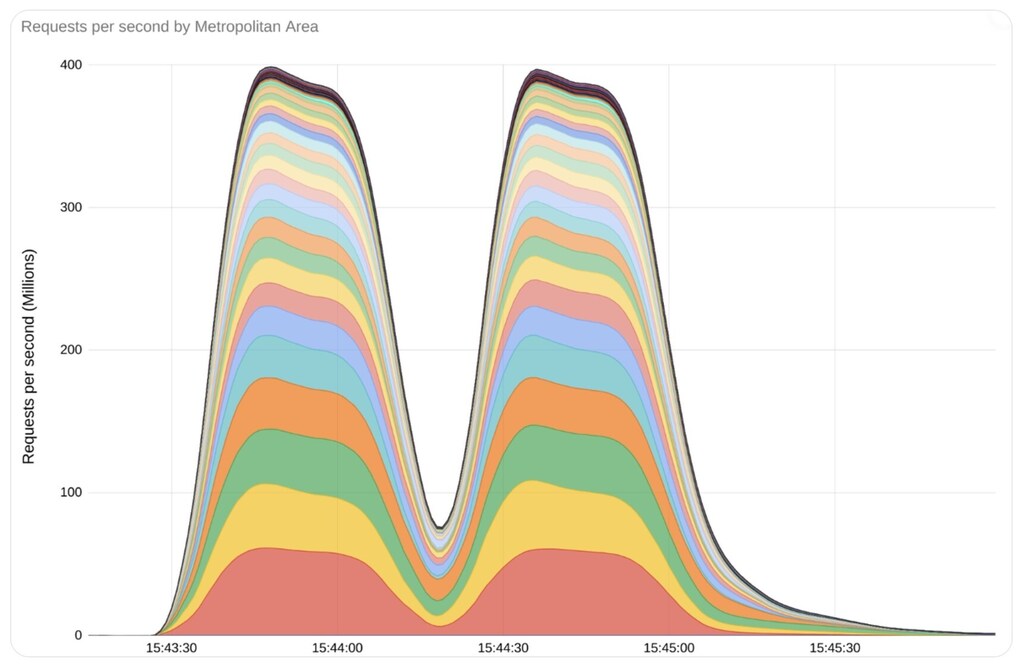
攻撃の規模を示すため、Googleは、この攻撃が2分間に生成したリクエスト数は、2023年9月1か月間のWikipediaにおける記事閲覧の総数を上回ると述べています。
GoogleおよびAmazon Amazon Web Services(AWS)は、自社のサイバーセキュリティシステムにより、標的サーバーに向けられたウェブトラフィックの急増を素早く検知し、顧客を保護することができたと発表しました。
インターネットセキュリティ企業のCloudflareも同攻撃を検知し、これに対抗するための専用技術を速やかに開発しました。Cloudflareはブログ記事で、こうした深刻な被害をもたらしかねない脅威に対抗するうえで、協力が重要であることを強調しています。同社は次のように述べています。「業界パートナーや政府と協力して、インターネットに広範な影響が及ばないようにする機会があるときには、規模や業種を問わず、あらゆる組織のサイバーレジリエンスを高めるために役割を果たしています。」
世界経済フォーラムは、高まるサイバーセキュリティの課題にどう対処していますか?
サイバーセキュリティセンターは、進化するサイバーリスクとその制度的影響を理解するために、リーダーが集まる信頼できるプラットフォームを提供しています。増大する相互接続型のデジタル世界における理解と信頼の構築に重点を置いています。
センターは、分野横断的な協力と知見の共有を可能にすることで、パートナーのサイバーレジリエンス強化や、集団的な対応を必要とする課題への取り組みを支援しています。
ビジネスシステムをサイバー攻撃から守る
現段階では、記録的規模のDDoS攻撃の発信元は特定されていませんが、この種の攻撃のリスクが高まっていることは間違いありません。
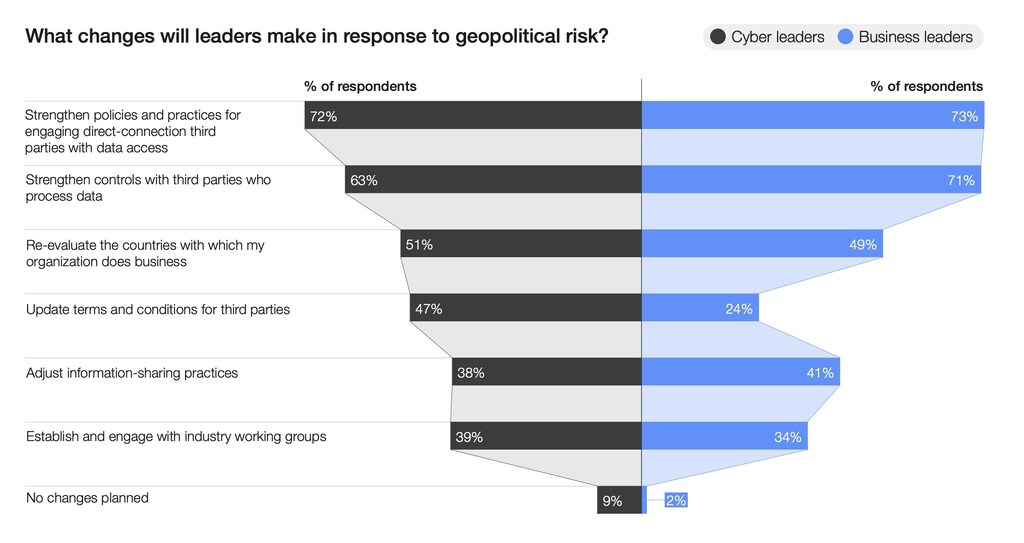
世界経済フォーラムの『グローバルサイバーセキュリティ展望2023』は、地政学的な不安定化、サイバー攻撃を増幅させるおそれのあるAIの登場、サイバーセキュリティ専門知識の不足が、リスクの高まりを招く要因として収斂していることを指摘しています。
同報告書によると、ビジネスリーダーの86%とサイバーリーダーの93%が、「地政学的な不安定化は、今後2年以内に壊滅的なサイバー事態を引き起こす可能性が中程度または非常に高い」と考えています。同報告書はまた、これらのリスクを軽減するための対策について、リーダーの間で広範な合意があることを明らかにしています。
サイバー脅威の状況は絶えず変化しており、攻撃者に一歩先んじるためには、対抗策に新たに重点を置く必要があります。攻撃者は、壊滅的な結果をもたらしかねるDDoS攻撃を仕掛けるための技術的専門知識と、犯罪的かつ政治的な意図の両方を持っていることを示してきました。




