サイバーセキュリティに関して言えば、ランサムウェアは近年最も急速に拡大している脅威の一つです。
サイバーセキュリティ・ベンチャーズの専門家は、2021年には11秒ごとに1件の攻撃が発生すると推定しています。
アンチウイルスソフトウェアを提供するEmsisoftは、2019年だけでランサムウェアによるハッキングに関連する被害額が75億ドルに達したと推計しています。
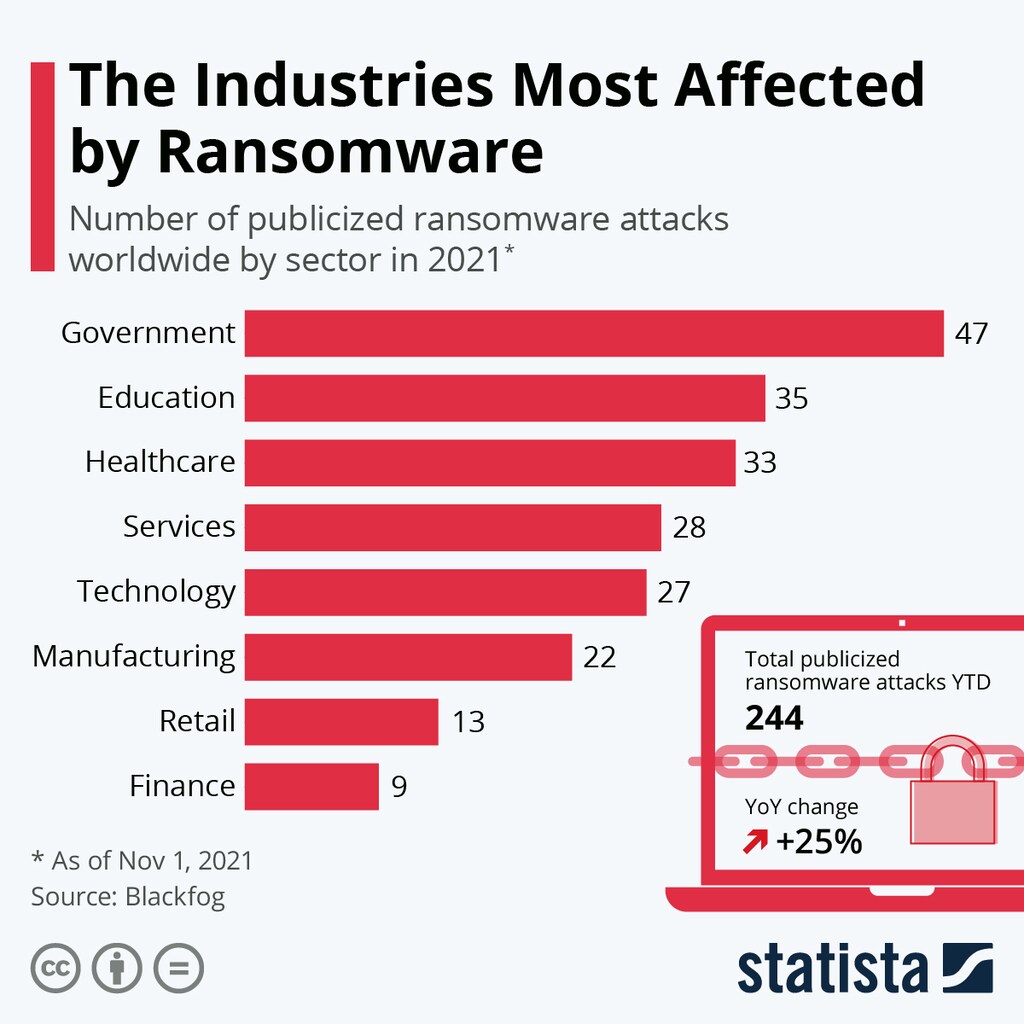
元ハッカー集団REvilの一員で、米国のテクノロジー企業Kaseyaに対するランサムウェア攻撃の首謀者とされるヤロスラフ・ヴァシンスキー氏は、先月ポーランドで逮捕された後、米国司法省から起訴されています。TechCrunchによると、このハッキングでは約1,500社が標的となり、身代金要求の総額は7,000万ドルに上りました。当チャートが示すとおり、このハッキングは2021年に公表された数百件のランサムウェア攻撃のうちの一つにすぎません。
セキュリティ企業Blackfogのデータによると、今年1月から11月にかけて、244件のランサムウェアによるハッキングが公表されており、これは2020年の同期間と比べて25%の増加です。この数字は一見少なく見えるかもしれませんが、Blackfogのデータは、ハッキング集団によって公表された最初の標的と、被害組織が自ら名乗り出た事例に焦点を当てています。主にいわゆるサプライチェーン攻撃で影響を受けたシステムの数は、同サイトの報告には掲載されていません。こうした侵害は一般的になっており、一つのアクセスポイントを通じて数千の企業に影響を及ぼす可能性があります。Kaseyaへのハッキングがその例です。テクノロジー企業への侵害は特に注目度の高い事例の一つでしたが、身代金要求を伴い公表されたサイバー攻撃の大半は、医療、教育、サービス業など、さまざまな分野で発生しています。そのうち最も多かったのは政府部門で、47件が公表されています。被害を受けた組織には、フランスのアンジェ市、ベルギーのリエージュ市、米国オクラホマ州のタルサ市に加え、英国、ドイツ、イタリア、インドの政府機関も含まれています。
マルウェアに関して言えば、ランサムウェアは近年最も急速に拡大している脅威の一つであり、サイバーセキュリティ・ベンチャーズの専門家は、2021年には11秒ごとに1件の攻撃が発生すると推定しています。アンチウイルスソフトウェアを提供するEmsisoftによると、ランサムウェアによるハッキングに関連する被害額の控えめな推計でも、2019年だけで75億ドルに達しました。
世界経済フォーラムはサイバーセキュリティについて何に取り組んでいるのか
サイバーセキュリティ・センターは、指導者が一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続型のデジタル社会において、理解と信頼を築くことに注力しています。
セクターを越えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。




