サイバー攻撃は増加しており、重要インフラ、企業、政府を混乱させる力を持っています。
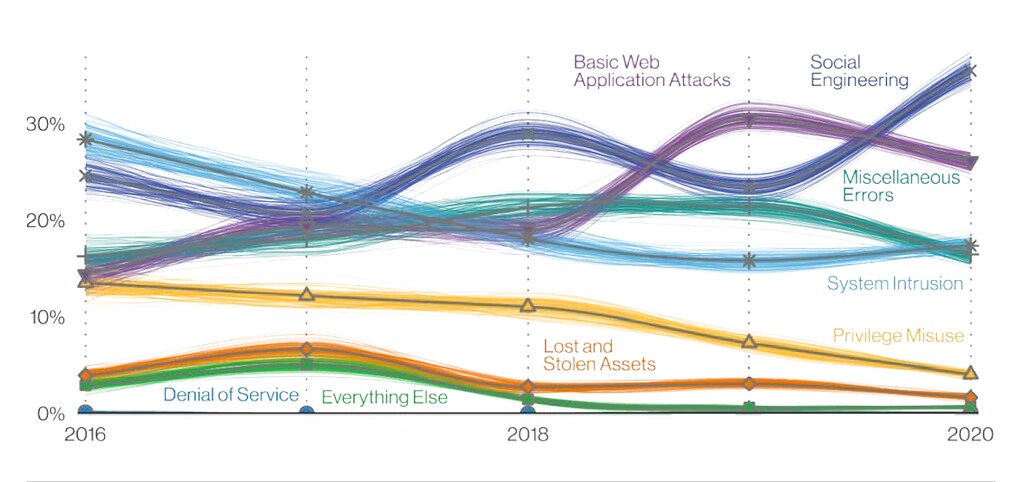
こうした侵害の大半は、ソーシャルエンジニアリングの手法が巧妙化していることにより、人的要因に起因しています。
技術の進歩と並行して、人の行動を考慮に入れた、より包括的なサイバーセキュリティへのアプローチが必要です。
社会はサイバー攻撃に対抗できる備えを整える必要があります。サイバー犯罪者、敵対的な国家、その他の悪意ある主体は、かつてないほど、重要インフラ、企業、政府、そして世界中の人々の日常生活を混乱させ得る高度な技術を手にしています。
一部の82%のサイバーセキュリティ侵害は、昨年、人的要因に起因するものでした。混乱をもたらしたコロニアル・パイプラインへのランサムウェア攻撃は、米国最大の燃料パイプラインを停止させ、供給不足を招きましたが、その原因は侵害されたパスワードとパスワードの使い回しでした。数週間後には、世界最大の食肉生産者であるJBSが、Qbotマルウェア感染を通じてハッキングされました。感染はフィッシングメールを通じて広がったと考えられています。
問題をさらに複雑にしているのは、ハッカーが、検知を回避しソーシャルエンジニアリングを行うために、利用者を守る防御側が用いる機械学習や人工知能(AI)などの技術を活用していることです。
今日のフィッシング攻撃は、ますます標的を絞り込み、従来のメール検知を回避するよう巧妙に設計されています。攻撃者はAIを用いて、ソーシャルメディアのプロフィールから大規模に偵察を行い、信頼できる連絡先のコミュニケーションスタイルを再現し、ランサムウェアや標的型フィッシング攻撃に用いる、説得力のあるディープフェイクの音声や動画メッセージを作成しています。
メタバースの三次元環境は、こうしたソーシャルエンジニアリングの手法をより効果的に利用することも可能にし得ます。つまり、人々は新たな脅威を識別し、それに対応できるよう、これまで以上に力を与えられ、情報を得る必要があります。
すべての人がサイバーセキュリティの訓練を受ける必要があります
対応を検討するにあたり、ハードウェアとソフトウェアの保護に注力する必要がありますが、人の行動の保護にも同じくらい注意を払うべきです。
私たちはデジタル時代に生きており、一般的な人は1日あたり平均6時間以上をオンラインで過ごし、家庭内に10台の接続機器を持ち、オンラインアカウントを少なくとも100件保有しています。これらの数字は今後も増え続けるでしょう。
政府、民間部門の関係者、教育機関は、すべての市民への教育に投資する必要があります。エストニア政府のサイバー教育モデルは、学術機関や民間部門と連携し、教育・訓練プログラムへの再投資を行ってきた、最高水準の参考事例です。
政府は、高齢者へのサイバーセキュリティの情報提供から、幼稚園児へのプログラミング指導、ティーンエイジャーへの、両親や家族の機器のセキュリティチェックの方法の指導に至るまで、すべての市民への教育に注力し、世帯が責任を負うよう力を与えてきました。

民間企業は、社会全体の利益を目指し、顧客と非顧客の双方に向けて、サイバー啓発および教育教材を公開すべきです。 サンタンデールをはじめとする民間組織は、自社のウェブサイトで無料のサイバーセキュリティ教育を公開し、共有する取り組みを主導してきました。
世界経済フォーラムのサイバーセキュリティ学習ハブは、民間部門の資源を通じて、中小企業や個人向けの資源を集約する良いモデルです。
定期的な訓練と実践的な演習は、真の違いを生み出すための実証済みの仕組みです。学校が避難訓練を行うのと同じように、学校のカリキュラムにおいて、管理された倫理的なフィッシング・シミュレーションや、メッセージングアプリやソーシャルメディア上のディープフェイクやソーシャルエンジニアリングの手法を見抜くためのテストを実施することも有益でしょう。
都市はまた、参加を希望する中小企業と共に、管理されたソーシャルエンジニアリングの演習を実施することもできます。
安全な選択肢は、常にデフォルトであるべきです
人々を正しい行動へと後押しするサイバー教育、啓発、技術ソリューションを組み合わせることは、包括的なサイバーセキュリティに不可欠な要素です。
すべての技術者の目標は、リスク軽減を、製品に組み込まれた無意識の「習慣」にすることであるべきです。ユーザーエクスペリエンス(UX)は、人々が基本的なセキュリティ対策を講じられるよう、常に安全な選択肢をデフォルトとすべきです。
モバイルOSが、自動ソフトウェアアップデートを常に有効にすることをデフォルトとするのは、望ましい慣行でしょう。ノートパソコンやデスクトップ機器は、暗号化をデフォルトとして提示すべきです。多要素認証(MFA)または二要素認証(2FA)は、常にデフォルトの選択肢とすべきです。
行動経済学者のリチャード・セイラー博士は、著書『実践 行動経済学』の中で次のように述べています。「人々に何かをしてもらいたいなら、簡単にすることだ。障害を取り除くのだ。」
Gmailのセキュリティは、技術ソリューションが安全な行動に与え得る影響を示す好例です。2011年にGoogleがGmailに2FA機能を導入して以降、同社はユーザーの10%未満しかGmailで有効にしていないと報告しています。2021年、Googleは2FAをデフォルトで有効にすると発表しました。
消費者主導のサイバーセキュリティは不可欠です
今日のほとんどの消費者にとって、セキュリティは既に最大の関心事です。情報を得た消費者は既に、企業やメーカーに対し、セキュリティを組み込み、その取り組みを示すことを求め始めています。その動きが既に見られる分野の一つが、モノのインターネット(IoT)機器です。
一方、消費者保護機関、企業、学界は、消費者が購入時に情報を得られるよう、機器のセキュリティおよびプライバシー・ラベル(栄養成分表示に類似したもの)の活用を検討しています。国際的には、英国、フィンランド、シンガポールなどで取り組みが進められています。
世界経済フォーラムはサイバーセキュリティについて何に取り組んでいますか?
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。ますます相互接続されるデジタル世界において、理解と信頼の構築に重点を置いています。
セクターを横断した協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、共同での対応を必要とする課題に取り組めるよう支援しています。
私たちがメタバースへの移行を進めるにつれ、ヘッドセットやその他のウェアラブル機器はより重要になるでしょう。利用者は、これらの機器がデータをどのように保護するかについての標準から恩恵を受けるでしょう。このような啓発の取り組みは、意識の高い利用者からなる、より強固で安全なエコシステムの形成に役立ちます。
要するに、技術とサイバー脅威が進化するにつれ、人への投資がかつてないほど重要になっています。強固なサイバーエコシステムには、スマートなサイバーセキュリティを実現するための教育、啓発、UXを組み込む必要があります。
公共部門と民間部門の協力による取り組みは、これらのサイバーセキュリティ施策を実行し、オンライン上の信頼と安心を高める最善の仕組みです。




