特に新型コロナウイルス感染症(COVID-19)の大流行を受けて、サイバーセキュリティの侵害が増加しています。
民間部門と公共部門のリーダー間の効果的な連携は、国のサイバーレジリエンスを確保するうえで重要です。
企業レベルでは、CISOは組織をサイバーリスクから守るため、4つの主要なスキルセットを磨くことができます。
特に新型コロナウイルス感染症(COVID-19)の大流行を受けて、注目度の高いサイバーセキュリティ侵害のニュースが増えています。金融部門を標的とした攻撃は増加し、2020年2月から4月までの期間だけで238%増加し、同期間にランサムウェア攻撃は9倍に拡大しました。環境・社会・ガバナンス(ESG)の要素の管理への注目が高まっていることと相まって、環境・社会・ガバナンス(ESG)要素の管理への注目が高まる中、強固な組織的サイバーセキュリティの枠組みを確立することは、これまで以上に重要になっています。
シンガポールにおける実践的なセキュリティ
国家レベルでは、民間部門と公共部門のリーダー間の効果的な連携が、国のサイバーレジリエンスを確保するうえで重要です。サイバーセキュリティはチームスポーツであり、より強靭で安全なサイバー空間を実現するため、社会の様々な層が協力する必要があります。
政府は、インターネット利用者全体のサイバー衛生レベルを高めるための国家的な取り組みを実施できます。例えば昨年、シンガポールは「より安全なサイバー空間マスタープラン」を開始し、個人、コミュニティ、企業、組織のサイバーセキュリティを強化しています。同プランの3つの戦略的柱は、中核となるデジタルインフラの保護、サイバー空間での活動の保護、そしてサイバーリテラシーの高い人材の育成を目指すものです。
SGサイバーセーフ・プログラムは、企業のサイバーセキュリティ体制の改善を支援するため、マスタープランの一部となっています。取り組みには、サイバーセキュリティ・ツールキットの開発や、先進的なサイバーセキュリティ対策を実施する企業向けの信頼マークの提供などが含まれます。
産業界と企業の役割
産業界のパートナーにも役割があります。政府は、企業におけるサイバーセキュリティの認識向上と導入促進に向けて産業界と協力しています。シンガポールはまた、企業に対し、デジタル製品・サービスの構想、開発、展開、提供のあらゆる段階で、設計段階からセキュリティを組み込む「セキュア・バイ・デザイン」の実践を奨励しています。この目的のため、シンガポールはサイバーセキュリティ・ラベリング制度(CLS)を開始し、モノのインターネット(IoT)機器のセキュリティ水準を引き上げるとともに、製品開発のライフサイクルにセキュリティを組み込むベストプラクティスの導入を支援しています。
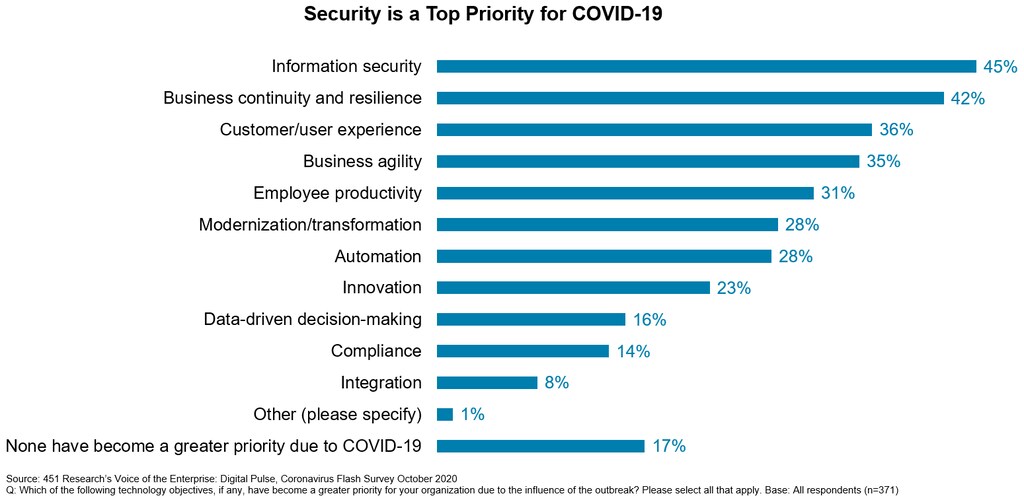
企業レベルでも取り組むべき課題は多くあります。パンデミック中のサイバー攻撃の増加と、リモートワークに伴う追加的なセキュリティリスクにより、ほぼすべての組織がデジタルトランスフォーメーション計画の加速を余儀なくされています。S&Pグローバルの報告書によれば、その結果、新たなセキュリティ技術が次々と台頭しています。
経営幹部と取締役会が戦略を効果的かつ安全に推進する意思決定を行うためには、組織のリスク選好に沿って組織のセキュリティを助言できる、優れたサイバーセキュリティリーダーへの依存度がこれまで以上に高まります。
経営幹部と取締役会は、組織のリスク選好に沿って組織のセキュリティを助言できる、優れたサイバーセキュリティリーダーへの依存度がこれまで以上に高まります。
David Koh、シンガポール サイバーセキュリティ庁(CSA)、Nancy Luquette、S&Pグローバル
これらのニーズに応えるため、有能な最高情報セキュリティ責任者(CISO)は、専門家から戦略的リーダーへと転身するために、4つの主要なスキルセットを磨く必要があります。
1)先手を打つ姿勢
これは、ID・アクセス管理、ウイルス対策、パッチ適用、効果的な物理的セキュリティおよびアクセス制御といった基本的な対策を講じておくことを意味します。また、外部の攻撃者と内部の関係者(組織の従業員自身)の両方からの脅威を検知するため、継続的な監視体制を確立することも意味します。
CISOは、絶えず変化する脅威の状況にも対応し続けなければなりません。これには、自組織および他業界における侵害事例を把握し、それらが自組織にどのような影響を及ぼしうるかを検討するとともに、潜在的な脅威に対処するための戦術を策定することが含まれます。
先手を打つには、実践も必要です。組織は、脅威に迅速かつ効果的に対応できる体の記憶(反射的な対応力)を培わなければなりません。定期的な演習を実施することで、サイバーリーダーと支援チームの双方が、侵害が発生した際に組織がどのように対応するかを練習できます。また、事後検証の場を設けることで、得られた教訓をサイバーセキュリティのプロセスに反映させることもできます。
2)傾聴し理解する姿勢
戦略的パートナーとしての地位を確立するには、サイバーセキュリティリーダーは優れた傾聴者でなければなりません。組織の重要な業務プロセスや運用を傾聴し学ぶことで、CISOはそれらを保護し、必要に応じて復旧を支援できるようになります。
サイバーリーダーは、次の点を把握する必要があります。
組織の使命の中核をなし、最も注意と保護を必要とする機能を特定するための横断的な理解。
事業運営を保護し、リスクに対処するために実施すべきサイバーセキュリティの原則と対策を含み、コストとのバランスを取る縦断的な理解。
このことを念頭に置き、CISOは組織のリスク選好についても明確に理解しておく必要があります。顧客およびステークホルダーの優先事項と事業運営の安全確保の必要性のバランスを取る中で、経営陣はどの程度のリスクを引き受ける意思があるのでしょうか。
3)技術的言語と戦略的言語の両方を操れるバイリンガルになる
効果的な推進役となるため、CISOは優れたコミュニケーション能力を備えるだけでなく、実際にはバイリンガルでなければなりません。つまり、技術的な言語に加え、取締役会と経営陣の幅広い戦略的言語にも精通している必要があります。
これらの主要なステークホルダーの協力者およびパートナーとして、サイバーリーダーは、サイバーセキュリティを単なるコストセンターとしてではなく、戦略的投資および中核的な事業上の必須事項として位置づける方法を習得しなければなりません。サイバーリスクには評判や法的な影響が伴い、侵害が発生した場合には潜在的なコストにつながる可能性があります。サイバーセキュリティへの投資は、そのようなコストの防止に役立ちます。
CISOはまた、特に信頼がビジネス関係にとって不可欠な業界において、サイバーセキュリティを差別化要因として位置づけるべきです。サイバーセキュリティは、単に製品開発プロセスの一側面というだけでなく、顧客の期待を満たすうえで、そして最終的には顧客の維持において、ますます重要な要素となっています。
防御的な立場から、事業のイノベーションを先回りして支援する立場へと移行することで、CISOはデジタル時代において組織が安全かつ確実に変革を進められるよう支援できるようになります。また、事業部門のリーダーや経営陣の間でも、より大きな影響力を持つようになります。
特に信頼がビジネス関係にとって不可欠な業界では、CISOはサイバーセキュリティを差別化要因として位置づけるべきです。
David Koh、シンガポール サイバーセキュリティ庁(CSA)、Nancy Luquette、S&Pグローバル
4)定期的な対話の確立
サイバーリーダーは、サイバーリスク管理が日々の意思決定の一部となるよう、事業部門のリーダーや経営幹部と定期的に対話すべきです。理想的には双方向の対話を通じて、経営幹部が、戦略、目標、ニーズを共有する重要なパートナーとしてCISOを認識するようになります。一方、CISOは、潜在的なリスク、是正策、そしてトレードオフの影響を経営陣に説明することができます。
これら4つのスキルセットを習得することで、CISOはサイバーの課題を明確に理解し、事業リーダーにリスクへの感度を根付かせ、最終的には取締役会レベルのリスク低減の意思決定プロセスを制度化する一助となるはずです。これら4つのスキルセットを備えていれば、サイバーリーダーは成功への好位置につくことができるでしょう。




