在宅勤務とオフィス勤務を組み合わせたハイブリッドワークにより、組織は従業員のために、安全で生産性が高く、デジタル技術を活用した環境を提供する方法を見直す必要に迫られています。
最近の調査では、従業員の78%が知らず知らずのうちにデータを危険にさらしていることが明らかになりました。
今後12カ月間に、サイバーセキュリティの分野でどのような大きな変化や出来事が起こると予想されるでしょうか?
COVID-19は働き方の文化にパラダイムシフトをもたらしました。「ハイブリッド従業員」という新たな時代を迎え、組織は従業員のために、安全で生産性が高く、デジタル技術を活用した環境を提供する方法を見直す必要に迫られています。
また、セキュリティチームは、パンデミックによる混乱に乗じようとするハッカーにより、新たなクラウド環境に対する脅威の深刻化への対応も迫られています。セキュリティ専門家の71%がは、ロックダウン開始以降、サイバー脅威が増加したと報告しています。
これは驚くべきことではありません。特異な状況下で在宅勤務を行うユーザーは、注意散漫になりやすく、不注意な行動を取りがちで、企業のセキュリティポリシーを必ずしも遵守しないからです。最近の調査では、従業員の57%が企業端末のブラウザにパスワードを安全性の低い方法で保存しており、21%が家族に企業端末の利用を許可し、宿題、ゲーム、買い物などに使用させていることが明らかになりました。総じて、従業員の78%が知らず知らずのうちにデータを危険にさらしていることが判明しました。
このような状況は、さらなるリスクの入り口となります。脅威アクターは常に、大きな出来事や変化を自らの利益のために利用しようとします。2021年に向けて、今後12カ月間にサイバーセキュリティの分野でどのような大きな変化や出来事が起こると予想されるかを、私たちは自問する必要があります。
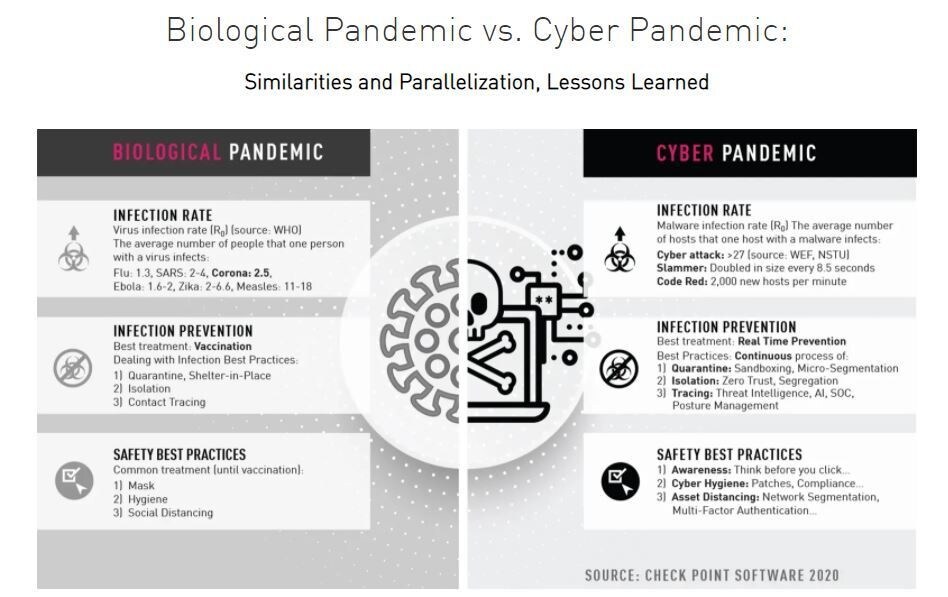
以下は、私の2021年の予測と、これらの潜在的なサイバー攻撃を防ぐための指針となる原則です。
1. 新たな常態におけるセキュリティの確保:「新たな常態」は今後も続きます。最近のCheck Point の調査では、回答者の半数が、少なくとも今後2年間は組織がパンデミック前の状態には戻らないと考えていることが明らかになりました。
新たな常態に対応するということは、在宅勤務と出社を組み合わせて働き、どこからでも、どの端末からでも安全にアクセスする必要がある「ハイブリッド従業員」を保護すること、従来のデータセンターやクラウドを含め、あらゆる場所に存在する高度に分散したエンタープライズアプリケーションを保護すること、そして最後に、新たに登場するIoT機器やネットワークを保護することを意味します。
このためには、組織はサイバーセキュリティへの取り組みを3つの主要な要素を中心に見直す必要があります。すなわち、ネットワークの保護、クラウド環境とアプリケーションの保護、そして最後に、従業員の保護です。従業員がどこにいても保護しなければなりません。CISOの最優先課題は、自動化、統合、予防となるでしょう。これにより、組織全体に急速に広がる高度な攻撃を阻止し、弱点を悪用して機密データに侵入する行為を防ぐ必要があります。急速に拡散する高度な攻撃を阻止し、弱点を突いて機密データに侵入するのを防ぐことが求められます。
2. COVID-19およびワクチン関連のフィッシングキャンペーン:ファイザー、モデルナ、ロシアのワクチンなど、こうした発表はいずれも社会に大きな希望をもたらします。しかし、COVID-19ワクチンがあっても、ハッカーがワクチン開発の動向をフィッシングキャンペーンに利用することは防げません。ワクチンを開発する製薬会社も、状況に乗じようとする犯罪者や国家が関与する悪意のある攻撃の標的となり続けるでしょう。
3. モバイルアプリケーションのセキュリティ上の脅威:多くの人は、メディアファイル、連絡先などへの広範なアクセスを要求するアプリや機器に、自分の個人情報がどれほど利用されているかを認識していません。スマートスピーカーでさえ、今では私たちの音楽の好みを把握しているのです。
この問題は、プライバシーに問題のある急ごしらえのCOVID-19接触確認アプリが、まだ整備が不十分なまま急いで公開されていることによって、さらに深刻化しています。これらのアプリは個人のデータを漏えいさせています。リモートで働く従業員は不注意な行動を取りがちであり、銀行の認証情報を狙い、広告のクリック詐欺を行うモバイルマルウェアは、依然として重大かつ増大する脅威です。
最近のIDCによる調査では、「組織は、管理されていないネットワーク(例:自宅のネットワーク、公衆無線LANスポット)や管理されていない端末から、従業員がリモートでエンタープライズリソースにアクセスすることに伴う追加的なサイバーリスクにも備えておく必要がある」と予測されています。
世界経済フォーラムはサイバーセキュリティに関して何を行っているか
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。デジタル化が進み相互依存が深まる世界において、理解と信頼の構築に注力しています。
セクターを超えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
新たなハイブリッド従業員と上記の予測により、私たちは仕事のセキュリティ確保の方法を見直す必要があります。この新たな現実に対応するため、組織が検討すべき3つのガイドラインを以下に示します。
包括的かつ統合された保護
今日の企業は、アプリケーションがあらゆる場所に存在し、ユーザーがどこからでも接続するという、高度に分散した環境にあります。データセンター、境界、クラウド、モバイル、エンドポイント、IoTにわたって完全な保護を提供するため、組織は複数のサイバーセキュリティソリューションを導入することが少なくありません。
その結果、組織はコストがかかり、寄せ集めのセキュリティアーキテクチャを抱えることが多くなります。統合されたセキュリティアプローチを採用することで、企業は運用効率を高めながら、最も高度な脅威に対する包括的かつ予防的な保護を実現できます。
また、完全な保護とは、サイバー犯罪者がますます巧妙になるなかで、セキュリティソリューションがあらゆる潜在的な攻撃経路に対応する必要があることを意味します。
リアルタイムの予防
リアルタイムの予防は、ゼロデイサイバー攻撃から組織と従業員を守るための鍵です。組織は、ユーザーの活動にかかわらず、脅威がユーザーに到達する前に排除するための事前的なユーザー保護を導入する必要があります。
従業員の意識向上と教育
技術スタックがすべて揃っていても、人的要因が最も脆弱な部分になることがあります。組織は従業員の意識向上と教育に投資する必要があります。これらの取り組みには、フィッシングメールを見分ける従業員のスキルのテスト、ソーシャルエンジニアリング攻撃を回避するための訓練、企業のデータおよびセキュリティポリシーの再確認を含めるべきです。




