ブロックチェーン技術は、消費者が数多くの重要なサービスにおいて仲介者を省くことを可能にし、コストを削減して効率を高めることで、事業のあり方を変えつつあります。このように、開発途上国全体の貧困を削減する可能性を秘めています。
しかし、それは安全なのでしょうか?より具体的に言えば、ブロックチェーンベースの技術は、私的で改ざんされない記録を確保するために、信頼性とプライバシーを同時に提供できるのでしょうか?
この問題は、援助、送金、スマートコントラクト、医療サービスなどをより効率的に提供するためにブロックチェーンの活用を検討している開発機関、企業、政府にとって重要な課題であるはずです。同様に、社会起業家も、国際送金の低コスト化、より明確な財産権、金融へのより広いアクセスの可能性を追求する中で、同じ問いを立てなければなりません。
ブロックチェーンは、分散型台帳として理解するのが最もわかりやすいかもしれません。銀行などの仲介者を排除することでコストを抑えることができ、信頼を効果的に分散させます。この技術は、中央当局ではなく、より広範なユーザーコミュニティによって検証された記録を台帳に追加していきます。
各ブロックは取引記録を表し、チェーンがそれらを連結します。分散型コンピューターネットワークが記録を確認し、取引のブロックを順番に並べます。これがブロックチェーンと呼ばれる所以です。
重要な点として、紙幣や銀行のデータベースと同様に、ブロックチェーン上に価値のあるものが存在するわけではありません。また、物議を醸している暗号資産ビットコインは、単にブロックチェーンの一つの応用例にすぎません。
では、ブロックは本当に改ざんできないのでしょうか?答えは「いいえ」です。
完全な不変性は存在しません。ブロックチェーンも、他のあらゆるネットワークと同様に、技術的には改変されやすい性質を持っています。しかし、ブロックチェーンネットワーク上のコンピューター(すなわちノード)は分散しているため、変更を行うのに必要な数学的な難題と計算能力により、改変はほぼ不可能になります。チェーンを改ざんするには、同じ分散型台帳内のコンピューターの51%超を掌握し、極めて短時間のうちにすべての取引記録を書き換える必要があります。ビットコインの場合、その時間は10分以内です。これまでのところ、このようなことは一度も起きていません。
セキュリティとプライバシーについてはどうでしょうか?
従来の情報システムでは、セキュリティとプライバシーを同時に実現することは難しい場合がありますが、ブロックチェーンは「公開鍵基盤」を通じて機密性を確保し、データの改ざんを企図する悪意ある試みから保護することで、それを実現できます。また、台帳の規模を維持することも可能です。ネットワークの規模が大きく、分散化が進むほど、より安全であると考えられています。
ブロックチェーンに関するその他の懸念としては、拡張性の限界、データプライバシーの不十分さ、業界標準の調和の欠如などが挙げられます。
例えば、暗号化やID管理といったプライバシー強化技術を用いた場合でも、ブロックチェーンの取引はネットワークのノード全体で確認できます。これらはメタデータを生成し、統計分析によって、暗号化されたデータからでも情報が明らかになり、パターン認識が可能になります。
データプライバシーは、欧州連合(EU)において特に厄介な問題です。EUでは、一般データ保護規則(GDPR)が5月に施行され、同意およびデータ保持に関するより厳格な条件を課しています。これにより、企業はEU域内の取引において、市民の個人データおよびプライバシーを保護することが求められます。また、個人データのEU域外への持ち出しも禁止されており、市民に「すべてのデータに対する完全かつ究極的な管理権」を与えています。
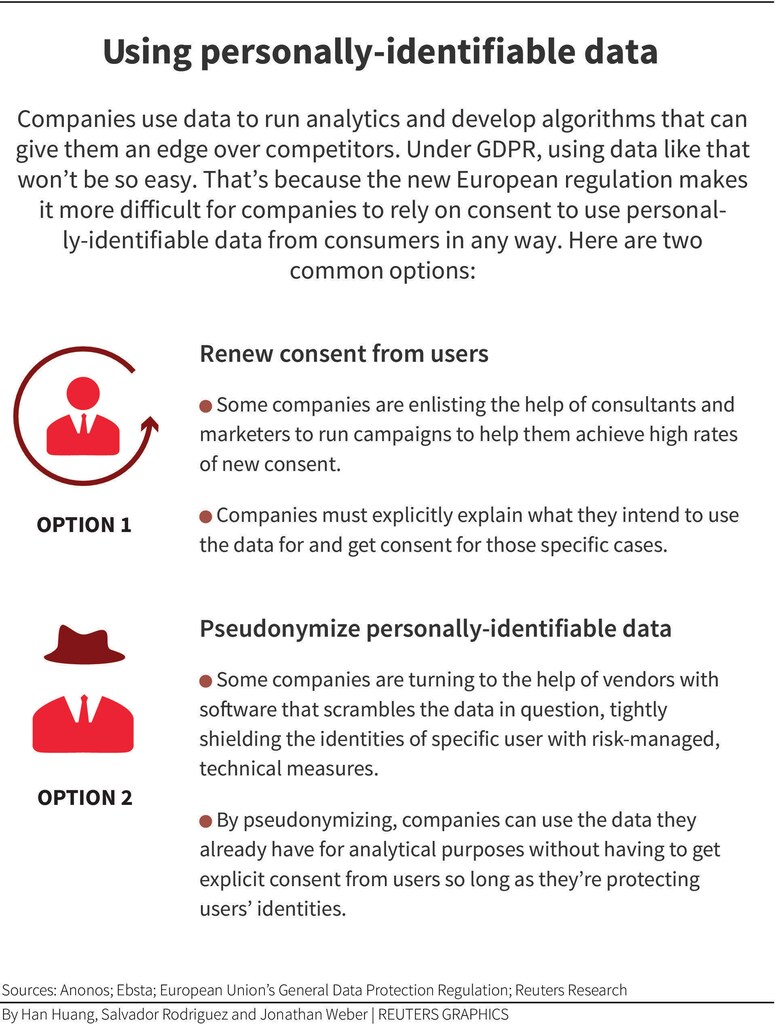
これは、ノードをホストする主体を管理しないパブリックブロックチェーンと、データを削除できないプライベートブロックチェーン(許可型ブロックチェーンとも呼ばれる)の双方にとって問題となります。新たな規則は「忘れられる権利」も認めており、これはブロックチェーン上の「取引の不変性」と相反します。
拡張性
ビットコインやハイパーレジャーと同様のブロックチェーンシステムであるイーサリアムの共同創設者であるヴィタリック・ブテリンは、確かに「拡張性のトリレンマ」が存在すると指摘しています。「拡張性のトリレンマ」これは、分散性、セキュリティ、拡張性という3つの特性のうち、達成できるのは2つのみであるという問題です。
分散型台帳のプロトコルでは、すべてのノードがすべての取引を保存・処理し、口座残高、契約、ストレージなどの「状態」全体のコピーを保持します。フルノードを運用すれば、利用者はプライバシーとセキュリティを確保できますが、取引件数が絶えず増加するため負担が大きく、拡張性の実現が困難になります。
より多くの取引を処理するためにブロックのサイズを拡大すると、保存が必要なデータ量も増大します。その結果、各ノードが容量の限界に達すると、それらを運用できる資源を持つのは一部の大企業に限られてしまいます。これにより、分散性と拡張性は相反する関係に陥ります。開発者は、このトリレンマを回避する方法を模索しています。
注目すべき点として、プライベートブロックチェーンはこのような拡張性の問題に直面せず、毎秒に処理できる取引数を大幅に増やすことができます。
プライバシー
データプライバシーの問題を回避するため、ブロックチェーン事業者は、個人データおよびそのデータへの参照を、情報の「ハッシュ」(データを読み取り不能な情報へと一方向に変換したもの)とともにオフチェーンに保存する場合があります。
データをオフチェーンに保存するということは、個人データを本人自身が保持するか、より従来型のデータベースで管理する必要があるということです。スキャンした運転免許証やパスポートなどの本人確認書類は、独立したデータベースやアプリケーションシステムなど、従来の技術を用いてオフチェーンに保存することができます。
しかし、データをオフチェーンに保存すると、透明性と不変性が低下するとともに、個人情報が他のネットワークに分散されるため、紛失や盗難のリスクが高まります。
新たな解決策として「自己主権型ID」があります。これは、個人が自らの個人情報を管理し、誰と情報を共有するかをより適切にコントロールできるようにするデジタル概念です。ブロックチェーンが企業、機関、システムの構成要素となるにつれ、相乗効果を最大化し、規制、イノベーション、競争、データプライバシーの間の均衡を図るために、法律や応用設計を適切に解釈することが重要になるでしょう。
特に、ブロックチェーンのプライバシーは利用者に依存します。暗号化され、鍵が安全に保管されていれば、問題は生じません。多くの点で、ブロックチェーンは中央集権型システムよりも安全です。
ブロックチェーンの可能性は明らかです
オーストラリアの大手銀行2行は、ショッピングセンター運営会社の商業用不動産賃貸に関する銀行保証において、ブロックチェーンを首尾よく活用しました。デジタル化された保証により、不正の可能性が低く、効率性の高い単一の情報源が生み出されました。
ブロックチェーンの「改ざん不可能な」暗号化データブロックは、サイバー犯罪対策にも役立ちます。ハッカーによるデータ改変の試みは即座に検知されるためです。サイバーセキュリティにおけるブロックチェーンの応用が広がるにつれ、企業や政府も参加しつつあります。
米国の防衛請負企業であるロッキード・マーティンは、昨年発表したところによると、システムエンジニアリング、サプライチェーンリスク管理、ソフトウェア開発にブロックチェーンを統合しているとのことです。
一方、インドの複数の州では、情報処理の効率化とサイバーセキュリティの強化を目的として、ブロックチェーンベースのシステムの検討が進められています。2017年には、アンドラ・プラデーシュ州がスイスのサイバーセキュリティ企業WISeKey Internationalと契約し、データベースに保存された市民の情報をブロックチェーンによって安全に保つ取り組みを行いました。
最近では、アイルランド企業AID:Techが、ブロックチェーンを用いて難民への国際援助を透明性の高い形で届けることを世界で初めて実現した組織となりました。
要するに、ブロックチェーン技術は堅牢で、安全、信頼性が高く、プライベートなものにもなり得ます。究極的には、安全性は堅固なアーキテクチャ、安全な設計手法、効果的なワークフローのポリシーによって確保されます。
では、ブロックチェーンがもたらす潜在的な利益はリスクを上回るのでしょうか?要するに、適切に実行されている限り、上回るといえます。
いかなるシステムにも脆弱性は存在します。今日のテクノロジー主導の金融セクターにおいて、監督・規制の枠組みは、安定性、消費者保護、競争を確保しつつ、イノベーションを可能にする必要があります。
つまり、新たなデジタル製品やサービスは、設計・開発の初期段階から、規制、サイバーセキュリティ、データプライバシーへの適合を組み込んで作られなければなりません。




