サイバー犯罪者は、ユーザーのプライバシーを侵害するために、より高度で拡張性の高いツールを使用しており、その成果を上げています。2017年には20億件のデータレコードが侵害されました2017年、そして2018年上半期だけで45億件を超えるレコードが侵害されました。2018年上半期だけで45億件を超えるレコードが侵害されました。
2019年に最も差し迫ったサイバーセキュリティ上の課題と、2020年に向けて台頭する動向は以下のとおりです。
高度なフィッシングキット
新たなマルウェアのサンプル4種類が毎秒作成されています。フィッシングは、その速さゆえに最も成功している攻撃手法の一つであり続けています。大半のフィッシングサイトはわずか4~5時間しかオンライン上に存在しません。ユーザーが報告するのは17%にとどまりますのフィッシング攻撃であり、この種の活動は低リスクと見なされています。その結果、現在では全URLの65%のみが信頼できると見なされています。これは、消費者とオンラインでの存在感を持つすべての企業の双方にとって負担となっています。
2020年は、高度なフィッシング攻撃が特徴となると予測しています。その理由は、ダークウェブで入手可能な新たなフィッシングキットの数が増えているためです。これらのキットにより、基本的な技術知識しか持たない人でも自らフィッシング攻撃を実行できるようになります。利用可能なツールが増えるにつれ、フィッシングはさらに危険な攻撃手法となるでしょう。
遠隔アクセス攻撃
遠隔攻撃は件数が増加しているとともに、より巧妙になっています。2018年における遠隔アクセス攻撃の主要な種類の一つはクリプトジャッキングであり、これは暗号資産の所有者を標的としていました。もう一つの一般的な攻撃の種類は、周辺機器を脅かすものでした。
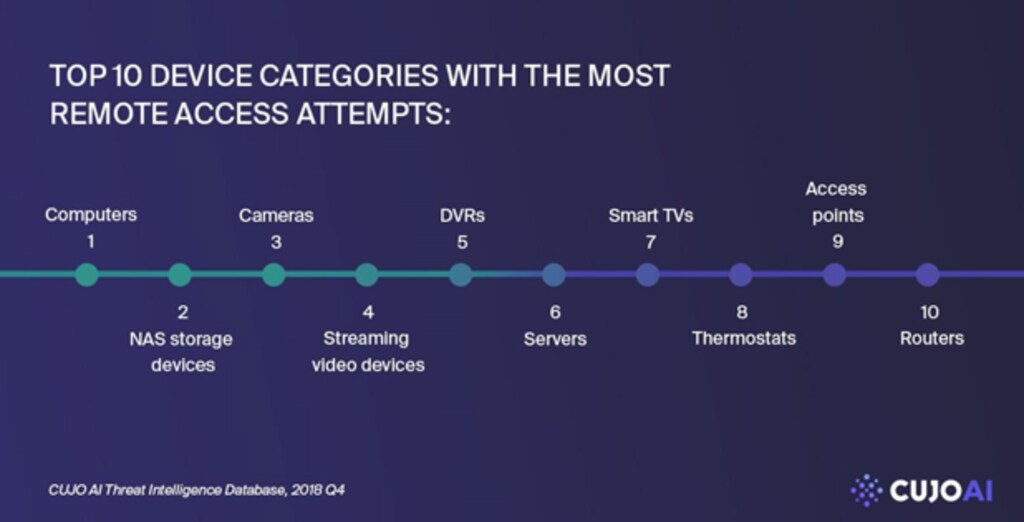
当社の脅威インテリジェンス・データベースによると、遠隔アクセス攻撃は、接続された家庭内で最も一般的な攻撃手法の一つです。ハッカーは、コンピューター、スマートフォン、IP(インターネット・プロトコル)カメラ、NAS(ネットワーク接続ストレージ)デバイスを標的としています。これらの機器は通常、ポートを開放して外部ネットワークやインターネットに転送する必要があるためです。
スマートフォンを介した攻撃
スマートフォンに対する最も一般的な攻撃手法の一つは、安全でないブラウジング(フィッシング、スピアフィッシング、マルウェア)に関連するものです。RSAによると、オンライン詐欺の60%以上はモバイルプラットフォームを通じて実行されており、モバイル詐欺の80%は、モバイルブラウザーではなくモバイルアプリを通じて実現されています。
多くの人々が、自宅のネットワークによる保護の外で金融取引を管理したり、機密データを扱ったりするためにスマートフォンを使用しているため、これは顕著な脅威となっています。ユーザーは通常、すべての情報をスマートフォンに保存しており、スマートフォンは現在、最も広く利用されているサイバーセキュリティ・ツールの一つである二要素認証にも使われています。これらの事実により、機器が紛失または盗難に遭った場合のセキュリティリスクが高まります。
家庭用オートメーションおよびモノのインターネットにおける脆弱性
消費者向けのモノのインターネット(IoT)産業は、2020年末までにに70億台を超えるデバイスへと成長すると予想されていると、ガートナーは述べています。多くの消費者は、IoTデバイスを脆弱性とは見なしていません。その大きな理由は、その多くがユーザーインターフェースを備えていないためです。そのため、デバイスがどのような種類のデータを収集または管理しているかを理解することに問題が生じる可能性があります。
しかしながら、IoTデバイスは有益なユーザーデータを収集するだけではありません。攻撃者やツールが分散型サービス妨害(DDoS)攻撃を仕掛けるための侵入口となる可能性もあります。IoTデバイスは設計段階から安全性が確保されていません。セキュリティに重点を置くと、製造および保守にかかる費用が大幅に増加するためです。
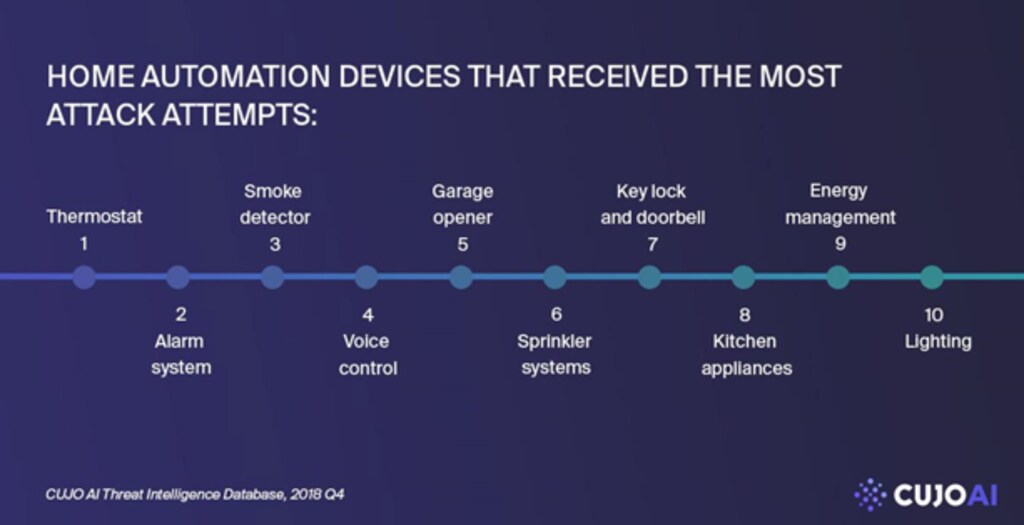
CUJO AIの脅威インテリジェンス・データによると、これらのデバイスが受ける攻撃の種類のうち、46%は遠隔アクセスの試みであり、39%は行動パターンの検出に利用されています。家庭内の接続機器が指数関数的に増加するにつれ、これらの脅威も増加する可能性が高いと考えられます。
人工知能の活用
主要産業の大半は、すでに機械学習(ML)や人工知能(AI)を活用して、プロセスの自動化や全体的なパフォーマンスの向上を図っています。サイバーセキュリティやサイバー犯罪も例外ではありません。
AIはしばしば両用技術と見なされています。サイバーセキュリティ企業の多くが脅威を防止するためにAI駆動型アルゴリズムを導入する一方で、ハッカーもまたその機会を利用して、より効果的になりつつあります。
AIの特性の大半は、悪意ある目的に利用されています。AIシステムは安価で、拡張性があり、自動化されており、匿名性が高く、攻撃者に物理的・心理的な距離を提供するため、サイバー犯罪に対する直接的な倫理的抑制力を弱めています。
- サイバーセキュリティの回避における人工知能。サイバー犯罪者は、検知を回避するために様々な回避手法を用いており、AIはこのプロセスの様々な要素の最適化に役立っています。
- フィッシングにおける人工知能。AIは、人間が書いたものと区別がつかない電子メールなど、一般的なサイバーセキュリティフィルターをすり抜けることができるコンテンツの作成に役立つ可能性があります。
- ソーシャルエンジニアリングにおける人工知能。ソーシャルエンジニアリングは最も一般的なハッキング手法の一つですが、適切に実行するには多くの時間を要します。AIは情報収集だけでなく、標的となる可能性のある被害者へのメール作成や電話による接触にも役立つ可能性があります。
AI駆動型技術の新たな進歩に伴い、サイバー攻撃におけるAIの活用は、さらに一般的かつ危険な動向となるでしょう。




