ランサムウェアは、業界や組織を問わず被害を受ける可能性があります。ランサムウェアは、データファイルを人質に取り、ハッカーがアクセス回復の対価として身代金を要求する悪意あるソフトウェアです。こうした攻撃は増加傾向にあります。FBIによると、平均して1日4,000件のランサムウェア事案が発生しており、その年間被害額は10億ドルに上ります。
これは、最初に確認されたランサムウェアとは大きく異なります。1989年、進化生物学者のジョセフ・ポップは、AIDS研究者の仲間に2万枚のフロッピーディスクを配布しました。それらには、AIDSに感染するリスクを測定できるとされるソフトウェアが収められていました。しかし、起動すると悪意あるプログラムが画面に身代金の要求文を表示し、最大378ドルを要求しました。
今日では、身代金の要求額は名目的な金額から数百万ドルに及び、被害者が選択肢を検討する時間をほとんど残さない期限が設けられることも少なくありません。
業務システムの管理者は、身代金を支払うか、自力でシステムを復旧させるかの選択を迫られます。時間的なプレッシャーの下では、企業は身代金を支払いたくなりがちです。要求額が、数百万ドルに上ることもある復旧費用よりも少額であることも多いのです。
今日のランサムウェアは、接続されたデバイスを探し出して暗号化し、多くの場合バックアップも対象に含めます。有効なバックアップが存在する場合でも、IT部門の人員や予算が不足している組織にとって、バックアップからのシステム復旧は必ずしも容易な選択肢ではありません。支払いを禁じる規定はありませんが、セキュリティ専門家やFBIは、いわゆる「データ誘拐犯」への支払いを決して行わないよう助言しています。約束どおりにデータへのアクセスが復旧されないことが多いためです。
結局のところ、これは事業上のリスクに関する判断です。では、貴社はどのように対応すべきでしょうか。
身代金を支払うか否か:検討すべき3つの点
ランサムウェア攻撃への対応を判断する際、組織は次の3つの要素を検討しなければなりません。
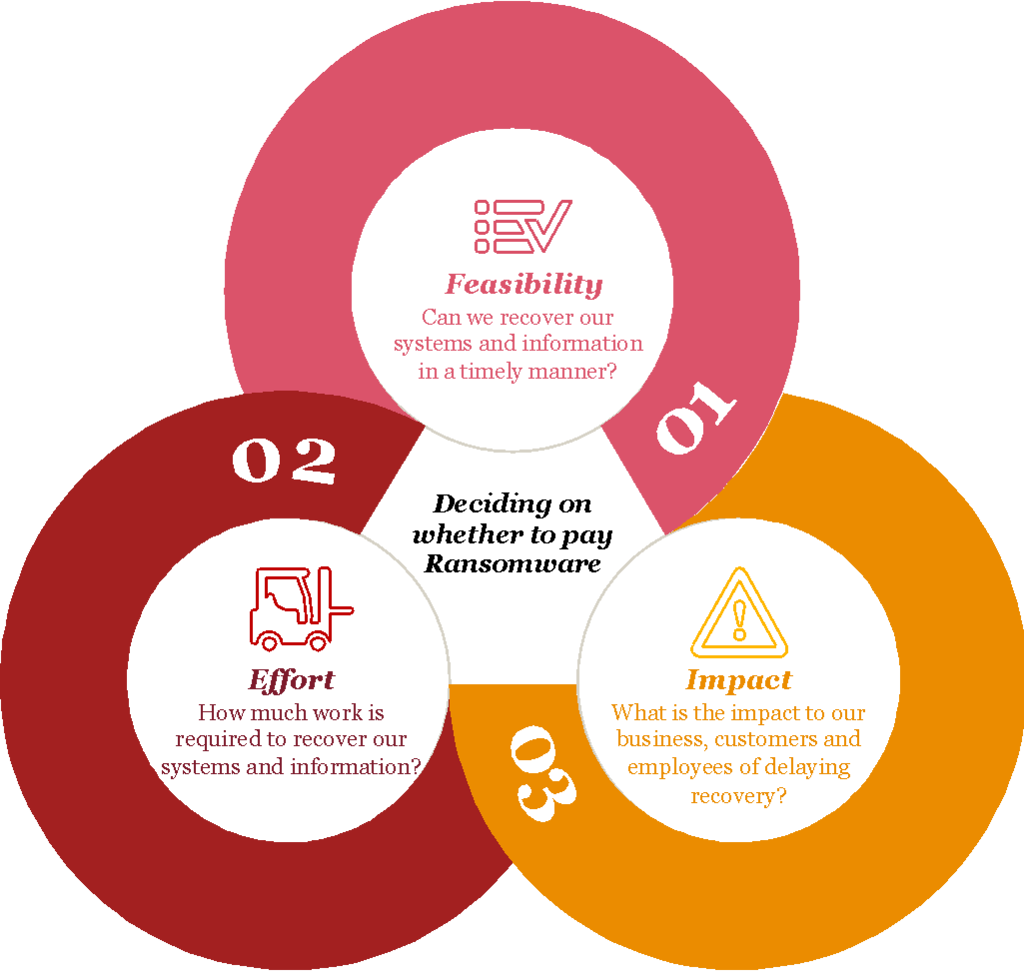
1) 復旧の実現可能性を判断する。 被害者は、有効なバックアップがあるかどうかを判断しなければなりません。つまり、復旧に値する程度に最近のバックアップであるかを確認する必要があります。バックアップの一般的なベストプラクティスは「3-2-1ルール」を用いることです。すなわち、すべてのデータについて少なくとも3つのコピーを保持し、そのうち2つは異なる記憶媒体に保存し、そのうち1つはオフサイトに保管することです。巧妙なランサムウェアは、バックアップも暗号化または破損させる場合があり、その場合はシステムの復旧がさらに困難になります。
2) データの復旧に必要な労力を判断する。
a) データの量と所在:大量のデータは、復旧に時間がかかり、より多くの労力を要します。データの所在が分散している場合、特に攻撃者がネットワーク内のどこかに潜伏し続けている場合には、復旧作業が複雑になる可能性があります。
b) 業務システムの構築:感染したオペレーティングシステムを新たにインストールしたイメージを、コンピュータに読み込んでからでなければデータを復旧できない場合があります。新しいシステムの構築は、復旧時間を延ばすことになります。
c) 手作業への切り替え:業務利用者は、システムの封鎖中に紙とペンによる処理を行う必要が生じる場合があり、システムが復旧した後には手作業で行った取引を照合する必要があります。例えば昨年、ある病院は、復旧は可能であるものの、そのために必要な費用、労力、業務停止時間、評判への損害が過大であると判断した後、身代金を支払いました。システムが封鎖されている間、同病院は紙とペンによる手作業の処理を導入しました。発生から解決までの全体の期間は4日間に及びました。
d) 人的資源:技術担当者は復旧作業を支援する必要があります。手作業への切り替えには、追加の人員が必要になる場合があります。復旧は部門横断的な取り組みであり、事案の期間中は、法務担当者や広報担当者も配置しておく必要があります。
3) 復旧の影響を判断する。 提供できなくなったサービスは、顧客や従業員にどのような影響を与えるでしょうか。これには、対応に要するコスト、売上の損失、評判への損害などが含まれる場合があります。復旧作業が長期化すると、コストが急増する可能性があります。今年、米国ボルチモア市はランサムウェア攻撃を受けた後、その影響額を1,800万ドル以上と見積もりました。これは、市が支払いを拒否した約7万ドルの身代金と比べて、はるかに大きな損害です。
身代金の支払いを示す兆候がある場合でも、支払いの判断には組織の理念が重要な役割を果たします。例えば、被害者が法執行機関である場合、身代金を支払えば国民に誤ったメッセージを送ることになりかねない一方、支払わなければ緊急対応要員に影響が及ぶ可能性があり、判断は難しい問題となります。
身代金を支払う場合:主な検討事項
身代金の支払いを決めた被害者は、次の実務上の検討事項に留意すべきです。
完全な復旧を確認する。攻撃者が復号鍵を保有していることを示す証拠と、復号されたサンプルデータの真正性が確認できるまでは、資金を送金しないでください。その後、ファイルが安全に復旧されていること、暗号化されたファイルが削除されていること、情報システムが再びオンラインに戻されていることを確認してください。身代金を支払ったにもかかわらず、データをすべて復旧できなかった被害者も存在します。また、攻撃者が鍵の中に追加の悪意あるコードを隠していないかを評価するため、復号スクリプトを精査することも重要です。
身代金の安全な送金について法執行機関の支援を求める。法執行機関は、仲介業者の推薦や取引を保護する最善の方法を提示できます。また、捜査や支払いの追跡に法執行機関を関与させることは、攻撃を行った犯罪組織に関する情報を得る助けとなります。
ランサムウェアが機密情報を窃取したかどうかを調査する。 システムの封鎖中に、ランサムウェアが機密情報を外部へ持ち出した可能性があります。機密データの機密性と完全性が損なわれると、重大な規制上の影響が生じ、地域および国際的なデータ保護規制の下で高額な罰金につながる可能性があります。
復旧仲介業者の支援を受けることを検討する。 これらのサービス提供者は、データを復旧するためのツールと技術的な専門知識を有しています。この判断には法執行機関を関与させることが賢明です。最近、一部の復旧仲介業者が、自ら身代金を支払っているとの指摘もあるためです。
ランサムウェアからの保護
ランサムウェア保険を検討する。組織のサイバー保険が、身代金の支払いを含むランサムウェア攻撃を補償するかどうかを確認し、攻撃が発生したらすぐに保険会社に通知してください。保険会社は、適切な場合には法執行機関を関与させることもあります。
優れたサイバーハイジーンを実践することが、攻撃を防ぐ最善の方法です。ハッカーは必ずしも高度な技術を持っているわけではありません。専門知識のない者でも、組織が資産を守るために支払う必要のある金額よりはるかに安い費用で、ランサムウェア・アズ・ア・サービスを利用できます。ただし、データの価値は計り知れない場合があります。データは情報化時代における現代の通貨であり、多くの組織にとって生命線だからです。
実際には、ランサムウェア攻撃への対応について万人に当てはまる手順はありません。組織の数だけ状況やシナリオが存在します。各組織は、コスト、評判、組織の理念を、ハッカーの要求に屈するかどうかと比較検討したうえで、自らにとって適切な対応を選択する必要があります。
世界経済フォーラムはサイバーセキュリティ分野で何を行っているか
サイバーセキュリティ・センターは、指導者が一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。同センターは、ますます相互につながるデジタル社会において、理解と信頼の構築に注力しています。
セクターを越えた協力と知見の共有を可能にすることで、同センターは、パートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
本コンテンツは一般的な情報提供のみを目的としており、専門家への相談に代わるものとして利用すべきではありません。




