30か国以上における医療分野へのサイバー攻撃を調査した結果、脅威が拡大している規模が明らかになった。
医療提供者を脅かす脅威の拡大において、ランサムウェア攻撃が大きな割合を占めている。
医療へのアクセスを確保するには、この分野の関係者、サイバーセキュリティ企業、各国政府によるさらなる取り組みが必要だ。
病院を脅迫して身代金を要求するほど冷酷な行為は、なかなか想像しがたい。しかし、まさにそれがますます頻繁に起きている。医療分野はサイバー犯罪者にとって格好の標的だ。悪質な攻撃者は、売却や恐喝に使えるデータを狙うが、その行為は人命を危険にさらしている。医療分野へのサイバー攻撃は、コンピューターへの攻撃にとどまらない。脆弱な立場にある人々と、そのケアに携わる人々への攻撃である。2020年6月から2021年9月に標的となった組織が、病院から精神保健施設、製薬会社、診断センターまで幅広く及んでいたことが、その実態をよく示している。
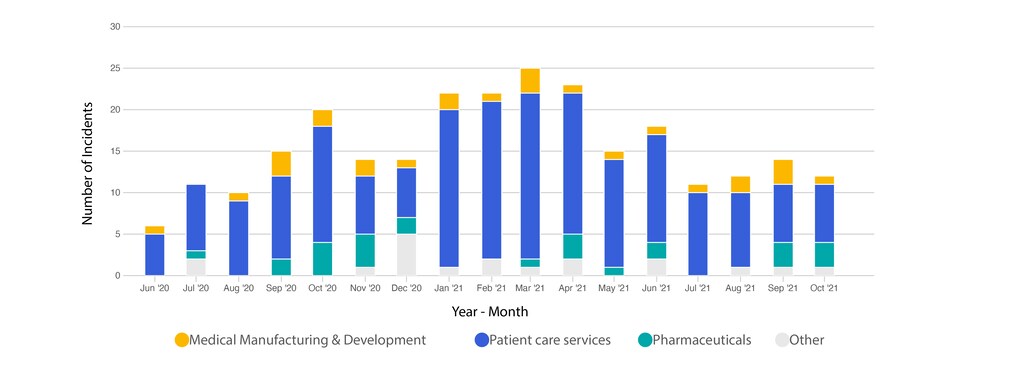
COVID-19パンデミックの開始以降、医療分野はサイバー攻撃に苦しみ続けている。サイバーピース・インスティテュートでは、235件を超えるサイバー攻撃のデータを分析した(データ侵害を除く)。対象は33か国の医療分野である。これはこうした攻撃の全体規模のごく一部にすぎないが、悪化傾向が強まっていることと、救命医療へのアクセスに及ぼす影響を示す重要な指標となる。
社会保障番号、患者の診療記録、財務データ、HIV検査結果、医療寄付者の個人情報など、あらゆる種類の記録が1,000万件以上盗まれている。この分野への攻撃では、平均して15万5,000件の記録が侵害される。件数は大幅に増えることもあり、300万件を超える記録の侵害が報告された事例もある。
医療分野の危機的な実態
ランサムウェア 攻撃は、攻撃者がITシステムをロックし、解除の対価を要求するもので、この分野では人々に直接的な影響を及ぼす。患者ケアのサービスはとりわけ脆弱だ。テクノロジーへの依存度が高く、日々の業務がきわめて重要であるため、ランサムウェア攻撃は人命を危険にさらす。サイバー攻撃によって地域の救急部門が混乱し、救急車が別の場所へ迂回させられる状況を想像してほしい。これは仮定の話ではない。調査では、ランサムウェア攻撃の15%で患者が別の施設へ移送され、20%で予約が取り消され、一部のサービスは約4か月にわたって中断していた。
2021年上半期、この分野ではランサムウェア攻撃が週4件のペースで発生した。多くの地域で公表報告や入手可能なデータが著しく不足しているため、これは氷山の一角にすぎないと私たちは認識している。攻撃者はますます冷酷になり、データをコピーしたうえで、追加の支払いがなければオンラインで公開すると脅すことも多い。
医療記録は、サイバー犯罪者にとってリスクが低く、見返りの大きい標的だ。各記録は闇市場で高値がつく一方、犯人が捕まる可能性は低い。犯罪集団は多くの法域にまたがって活動し、手口を定期的に更新している。それでも攻撃者が処罰を受けずに行動している状況が続いている。
医療を受ける権利を守る
私たちは、より良い対応を実現できるし、そうすべきだ。まず取り組むべきは、サイバーセキュリティそのものだ。医療分野のサイバーセキュリティでは、人材が全般的に不足している。より多くの人材を育成し、現場に配置する必要がある。
ソフトウェアやセキュリティツールは、設計段階から安全性を確保しなければならない。つまり、製品の開発当初からセキュリティを中心に据えるということだ。セキュリティ機能が最終段階で追加されることがあまりに多く、その結果、根本的な弱点や抜け穴を覆い隠すだけになっている。
医療機関もさらなる取り組みが必要だ。特に、インフラの安全確保、脆弱性へのパッチ適用、システムの更新に向けてサイバーセキュリティへの投資を増やすとともに、必要な水準のセキュリティ意識向上と職員研修を構築し、維持すべきである。また、医療機関は適切な注意義務を果たし、インシデント対応の標準ルールを順守する必要がある。
しかし、こうした課題は個々の組織だけで解決するには大きすぎる。各国政府は医療分野を守るため、先を見越した措置を講じなければならない。域外事案にも対応できるよう、各国の法執行機関と司法機関の能力を高め、攻撃者に責任を負わせる必要がある。そのためには、攻撃者の捜査や訴追を含め、政府の政治的意思と国際協力が求められる。
私たちの分析で特に懸念されるのは、報告件数の少なさや攻撃記録の不足により、ランサムウェア事案などのサイバー攻撃に関する情報が不十分なことだ。そのため、医療分野へのサイバー攻撃の規模を世界全体で把握することはできない。攻撃の全体像を部分的に描くためだけでも、ランサムウェア運営者、つまり犯罪者がオンラインで公開または漏えいさせたデータにアクセスし、集約する必要があった。
サイバーインシデントやこの分野への脅威に関する情報の主な提供元が犯罪者である状況は、容認できない。悪意ある攻撃者が公開したデータに頼る状況から脱し、医療分野でのサイバー攻撃について、より確実な報告と透明性の向上を促したい。脅威への理解を深め、適切な対応によって脅威を軽減する能力を高めるためである。
私たちが攻撃を記録した国の69%では、医療が重要インフラに分類されていることが分析で明らかになった。医療は世界全体で重要インフラとして認識されなければならない。重要インフラに指定されれば、公衆衛生と安全に不可欠な機能を強化し、維持するための国の政策や計画に、この分野が位置づけられる。
各国政府は、攻撃者を取り締まるため、既存の法律や行動規範を執行しなければならない。国境を越えて活動する犯罪者に対処できるよう、各国は協力し、法律を実際に運用すべきだ。どの攻撃者が攻撃を実行したのか、または実行を可能にしたのかを特定するため、サイバー攻撃の技術的な帰属特定にも、さらに取り組む必要がある。
健康は基本的人権である。医療の保護を主導する責任は各国政府にある。人々には信頼でき安全な医療へのアクセスが必要であり、プライバシーや安全、セキュリティを心配せずに医療を受けられるべきだ。
サイバーセキュリティに関して、世界経済フォーラムはどのような取り組みを行っているのか
サイバーセキュリティセンターは、リーダーたちが集まり、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供している。相互接続が進むデジタル世界で、理解と信頼を築くことに重点を置いている。
分野を越えた協力と知見の共有を可能にすることで、同センターはパートナーのサイバー耐性強化を支援し、共同での対応が必要な課題への取り組みを後押しする。
現状は容認できないという認識が世界に広がり、医療分野へのサイバー攻撃を防ぎ、その被害者を守り、攻撃者に責任を負わせるために、私たち全員がさらに行動できることを願っている。




