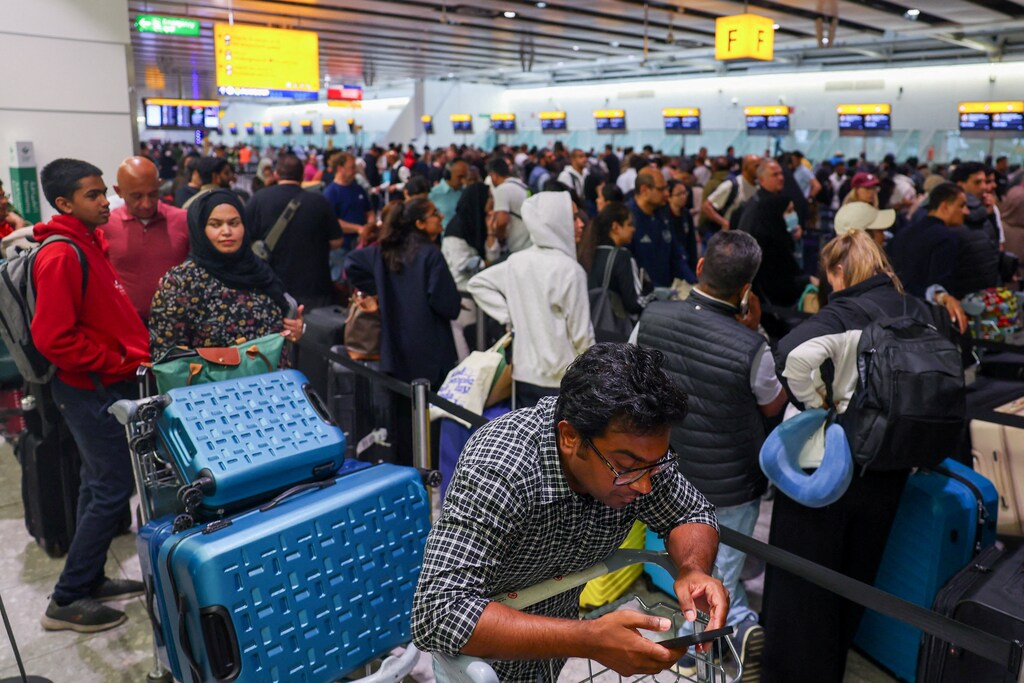
単一の航空会社向けテクノロジー提供事業者を標的としたサイバー攻撃により、先週、欧州の主要空港で連鎖的な混乱が発生しました。
広範囲に及ぶシステム障害により、チェックインは手作業に戻らざるを得ず、大幅な遅延が発生するとともに、高度にデジタル化されたプロセスの脆弱性が露呈しました。
このインシデントは、あらゆる重要インフラにおいて、より強固で協調的なサイバーレジリエンスを構築する必要性を示す緊急の警鐘です。
9月19日(金)、ロンドン・ヒースロー空港、ベルリン・ブランデンブルク空港、ブリュッセル空港などが、サイバー攻撃を受けた後、欧州各地の旅行者は週末にかけて混乱に見舞われ、フライトの遅延や欠航が発生しました。
この攻撃は、航空業界向けITプロバイダーのコリンズ・エアロスペースを標的としたランサムウェア攻撃とみられ、広く利用されている同社のチェックイン技術を狙ったものでした。障害により複数の空港が手作業のシステムに戻らざるを得ず、数千人の乗客が足止めされ、行列や滞留が生じました。旅行はおおむね通常の状態に戻りましたが、このインシデントは重要インフラにサイバーレジリエンスを組み込む重要性を浮き彫りにしています。
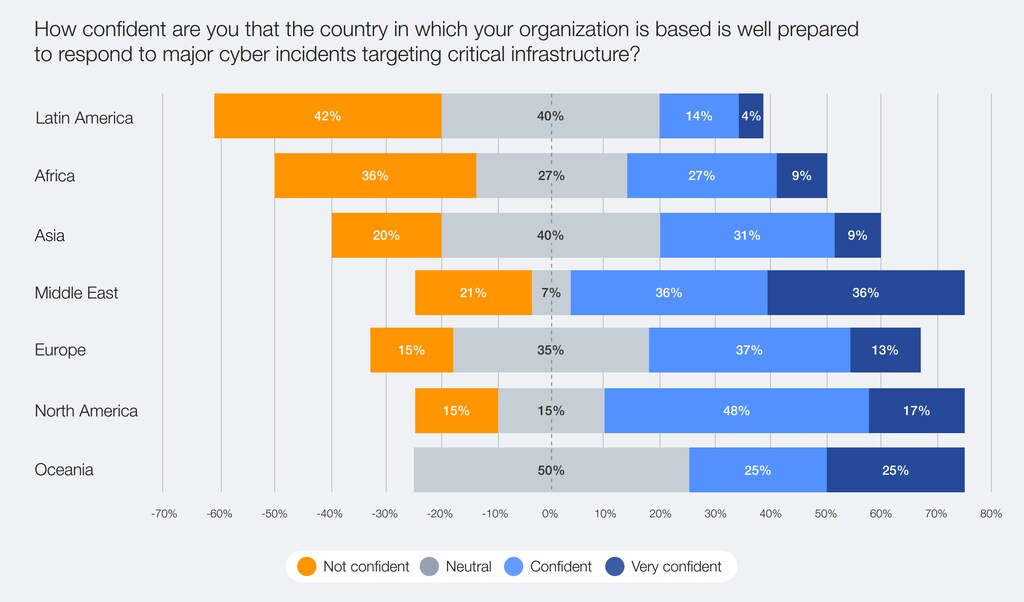
特に空港は、その複雑さと高度にデジタル化されたプロセスゆえに、大きなサイバーリスクを抱えています。国の重要インフラの一部である空港を守る取り組みでは、いかなるシステムも完全に安全ではないという現実を踏まえなければなりません。この点は、世界経済フォーラムの報告書「サイバーレジリエンス・コンパスでも認識されています。つまり、攻撃の防止だけに注力することはできません。攻撃が起きた際にその影響を最小限に抑え、重要なサービスを維持できるよう、レジリエンスを構築することも同じく不可欠です。この二つの側面からの取り組みは、乗客の安全を守り、社会の信頼を維持し、長期的な成長を可能にするうえで重要です。
重要インフラ特有の課題
悪意ある攻撃者にとって、空港のような重要インフラは、攻撃対象となる領域が広く、多様です。相互につながるITや運用技術、さらにモノのインターネット(IoT)など、複数の情報源があり、乗客の処理から航空管制、手荷物の取扱いまであらゆる機能を制御しています。
専門分野に特化しながらも重要な多数の事業者が足並みをそろえて機能する必要があり、その結果、非常に脆弱なシステムが生まれる可能性があります。サプライヤーの状況を十分に把握できないことも多く、各社の能力にばらつきがあれば、エコシステム全体のレジリエンスに課題が生じます。
今回の攻撃が示すように、共有システムにおける単一障害点は、空港の物理的な運用を何日にもわたって妨げる可能性があります。世界経済フォーラムの「2025年グローバル・サイバーセキュリティ・アウトルック」によると、大企業の54%が、こうしたサプライチェーンの課題を、サイバーレジリエンスの実現における最大の障壁の一つと考えています。
「欧州各地の空港でチェックインおよび搭乗システムに発生した最近のサイバー攻撃は、サイバーレジリエンスが航空エコシステム全体の共同責任であることを改めて強く示しています。航空会社、サービスプロバイダー、テクノロジーパートナー、規制当局がその対象です。社会の信頼を守り、業務の継続性を確保するには、あらゆるレベルで連携と備えを強化することが不可欠です」と、世界経済フォーラムのサイバーセキュリティ・センター長、アクシャイ・ジョシは述べています。
こうした相互接続と第三者への依存により、サイバーインシデントは複数のシステムに連鎖し、多数の関係者に影響を及ぼして、最初の攻撃の影響を増幅させる可能性があります。サイバーレジリエンスを高めるには、優先すべき資産と機能を事前に特定し、それに応じて資源を配分することが重要です。
レジリエンスの強化
脅威アクターは、巧妙かつ豊富な資源を投じて、重要インフラを標的とするようになっています。脅威は絶えず、多様化しています。例えばポーランドは、自国の重要インフラが1日に20~50件のサイバー攻撃を受けていると報告しています。さらに、脅威は純粋なデジタル攻撃にとどまらず、その性質が変化しています。デンマークなどで最近確認されたハイブリッド型の脅威では、重要なエネルギー施設の近くで無許可のドローンが活動しており、物理的な侵入とサイバーリスクが結び付いています。2017年にマースクに影響を及ぼしたNotPetya攻撃は、こうした事象がいかに急速かつ深刻に業務を妨げるかを示しています。海運・物流大手の同社は、3億ドルの収益を失い、76の港とターミナルに影響が及びました。
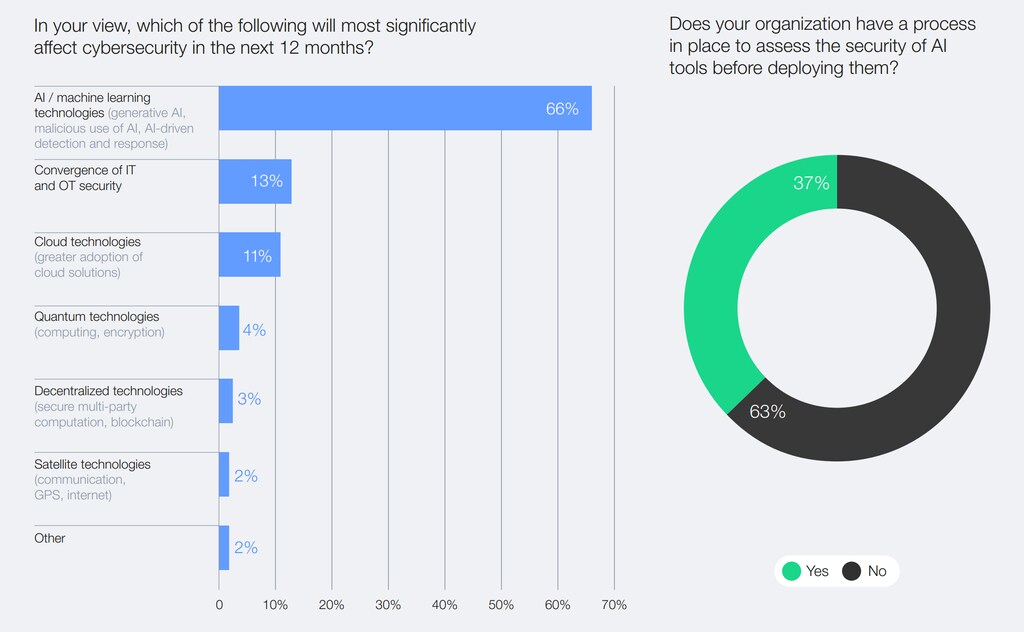
これに加え、特に航空をはじめとする輸送システムでは、テクノロジーや自動化の導入が急速に進んでおり、脆弱性が高まり、新たなリスクが生じています。
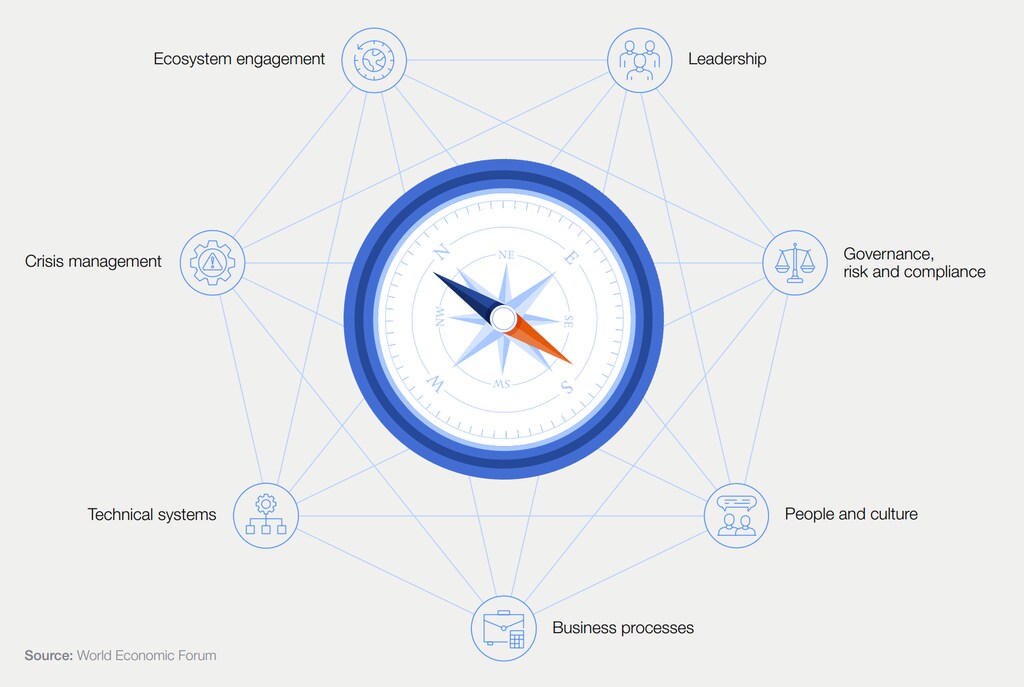
空港は時間に制約のある乗客や貨物を扱うため、短時間の遅延や混乱であっても、実質的、運用上、経済的、評判上の影響をもたらします。安全上の事故や大きな経済的打撃を避けるため、レジリエンス構築に向けて、航空システムの全工程に組み込むべき三つの重要な原則があります。
1. システム全体に関わる障害点をより深く理解する
すべての関係者は、ニッチな事業者がより広範なインフラにおいて果たす役割も含め、データの流れと依存関係を可視化する必要があります。現実に即したシナリオで弱点を検証し、最近の攻撃時に使われた手作業のチェックインシステムなど、手動の代替手段も厳格なストレステストを実施する必要があります。
2. 経営幹部の認識を高め、セキュリティへの要求を強化する
最高レベルの経営陣は、サプライチェーン全体において、第三者サプライヤーがもたらすリスクを認識しなければなりません。透明性を優先し、継続的な管理状況の監視を実施することは、関係者の利益を守るために不可欠な二つの要件です。
組織は、パートナーがサービスの安全性を保証する言葉をそのまま信じるべきではありません。システム、ソフトウェア、サービスのセキュリティと信頼性が評価されたことを示す証拠を求める必要があります。例えば、ソフトウェアに含まれるすべての構成要素を詳述した「ソフトウェア部品表(SBOM)」や、システムへの侵入を模擬したテストで特定された脆弱性やセキュリティ上の問題を記載する侵入テストの概要を共有する方法があります。
世界経済フォーラムは、世界的なサイバーセキュリティ課題にどう取り組んでいるのでしょうか?
サイバーセキュリティ・センターは、リーダーたちが集まり、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供しています。相互接続がますます進むデジタル世界において、理解と信頼の構築に取り組んでいます。
分野横断的な協力と知見の共有を促進することで、同センターはパートナーによるサイバーレジリエンスの強化を支援し、共同での対応が必要な課題に取り組んでいます。
3. サイバー格差を埋める協調的なエコシステムを構築する
大手航空会社、空港、メーカーは連携し、セキュリティに共同投資する必要があります。これには、共有された知識と専門性に基づく重要ベンダーの基準策定、対応手順書、共同インシデント演習、セキュア・バイ・デザイン要件の導入を含めるべきです。
このように協力することで、組織は障害の連鎖リスクを低減し、個々の要素の総和を上回る強さを持つ防御エコシステムを構築できます。

地政学的不確実性の高まり、サプライチェーン間のサイバーセキュリティの格差、急速に変化する技術環境を背景に、サイバーレジリエンスの構築と維持はますます困難になっています。こうした課題に対処するため、世界経済フォーラムのサイバーセキュリティ・センターは、「産業分野におけるサイバーレジリエンス」イニシアチブを通じて、将来を見据えた解決策を開発し、さまざまな産業の企業のサイバー防御を強化する効果的な取り組みを推進しています。




