金融テクノロジー(フィンテック)事業者は、グレート・リセットの下で金融サービスの構造的な強化を進める上で重要な存在です。
サイバーセキュリティは、消費者や企業がフィンテックの恩恵を活用し、危機から立ち直るために不可欠です。
世界経済フォーラムのフィンテック・サイバーセキュリティ・コンソーシアムは、サイバーセキュリティ管理策に対する共通のアプローチに関する提言を公表しました。
新型コロナウイルス感染症(COVID-19)のパンデミックは、金融システムにおける世界の中心的な拠点への依存を減らす必要性を浮き彫りにしています。それは、ハブからハブへの貿易だけでなく、周縁から周縁への貿易を支え、あらゆる場所での価値創造を促進するためです。
そして、金融システムのこの構造的な強化の鍵を握るのが、金融テクノロジー(フィンテック)事業者です。
フィンテックのイノベーションは、銀行口座を持たない人々や十分な金融サービスを受けられない人々をデジタル経済につなぎ、小規模事業の成長に貢献し、消費者に新しく刺激的な方法で力を与えるなど、大きな経済的・社会的恩恵をもたらします。
Sunil Seshadri、最高情報セキュリティ責任者、Visa
信頼と安全性は不可欠です。
COVID-19危機からの経済の回復を支援するため、市民と小規模事業者には金融サービスにアクセスするための革新的な方法が必要です。また、経済回復に必要なスピードで新しいフィンテック・サービスを採用するためには、市民が、そうした技術が安全であり、自らの資産が保護されていると信頼できなければなりません。
したがって、消費者や企業がフィンテックの恩恵を活用できるようにするには、サイバーセキュリティが不可欠です。
デジタル環境が拡大するにつれ、そして私たちのその依存度とともに、サイバーセキュリティに対する私たちの期待は、継続的に検討され、洗練されていく必要があります。サイバーセキュリティは決して後回しにされてはなりません。
Adam Sommer、産業標準担当副社長、Mastercard
課題:断片化
サイバーセキュリティは、フィンテックだけの問題ではありません。金融サービスにおけるフィンテック革命は、サイバーセキュリティの成熟度がさまざまな組織を結び付けています。サイバー犯罪者や詐欺師がもたらす脅威は、金融システム全体に共有されるリスクを生み出すため、協調して管理されなければなりません。
フィンテックが自らをサイバーセキュアにするための方法は数多くあります。しかし、フィンテックが資産を保護し、確立された企業との信頼できる商業パートナーシップを構築し、事業を展開する各管轄区域の関連規制への適合を確保するために、どの管理フレームワークが最も適しているかは必ずしも明確ではありません。
確立された金融サービス事業者には、フィンテックやその他の第三者のセキュリティを検証するための、さまざまなフレームワーク、基準、業界主導の取り組みがあります。しかし、技術変化のペースと規制の増加に後押しされた業界の取り組みの数が、今や「雑音」を生み出しています。その結果、フィンテックは、商業パートナーシップを促進しつつセキュリティを確保できる形で、自社の資源を振り向けることが難しくなっています。
フィンテックに課される要件は混乱を招き、コストを増大させ、「不明瞭さによるセキュリティ」を助長するおそれがあります。これは、資源の乏しい企業が、攻撃者の標的になるには小さすぎると賭けて運任せの状態に身を置き、将来的に問題を抱え込む状況を指します。
解決策:協働
業界には、相互に理解され広く受け入れられた基礎的なサイバーセキュリティ管理策の水準が必要です。基礎的なセキュリティレベルの明確化は、サプライチェーン全体にわたる事業および顧客資産の効果的な保護を支えます。これにより、フィンテックが市場に参入し商業パートナーシップを構築するスピードが加速し、ひいては資源の乏しい企業における適切なサイバー衛生とサイバーセキュリティの技術を後押しし、システム全体のサイバーレジリエンスを向上させることができます。
世界経済フォーラムのフィンテック・サイバーセキュリティ・コンソーシアムは本日、サイバーセキュリティ管理策に対する共通のアプローチに関する提言を公表しました。これにより、民間セクターと公的機関は、「Center for Internet Security Critical Security Controls」などの既存の管理および評価フレームワークを基盤として発展させる道筋が得られます。Center for Internet Security Critical Security Controls。
これらの提言の実施を支援するため、フォーラムはCyber Risk Instituteの管理委員会に参加しました。同委員会では、Financial Services Cybersecurity Profile(金融サービス・サイバーセキュリティ・プロファイル)の策定と拡大に関する意見を提供します。
世界経済フォーラムはサイバーセキュリティに関して何をしているのか
Centre for Cybersecurity(サイバーセキュリティ・センター)は、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。相互接続が進む デジタル世界において、理解と信頼の構築に注力しています。
セクターを横断する協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
どこから始めるか?
成熟度の低いフィンテックには、共通のサイバーセキュリティ・フレームワークと評価プロセスが必要です、サイバーセキュリティの成熟度レベルに応じて階層化され、企業が成長する過程でいつサイバーセキュリティ管理策を導入し強化すべきかについての指針を提供します。
この解決策は、管理策と評価の基準から始めるべきですが、組織の発展とサイバーセキュリティ・リスク管理要件の成熟に応じて、段階的に複雑な管理策も提供すべきです。
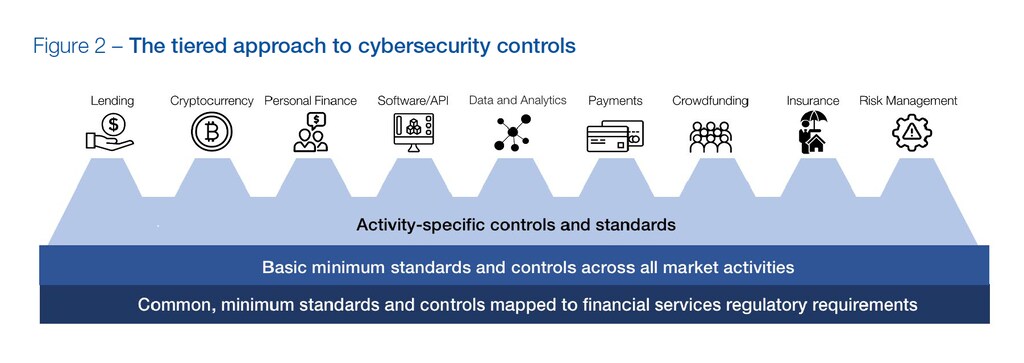
管理策は、技術、脅威、ビジネスモデルの変化に応じて定期的な見直しが必要です。管理策は細分化されており、保護対象となる資産ごとに特化しており、有効期間が限られる場合もあります。
これらの管理策は、専門知識と資金を迅速に投入できる金融サービス事業者が定義すべきであり、その際には他分野のサイバーセキュリティ専門家、政府機関、関連する市民社会組織との協議を行うことを推奨します。
フィンテックは、グレート・リセットの下で必要とされるイノベーションの原動力となる可能性を秘めています。世界経済フォーラムのフィンテック・サイバーセキュリティ・コンソーシアムの知見は、それらを実現するためのセキュリティ管理システムへの道筋における出発点となります。




