「原因を探すのではなく、解決策を探せ」とは、産業界の先駆者ヘンリー・フォードがよく口にした言葉である。今日のサイバーセキュリティについて言えば、原因の追及も解決策の検討も、長きにわたりIT部門に任されてきた。しかし、遍在する接続性とデジタル化が社会経済の進歩と繁栄を支える第四次産業革命において、この課題に責任をもって取り組むべきは、公共部門と民間部門の最高レベルのリーダーである。
サイバー攻撃が高度化し頻発するなか、より的確な投資と資源配分を行い、備えとレジリエンスを高めるには、戦略的な意思決定が求められる。これは、昨年11月に世界経済フォーラムの「サイバーセキュリティに関する年次総会」に参加した150名を超えるサイバーセキュリティのリーダーと実務家から得られた、10の主要メッセージと提言のうちの最初のものである。
まず第一歩として、取締役会およびCスイートの役員、ならびに高位の政策立案者は、自らの組織、自治体または国家がさらされているサイバーリスクをより深く理解する必要がある。これは、彼らが本格的な技術の専門家になることを意味するわけではない。技術的専門性は、ICT部門や情報セキュリティ部門、または委託されたサイバーセキュリティサービス事業者が担うものである。早急に改善すべきなのは、実務家と経営層の間におけるサイバーセキュリティの課題の伝達と翻訳である。企業や政府のリーダーが自らの組織の脆弱性と、どの重要資産がリスクにさらされているかを的確に把握していれば、投資と資源配分について適時に戦略的な判断を下し、組織のレジリエンスと防御策を強化することができる。最近、ムーディーズがEquifaxの格下げを行ったことは、サイバーセキュリティへの備えが格付けに織り込まれつつあり、成功のためには包括的なアプローチが必要であることを示している。
このようなアプローチでは、組織構造とガバナンスを見直し、部門間の壁を取り払い、より強固なサイバーセキュリティ体制を可能にすることが求められる場合がある。経済的損失にとどまらず、サイバー攻撃がもたらす法的、評判上の、さらには物理的な影響も甚大になり得る。リーダーは、リスク、コンプライアンス、法務、人事、広報など、組織内のさまざまな機能において、サイバーに関する知見をより一層高めることを義務づけなければならない。
サイバーセキュリティの危機が発生した際には、プロセスと手順が明確に定められた部門横断のタスクフォースや危機対応チームが極めて重要である。ノルウェーのアルミニウムおよび再生可能エネルギー企業であるノルスク・ハイドロがランサムウェア攻撃を受けた際(2019年3月)には、身代金の支払いを拒否し、攻撃を直ちに報告し、影響、対応、復旧について透明性を保つとともに、情報共有を通じて法執行機関と協力することを決定した。さらに、この事案は、同社の長年のCEOが退任した直後に発生したものであった。
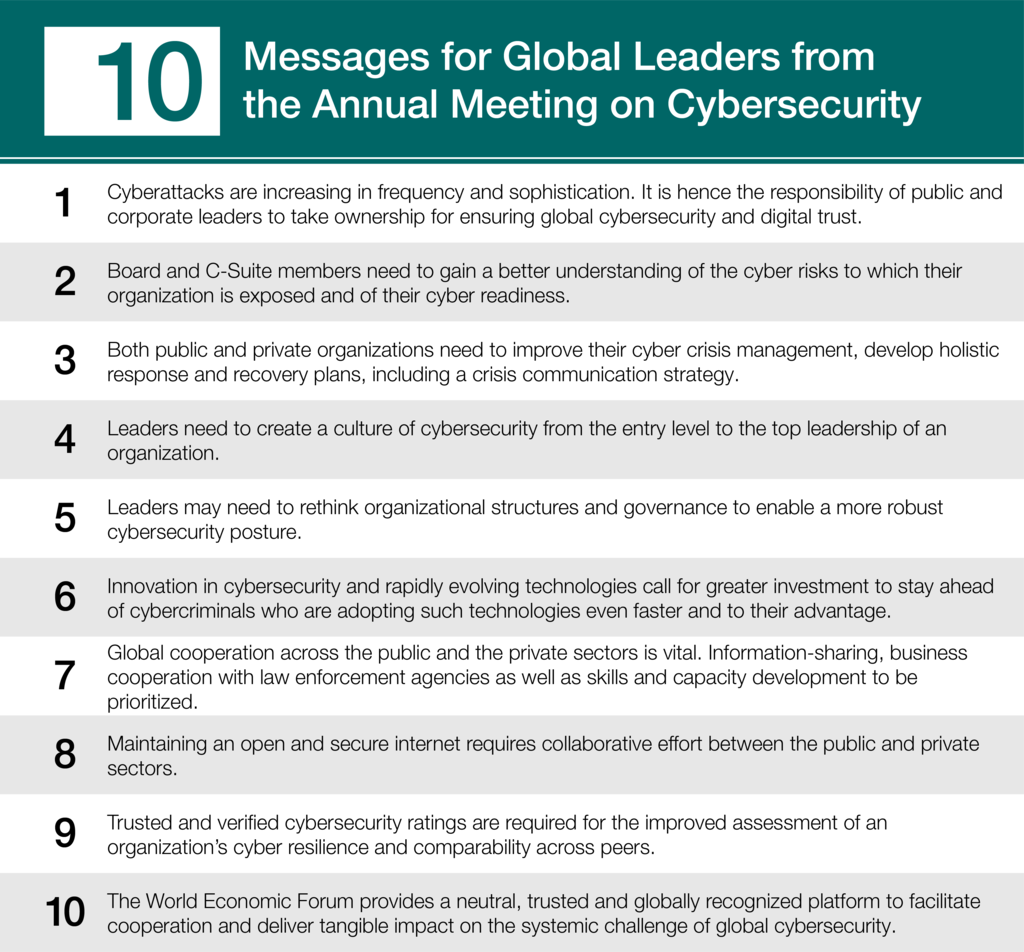
このような状況下でサイバー攻撃を適切に乗り切るには、悪影響を抑えるための強固な危機管理戦略を備えておくことが重要であることが示された。改めて言えば、これには、企業のリーダーシップが、自社のサイバーセキュリティリスクの実態と、対応および復旧計画の状況を把握し、監視することが求められる(これは公共機関や非政府組織にも同様に当てはまる)。また、このような備えには、定期的な訓練と実践的な演習も必要である。
さらに、サイバーセキュリティの文化は、経営の最上層から現場の末端に至るまで、組織全体に根付かせる必要がある。サイバーセキュリティにおける人的要素は過小評価してはならない。基本的なサイバーセキュリティの訓練と衛生管理は職員に定着させる必要がある一方で、リーダーは技術革新を活用し、主要な攻撃経路を抑止することができる。例えば、新たな認証方式によってパスワードを置き換えることが可能である。パスワードは、データ侵害の最も一般的な侵入口の一つである。
こうした技術の活用には投資が必要であるが、その投資は有益なものである。デジタルの未来を守る助けとなるからである。例えば、データをクラウドに移行することには、機密性、完全性、可用性に関するリスクが明らかに伴う。しかし、セキュリティ保守をクラウド事業者に委託することは、特にサイバーセキュリティ予算が限られた組織にとっては、実際には有益となり得る。事業者は脅威環境をより的確に把握し、最新のセキュリティ技術を導入できるほか、データセンター内の物理的なアクセス管理にも対応できる。
あるいは、人工知能(AI)について考えてみよう。脅威の検知、分析、そしてインシデント対応にAIを導入することで、より効果的かつ効率的なサイバーセキュリティが可能になる。同時に、サイバー犯罪者は新たな技術を、はるかに速く、かつ自らの利益のために採用している。AI、量子技術、アイデンティティ管理などの進展は、他の要素と並んで、悪意ある行為者に先んじるために、これまで以上の投資を求めている。いうまでもなく、強固なサイバーセキュリティ意識を備えた人材を育成するためにも、人材開発への資金が必要である。
世界経済フォーラムはサイバーセキュリティについて何をしているのか
サイバーセキュリティセンターは、リーダーが集い、変化し続けるサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互に接続されるデジタル世界における理解と信頼の構築に注力している。
分野横断的な協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組む支援を行っている。
評判、法務、さらには物理的な損害を防ぐことにとどまらず、このような投資や、包括的なサイバーセキュリティのアプローチと文化の発展には、どのようなインセンティブがあるのか。保険会社や投資家などの市場参加者は、意思決定やサービス提供において、組織のサイバーセキュリティ態勢に注目するようになっている。しかし、一貫性はまだ欠けている。そのため、同業他社との評価および比較可能性を高めるために、信頼でき検証されたサイバーセキュリティ格付けが求められている。これは組織のレジリエンスを評価する助けになるだけでなく、消費者、市民、投資家の判断をますます導くことができるはずである。デジタル信頼は第四次産業革命において重要な通貨として発展し、サイバーセキュリティはすでに競争上の差別化要因となっている。同時に、そこに懸かる体系的なリスクと機会を考慮すると、デジタル信頼とサイバーセキュリティには、競争前の段階での協働と、すべてのステークホルダーによる協調的な行動が必要である。
公共部門と民間部門の双方にわたるグローバルな協力は不可欠である。対話を促進し、地政学的な経済の断層線を越える効果的な協働の新たなモデルを加速させることから、「設計および初期設定によるセキュリティ」を新たな技術とデジタルネットワークの開発において推進すること、さらには、特に新興国における専門スキルや適切な能力の世界的な不足に対処するため、知識移転とベストプラクティスの導入を加速させることに至るまで、その範囲は広い。
同様に、特にインターネットの分断を防ぐためには、開かれた安全なインターネットを維持することが、公共部門と民間部門の協働によって行われなければならない。インターネットサービスプロバイダー原則は、今年の世界経済フォーラム年次総会で発表されたものであり、サイバー空間における安全と信頼を強化するための大きな一歩である。これは、世界経済フォーラムのサイバーセキュリティとデジタル信頼の未来を形づくるためのプラットフォームが、グローバルなサイバーセキュリティにおいて協力を促進し、具体的な成果をもたらすために、中立的かつ信頼され、世界的に認められたプラットフォームを提供できる一例にすぎない。
もしヘンリー・フォードが、自社のコンベアベルトがハッキングによって停止させられ得ること、サプライチェーンは最も弱い環のレベルの強さしかないこと、そして同社のデータと知的財産がサイバー犯罪者によって容易に盗まれ得ることを知っていたなら、彼は解決策を探し始めていたであろう。今日の民間部門および公共部門のリーダーにとって、特にステークホルダー資本主義という概念に意味を持たせようとする中では、サイバー課題に完全な責任を持って取り組み、共に解決策を見いだすことが責務である。




