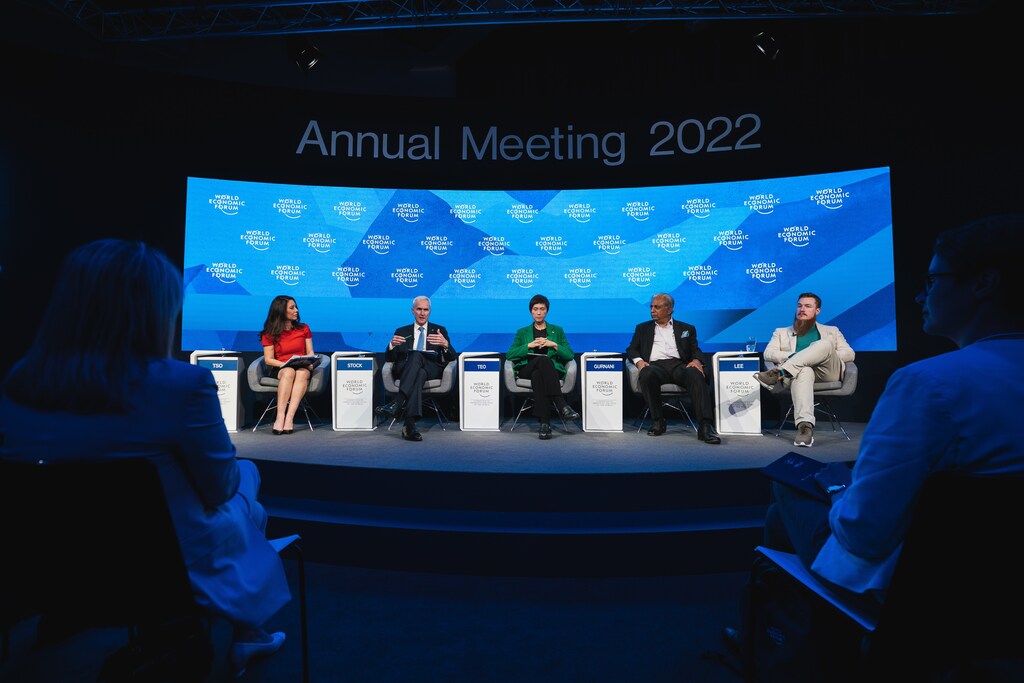
企業はサイバー攻撃からどのように身を守れるでしょうか。専門家パネルがダボス2022で見解を示します。
グローバル・サイバーセキュリティ・アウトルック2022を読むこちら。
世界経済フォーラムの「グローバル・サイバーセキュリティ・アウトルック」レポートによると、2021年に世界のサイバー攻撃は125%増加し、2022年も増加傾向が続いていることを示す証拠があります。急速に変化するこの状況において、リーダーがサイバーリスクに戦略的に取り組むことは不可欠です。
リーダーは将来のサイバーショックに備えるため、何を強化できるでしょうか。より安全でレジリエントなデジタル・エコシステムを築くために、個人と集団が取るべき行動は何でしょうか。
今回のアジェンダ・ダイアログでは、ダボスで開催された世界経済フォーラム年次総会2022のパネル討論の全編音声をお届けします
モデレーター:
カレン・ツォー、共同アンカー兼ジャーナリスト、CNBCインターナショナル(欧州)
パネリスト:
ユルゲン・ストック、事務総長、国際刑事警察機構(インターポール)
ジョセフィン・テオ、通信・情報大臣、シンガポール通信・情報省(MCI)
チャンダー・プラカシュ・ガーニ、マネージングディレクター兼最高経営責任者、テック・マヒンドラ・リミテッド
ロバート・M・リー、最高経営責任者兼共同創業者、ドラゴス
討論をご覧くださいこちら、
グローバル・サイバーセキュリティ・アウトルック―書き起こし
カレン・ツォー:皆さん、こんにちは。CNBCのアンカー、カレン・ツォーです。本日はこの重要なセッションにご参加いただき、誠にありがとうございます。サイバーセキュリティに焦点を当てるこの場に、WEFの関係者の皆様をお迎えできてうれしく思います。
ご存じのとおり、サイバー攻撃は新しいものではありません。しかし、デジタル環境と地政学的状況の変化、パンデミック中の大規模なリモートワークへの移行、クラウドへのデータ移行の増加、電子商取引やオンライン金融取引の拡大、接続デバイスの増加、そしてウクライナでの戦争に伴う地政学的脅威の高まりを考えると、脅威のレベルは上昇しています。
このセッションでは、今後45分にわたり、リーダーが将来のサイバー攻撃にどう備えられるかを話し合います。事務連絡ですが、この討論に参加される際は、#WEF22をご利用ください。また、20分ほど後に議論を開放しますので、質問をご用意ください。
本日のパネリストをご紹介します。フランスのインターポール事務総長、ユルゲン・ストック氏。シンガポール通信・情報大臣、ジョセフィン・テオ氏。テック・マヒンドラのマネージングディレクター兼CEO、チャンダー・プラカシュ・ガーニ氏。そして、米国ドラゴスのCEO兼創業者、ロバート・リー氏です。
では、まずユルゲンさんから伺います。世界経済フォーラムの「グローバル・セキュリティ・アウトルック」レポートによると、過去1年間にサイバー攻撃は最大125%増加しました。国家支援型攻撃の脅威も考慮に入れると、サイバーセキュリティのリスクをどのように評価しますか。
ユルゲン・ストック:どうもありがとうございます。警戒を解いてよい理由はないと思います。統計には問題があります。というのも、依然として多くの企業、多くの被害者が、事件を警察や各国機関に届け出ていないからです。法執行機関に報告される事案はおよそ5~10%にすぎず、私たちは、すべての情報がそこから得られるとは限らないという課題に直面しています。
脅威が高まっていることに疑いの余地はありません。犯罪グループは活動を続け、より高度な手口を使うようになっています。組織のあり方も、互いを知る者同士、同じ家族や地域の者で構成される従来型マフィアとは大きく異なります。今では、インターネット上のイエローページのように専門分野を提示し、特定の攻撃のために連携し、攻撃後には入れ替わります。そのため、法執行機関の重要性は一層高まっています。
犯罪はより高度化し、世界規模で行われる性質があるため、対処も難しくなっています。一方で、法執行機関の活動範囲は今も主に各国の管轄区域内です。他方、最大のリスクは、技術的なITセキュリティの問題だけではないと思います。犯罪者がシステムを攻撃し、データを人質に取る隙を与えるのは、人為的なミスです。被害者はまず攻撃を受け、次にデータを奪われるという二重の被害を受けます。
世界のつながりが強まるなか、世界経済フォーラムでも何度も議論してきましたが、課題は、必要な各所をどう結び、リアルタイムで情報を共有し、次に必ず起きる攻撃に備えるかです。それがいつ起きるかは時間の問題にすぎません。これが主な課題です。
カレン・ツォー:手短に続けて伺います。国家支援型サイバー攻撃と犯罪の闇社会には、どのようなつながりがありますか。
ユルゲン・ストック:まず、インターポールは犯罪行為に焦点を当てています。おそらく全体の80%ほどを占める、犯罪者が関与する攻撃では、彼らは依然として金銭やデータを狙っています。ここでのリスクは、従来の犯罪分野にも見られるものです。たとえば、今日軍が使う兵器が数年後にダークネットに現れ、犯罪者によるさらに高度な攻撃に使われるかもしれません。物理世界で大きな懸念なのは、戦場で使われた兵器が翌日には組織犯罪グループに使われることです。同じことがデジタル兵器にも当てはまります。今日、軍が使用・開発している兵器が、明日には犯罪者の手に渡る可能性があります。
カレン・ツォー:かなり重大な警告ですね。大臣、次はあなたに伺います。シンガポールは昨年末、特に重要インフラを守るため、より積極的な姿勢を取るべくサイバーセキュリティ戦略を改定しました。ロシアへの制裁に参加したことなど、シンガポールが標的となる理由は数多くあります。都市国家シンガポールは国際金融とビジネスの拠点として成長し、たとえば香港からますます多くの企業を引きつけています。今後12か月、シンガポールが直面する脅威をどのように見ていますか。
ジョセフィン・テオ:まず、このパネルに参加できることを光栄に思います。法執行分野のベテランと、さまざまな企業に幅広いサイバーセキュリティおよびITサービスを提供する著名なビジネスリーダーの皆さんがいます。短期的には各国経済のより確かな回復を実現し、長期的にはすべての人がデジタル時代に成功できるよう備えたいと考える大臣として、私の見方を共有させてください。
サイバーリスクを個別に切り離して考えないのがよいでしょう。地政学的リスク、技術の二極化、ロシア・ウクライナ紛争(その結果、経済の混乱が生じています)、エネルギー安全保障の問題、そして昔ながらのサプライチェーンの混乱など、幅広いリスクと相互に結びついているからです。これらはどれも、サイバー空間に波及する可能性があります。
注視している重要な傾向の一つは、ユルゲンさんが話したとおり、サイバー犯罪者の手口が高度化し、国家支援型のAPT(高度持続的脅威)攻撃者に追いつきつつあることです。これは、重要情報インフラが脅威にさらされ得るため、国家安全保障上の問題にまでなっています。懸念の一つは、これが非常に速いペースで拡大していることです。ユルゲンさんが説明した地下のエコシステムは極めて収益性が高く、自ら資金を生み出します。自立して資金を賄い、大きな利益を上げる能力がシステム内にあれば、それが成長すると考えるべきです。緊急の対応と多くの国際協力が必要な分野であり、これを抑え込む必要があります
私が挙げたい第二のリスクは、サプライチェーンやあらゆる種類のソフトウェアの脆弱性が、際限なく悪用されていることです。第三者を経由して多くの企業に侵入します。サードパーティー製ソフトウェアを使わずに事業を営める企業はありません。かつて顧客とマネージドサービスプロバイダーの間には信頼関係がありましたが、その信頼が損なわれています。信頼がなければ、大きな恩恵をもたらすペースで事業のデジタル化を続けられるでしょうか。これは長年続く問題であり、すぐには解消しないと思います。
最後に、必ずしもサイバーリスクとは言えない関連リスクが二つあることをお伝えします。一つは、脅威にさらされる領域が急速に拡大し、それに対処する人材も能力も足りない危険が現実にあることです。二つ目は、私が「注意散漫」と呼ぶ問題です。ビジネスリーダーが対処すべき問題は非常に多く、サイバーセキュリティの優先順位を下げることになれば、長期的に大きな代償を払い、私たち自身が傷つくことになります。ここでいったん終わります。
カレン・ツォー:大臣、ありがとうございます。サプライチェーンを取り上げてくださってよかったです。ここ数日の報道の一つに、ネット接続された農業機器がハッキングされたというものがありました。現在の食料不足が各地でインフレを招いていることを考えれば、サイバー攻撃とこの分野が大きな問題となり得る理由が分かります。
ではチャンダーさん、企業界の反応について伺います。パンデミック中にデジタル化が大きく加速したことは周知のとおりです。サイバーセキュリティには評判上のリスクがあり、いくつもの攻撃を受けて財務上のリスクも目の当たりにしてきました。今後1年ほどの脅威をどう見ていますか。
チャンダー・プラカシュ・ガーニ:カレンさん、少し引いて考えてみましょう。まず、テクノロジーへの依存があります。電力、公益事業、通信、医療など、一部の業界では特に顕著です。パンデミック中にはオンライン教育もそうでした。また、名誉ある大臣も同意されると思いますが、電子政府サービスを含め、テクノロジーへの依存度は非常に高いため、慎重にならなければなりません。これほど依存しているのなら、それをインフラとして扱うべきです。インフラであるなら、維持に時間、資金、労力を割り当てる必要があります。
私の見るところ、多くの企業は、国を標的とする攻撃、ダークウェブ上の攻撃、個別の攻撃に注意を払う責任を担っています。しかし問題は、どれだけ頻繁に保守しているかです。私の実感では、同種の産業への攻撃があるたび、企業の取締役会は非常に活発になります。たとえば、コロニアル・パイプラインが攻撃されると、世界中の石油会社が一斉に動き出します。その事例で何が起きたのか、自分たちは安全なのかを知りたいからです。
同じことは監査の範囲にも言えます。多くの企業は、サーバーやネットワーク、社内のエンドユーザー端末を守れば十分だと思っています。しかし、実際のエコシステムははるかに広範です。私たちが関与したある銀行の監査は、非常に限定的で、銀行は対象を明確に絞りたがるため、サーバーネットワークと施設内が対象でした。私たちは「それでは不十分です」と伝えました。銀行が依頼した法律事務所を通じて、金曜日の夕方に一人の人間が(ユルゲンさんが指摘したとおり、主に人為的なミスが原因です)フィッシングメールを開き、システム全体を停止させたことを証明しなければなりませんでした。脆弱性は今やシステムの外にもあると認識し、慎重になる必要があります。倫理的ハッキングを行う際は、(1)もっと頻繁に実施し、(2)エコシステム全体を考慮する必要があります。
カレン・ツォー:大切な指摘ですね。外部からの連絡なら警戒すべき兆候がありますが、毎日一緒に働いている相手から届いたメールだと、リスクの性質が変わりますよね。
ロバートさん、あなたに伺います。この部屋には自分よりIT経験が豊富な人がいると感じている人が多いでしょうが、あなたは例外です。おそらく、この場のテクノロジーの専門家ですね。経歴も興味深く、2015年と2016年にウクライナの重要インフラが受けた攻撃を、最初期に調査した一人(あるいは最初の一人)です。今、現地では壊滅的な結果をもたらす実際の戦争が続いています。一見、世界全体を狙った攻撃のようでありながら、実際には特定地域に焦点を当てている事態との関連を説明してください。振り返ってどう捉え、今後のリスクをどう見ていますか。
ロバート・M・リー:多くのビジネスリーダー、経営幹部、取締役は、サイバーセキュリティについて話し合っています。先ほども話題に上がったように、認識は非常に高まっています。しかし、依然としてITに偏った見方が強いのです。私の専門性を例に挙げると、皆さんのITについてはほとんど知りませんが、運用技術や制御システム、電力システムや製造システムの仕組みについてはよく知っています。それでも多くの企業は、サイバーセキュリティを議論する際、ガスタービンシステムよりウェブサイトに多くの時間を費やします。
しかし、実際に収益を生み、国家安全保障や人々の安全、環境に影響するのは運用側、つまり制御システムです。これらが以前はつながっていませんでしたが、約15年前から一斉につながり始めました。今も切り離されていると思っている人がいますが、そうではありません。監査を省いても構いませんが、これらは接続されています。それらが接続されるのと同時に、デジタル経済は現在の方向へ進み、システムも大きく変化しています。特に、より持続可能で公平なエネルギーシステムに移行するなかで、私たちは非常に危うい状況にあります。
運用システムの標的化を知る敵対者がいます。彼らはサイバーセキュリティ担当者に加え、エンジニアも取り込んでいます。システムはかつてないほど接続され、たとえば数年前の電力システムの停止なら、実際の影響より不安の方が大きい場合もあり、規模の大きな障害は設計によって対応できたでしょう。産業界は安全で信頼性の高いインフラを常に構築してきました。しかし、たとえばグリーンエネルギーへの移行に伴い、現在の電力システムは、最も安いキロワット時の電力をリアルタイムで需要に応じて供給する仕組みになっています。以前は、一社が停止してもシステムに十分な予備電力があり、慣性という概念もありました。大型の回転機器は慣性によって事象の影響を緩和し、対応する時間を稼いでいました。
しかし今、風力や太陽光などのエネルギーに移行するなかで、電力源はすべてインバーターを介する直流ベースとなり、大型の回転機器はほとんどなくなりました。システムの慣性もありません。電力システムに影響が及べば、予備電力も対応する時間もありません。接続性は高まり、仕組みを理解する敵対者も増えています。望ましい状況ではありません。重要インフラのサイバーセキュリティを考える際、重要インフラの中核は運用技術システムだと、誰もが理解する必要があります。IT対策も当然必要です。しかし、特に国家安全保障を論じるなら、そこに重点を置かなければなりません。
最後に一つ付け加えると、政府は事業リスクと国家安全保障上のリスクの違いを十分に認識しなければなりません。事業リスクであれば、企業が自ら費用を負担して対策を講じるべきです。しかし、国家安全保障上のリスクであれば、連邦政府の支援、場合によっては資源の投入が必要です。そうすれば、担当機関が引き受け、実際に対処できます。
カレン・ツォー:その点を続けて伺います。この業界にはウクライナ侵攻前と後で何か変化があったのでしょうか。また、制裁に参加した国や企業、ロシアからの撤退を決め、現地で事業を行っていた企業は、以前よりリスクが高まっていますか。
ロバート・M・リー:間違いなく高まっています。制裁を発表した国、公の場で議論に加わった国、そのシステムとつながっている国が、より頻繁に標的となるのを確かに目にしています。重要インフラやサイバー攻撃を論じる際には、常に地政学的な要素が重なります。
もう一つ、ぜひ意識してほしいことがあります。経営幹部として次の取締役会や経営会議に臨む際、特に考えてほしい質問が二つあります。一つ目は、よく分からない指標や統計、サイバーのヒートマップを受け取ったとき、私たちは皆、色が好きですが、それが全社のITを指すのか、それとも企業全体を指すのかを尋ねることです。多くの場合、最も大切にすべき事業領域への取り組みは、はるかに少ないのです。
二つ目は、シナリオについて考えることです(ウクライナの話に戻ります)。特に技術分野では、技術的な対策ばかりが話題になります。パッチ適用、脆弱性管理、ウイルス対策、ファイアウォールなどです。次世代AIやブロックチェーンなどが問題なのではありません。通常の問題は、すでに投資した対策を展開することにあります。
技術的な対策だけに注目しないでください。他の分野では、事業をそのようには扱いません。代わりにシナリオに注目してください。世界のどの電力会社でも、ウクライナで2015年・2016年に起きたような事態を防ぎ、検知し、対応できるべきでしょうか。もちろんです。実際に起きたのですから、できるべきです。中国、イラン、ロシア、米国などの大国が結託して攻撃してきたらどうなるかを理論化すべきでしょうか。いいえ、それは起きていません。仮定の話に集中しないでください。しかし、自分の業界で実際に起きたことについては、そのシナリオに備える責任があります。個々の技術対策の話ではありません。
カレン・ツォー:大臣、手短にお答えいただけますか。ボブ(ロバート)さんは、企業が国家安全保障上の脅威に直面する場合、国による資金提供の役割があると述べました。どうお考えですか。国家安全保障上の脅威が高まっている企業に、シンガポールは介入して資金を提供しますか。
ジョセフィン・テオ:まず国家として、自らのサービス提供状況を見直し、十分に高い基準を設ける必要があります。重要情報インフラのかなりの部分は、実際に国が運営しています。たとえば、電力網は大部分が民営化されていますが、発電会社にサイバーセキュリティ対策を義務付けることは、基準を満たす方法の一つです。また、リスクがどこにあるかを把握するなど、ほかにも支援の方法があります。ここで政府は積極的な役割を果たせると思います。
ロバートさんの話に加えると、シナリオを考える際には、まだ侵害を受けていないと思わないことが大切です。実際、シンガポールでは、サイバー攻撃は「起きるかどうか」ではなく「いつ起きるか」の問題だと考えています。ですから、予防策から攻撃後に復旧できる体制へ移行しなければなりません。サイバーレジリエンスを構築し、全社的なリスク管理に組み込むことが非常に重要です。そして、こうした措置を求めるのは、組織の極めて高いレベルのリーダーでなければなりません。
カレン・ツォー:大臣、次の論点へうまくつないでいただきました。認識の隔たりについて話したいと思います。世界経済フォーラムは、企業のサイバーセキュリティへの備えに関する認識と、サイバー分野の責任者の認識に隔たりがあると指摘しました。企業の経営幹部の92%は、サイバーレジリエンスが全社的なリスク管理戦略に組み込まれていると答えていますが、サイバー担当幹部で同意するのは55%にすぎません。社内の専門家は、現時点で計画がまったく不十分だと考えています。この点について伺えますか。ユルゲンさんは、施設を封鎖し、犯罪者の侵入を防ぐ備えの水準を見てきました。この認識の隔たりをどう捉えますか。また、ビジネスリーダーはサイバーセキュリティ攻撃を防ぐ準備ができているでしょうか。
ユルゲン・ストック:私の経験と、多くの企業の幹部との対話から言うと、認識の水準は確実に高まり、大きく改善しています。しかし、それは企業におけるサイバーセキュリティリスクを包括的に理解していることを意味するとは限りません。先ほどお話にあったサプライチェーンや、つながりのある取引先も含めた理解が必要です。そして、その包括的な理解を必要な対策の実施につなげ、十分な頻度で実行しなければなりません。私たちに必要なのは、リアルタイムの情報交換です。状況は非常に流動的で、犯罪の手口は数時間単位で変わることもあれば、少なくとも数週間のうちに変化します。リアルタイムで情報を交換できる国内、地域、国際的なエコシステムの一員となることが必要です。
ですから私にとって、経営幹部の間に依然として隔たりがあることは驚きではありません。一般的な認識はありますが、手順における人的ミスを減らし、これが年に一度、健康診断のように行えば済むものではなく、継続的に取り組むべきことだと理解するために、チームや職員を含む具体的な対策への投資が必要です。私たちにはまだ明らかに多くの課題があり、対話を増やす必要があります。たとえば法執行機関との対話です。私たちは一方で何が起きているかを把握していますが、他方で民間部門が持つデータを必要としています。皆さんからの報告が必要です。報告がなければ、私たちは何も見えません。先ほど、未報告犯罪が非常に多いと申し上げましたが、これは私たちが共に埋めなければならない隔たりであり、法執行機関だけの問題ではありません。そのためには、縦割りや情報の島々の間に橋を架け、すでに存在する協力関係をより強固な形で制度化する必要があります。私たちにとって、世界経済フォーラムは世界規模で重要な役割を担っています。
カレン・ツォ:欧州では、何らかの報告を24時間以内に義務付ける方向に進んでいます。これは、しばしば問題がうやむやにされ、風評リスクを理由にサイバー侵害があったことを公表したがらない人々がいる、というご指摘に沿うものです。
ユルゲン・シュトック:あるいは、理由が何であれ。
カレン・ツォ:チャンダーさん、少し前に認識の隔たりに触れていましたね。今週、サイバーセキュリティの専門家と話したところ、20年間何も変わっていない、人々はいまだにリスクがあると考え、組織内の最も重要な情報ではなく、すべてを守ろうとしている、という話でした。業界の専門家が考える備えのあり方と現状との間に大きな隔たりがあるなか、企業は今後どのような戦略を取るべきか、お聞かせください。
チャンダー・プラカーシュ・グルナニ:20年間何も変わっていないとお考えだとは、驚きました。
カレン・ツォ:私がそう言ったのではありません。
チャンダー・プラカーシュ・グルナニ:ここへ歩いてくる途中、偶然IBMの会長に会いました。彼に「どこへ行くのですか」と尋ねられました(IBMの会長、アルヴィンド・クリシュナ氏です)。私は「フォーラムのサイバーセキュリティのセッションに行きます」と答えました。すると彼は、「それは今後10年間の脅威であり、その次の10年間も脅威であり続けるだろう」と言いました。
まず明らかなのは、私たちの大半がそれを脅威だと認識していることです。次に、ITシステム、ネットワーク、エンドユーザー、サプライチェーンを守る方法を100通り知っていても、攻撃者は一度成功すればよいということも、ほとんどの人が理解しています。したがって、技術は刷新する必要がありますし、プロセスについても、そうしたウイルスについて話し合う必要があります。医療分野全体についておっしゃったように、プロセスを常に最新の状態に保たなければならないことは、非常に明白です。
三つ目に、人々は守り方だけでなく、予測の仕方も知る必要があります。世界中で、さまざまな調査が示すように、サイバーセキュリティ分野では人材が不足していることを認識すべきです。2025年までに必要とされる270万人の、多様な技能を持つ人材を育成することに、私たちは十分な注意を払っていないと思います。人材、プロセス、技術に関わる、より大きな課題です。
ジョセフィン・テオ:キャサリン、チャンダーさんの話を受けて申し上げると、認識の隔たりが生まれるのは、一方のグループが既知の未知を見て「これで大丈夫だ」と考える一方、別のグループは未知の未知について考え、「いや、まだ十分ではない」と考えるからではないでしょうか。サイバーセキュリティでは、チャンダーさんが言うとおり、自分が何を知らないのかも分かりません。深刻な脆弱性があると考え、警戒を怠らず、互いに情報を交換し、問題への理解を深めようとしなければなりません。
ユルゲン・シュトック:多くの企業は、実際に攻撃を受けてデータがロックされてから、ようやく本腰を入れて取り組み始めると思います。そこから対応が始まるのです。「連絡先は誰だろう。データはどこにあるのか。誰が助けてくれるのか」と。これが私の経験です。「攻撃を受けた。どうすればいい」と電話をかけてくる多くの経営幹部と話してきましたが、答えは「遅すぎます。申し訳ありません」です。
カレン・ツォ:パネルの皆さんの熱意が伝わってきますが、会場からも質問がいくつか寄せられています。聴衆の皆さんとの対話に移るとお約束していました。質問のある方は立ち上がってください。マイクをお持ちします。まずこちらに質問があり、マイクも用意できています。差し支えなければ、どちらからお越しかもお知らせください。
ヴォルフガング・クラインヴェヒター[聴衆]:ヴォルフガング・クラインヴェヒターと申します。オーフス大学の名誉教授です。国連はサイバー犯罪に関する条約の交渉を開始しました。どのような結果を期待しますか。特にシュトック氏とテオ大臣にお尋ねします。
ユルゲン・シュトック:ヴォルフガングさん、良い質問をありがとうございます。これは世界的な問題であり、世界が直面するほかの多くの脅威と同様、世界規模の解決策が必要です。国家レベルや地域レベルだけで、あるいは個別に対処することはできません。それでは機能しません。世界的な連携が必要です。インターポールにとっての課題は、195の加盟国を結び付けることです。先ほども申し上げたように、捜査、訴追、そして実行犯を刑務所に入れることは、私たちのシステムを守るうえで重要だという点に、皆さんも同意されることを願っています。そのため、私たちはこの交渉に参加しています。国連の取り組みにおいて、世界の法執行機関の利益が代表されるようにしたいと考えています。これは重要なことだと考えています。
ジョセフィン・テオ:ユルゲンさんの発言に付け加えてもよろしいでしょうか。全面的に同意します。国際協力が大いに必要です。多くの国が直面する脅威と比べれば、シンガポールの脅威の規模は異なるものですが、だからこそシンガポールはこうした取り組みにすべて参加するよう努めています。ただ、条約のほかにも非常に重要な分野があります。それは能力構築です。条約を結んでも、最終的には各国のサイバーセキュリティシステムを運用する人々が、適切なタイミングで介入しなければなりません。
私たちは国際的な関係機関と協力し、プログラムや研修の機会をこの地域でも設けようとしてきました。たとえばASEANでは、共同でASEAN・シンガポール・サイバーセキュリティ卓越センターを設立しました。非常に好評です。米国、インターポール、英国をはじめ、多くの国々が参加し、知識を共有しようとしています。サイバーセキュリティはチームで取り組むものだと私たちは認識しています。一人ひとりの能力を高めるほど、チームは強くなります。これが私たちの取り組み方です。
カレン・ツォ:もちろん、きちんと試合をするにはチーム全員が必要です。ロバートさん、次に進む前にお聞きしてもよろしいでしょうか。セキュリティ攻撃が起きた際の復旧を担っておられますが、世界的な連携や何らかの国連決議があれば、状況は変わると思いますか。
ロバート・M・リー:とても良い考えだと思いますし、うまくいくことを願っています。ありがとうございます[笑い]。でも、実際に何かの役に立つとは思いません。各国間では、重要インフラへの攻撃に至るまで、さまざまな合意が常にありました。民間人を標的にすべきではないという点には、ほとんどの人が同意しています。それでも、政府が必要だと判断すれば、実行します。国際的な議論などは非常に重要ですし、意識を高めることも非常に重要です。しかし、条約などが問題を解決すると考える必要はないと思います。
ただ、うまくいっていることに目を向けたいと思います。シンガポールのサイバーセキュリティ庁、米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)、オーストラリア政府のACSCプログラムを見てください。こうした政府機関は、それぞれ独自に議論を主導してきました。ベンダーなどではなく、政府機関が国際協力を進め、取締役から現場の実務担当者まで、誰もが何をすべきか分かるようにしています。こうした取り組みは効果があります。効果のあることを繰り返し、規模を拡大してください。他の案も試したければ、それも構いません。ただ、並行して進めてください。どちらか一方だけにしないことです。
カレン・ツォ:さらに質問を受けましょう。前方にお一人いらっしゃいましたね。ありがとうございます。
ナタリア[聴衆]:こんにちは。ナタリアと申します。私はグローバル・シェイパーとして、キーウ・ハブのキュレーターを務めています。戦争が始まったとき、本部はウェブサイトからすべての情報を削除しました。ウクライナの各ハブの会合や、ウクライナのシェイパー全員に関する情報です。一方で、私たちはFacebook、Instagram、LinkedInのプロフィールを持っています。私たちの立場なら、どうすればよいでしょうか。自分たちに関する情報をすべて隠すべきでしょうか。ありがとうございます。
カレン・ツォ:チャンダーさん、この質問に答えていただけますか。
チャンダー・プラカーシュ・グルナニ:率直に言うと、情報源は非常に多く、あらゆる状況に適用できる方針を立てられるか分かりません。たとえば、マルウェアのリポジトリに関する中核的な能力について話したとき、CSOコミュニティやハッカーコミュニティの人々は、すべてのリポジトリにアクセスできるのが実情です。ツール企業はそこに一定の制御策を設けています。個人的には、取り締まりを試みることはできても、Facebookであれ他のソーシャルメディアであれ、情報は入手可能だと想定すべきだと考えています。戦略としては、利用可能なツールやマルウェア、セキュリティ対策を人々が知っているという前提に立つ必要があります。そのうえで、自分を守るためにどう暗号化するかを考えるのです。
ロバート・M・リー:この件について私なりの見方を述べると、特に紛争や銃撃戦のさなか、単なるスパイ活動にとどまらない状況では、個人の安全についてよく考えるべきです。そうした対策は非常に重要だと思います。情報がどこかで入手可能だという点には同意しますが、私たちは国家の行為者を「米国、ロシア、イラン」といった一つの大きな国家、つまり国単位で捉えがちです。しかし実際には、さまざまな機関やチームがあり、あなたを狙うのはロシア、中国、イラン、米国という国そのものではありません。5人から10人の人間で、チームの一部の、そのまた一部です。政府内のどこかが情報を持っていても、そのチームは持っていないかもしれません。個人の安全を考えるなら、特にそうした環境では、自分がさらされる情報を減らすことは非常に賢明だと思います。
カレン・ツォ:情報戦も起きています。たとえばウクライナで、紛争地域の一つにいたメイクアップアーティストのプロフィールが、ロシア側によって情報戦に利用された事例があったと思います。これも考慮すべき点です。では、さらに質問を受けましょう。関心をお持ちの方がほかにもいらっしゃるようです。
聴衆:サイバー戦争についてですが、多国間体制には、妨害行為に関する交戦規則がありません。ロバートさんのおっしゃる解決策が必要だという点は理解しますが、多国間の解決策も必要だと思います。サイバー戦争の交戦規則、たとえばサイバー戦争行為に関するジュネーブ諸条約のようなものについて、何か考えはありますか。私は国連事務総長の「効果的な多国間主義」に関するパネルに参加しており、今まさにこの問題を検討しています。ですから、皆さんにも意見を伺いたいと思いました。ありがとうございます。
ジョセフィン・テオ:多くの国が、誰もが受け入れられる行動規範を策定しようと懸命に取り組んでいると思います。たとえば国連にはオープンエンド作業部会があり、多くの国が複数年にわたる協議に参加してきました。しかし、ロバートさんも示唆したように、簡単な話し合いではありません。利害は非常に多様ですが、前進はしていると思います。現在のオープンエンド作業部会の議長はシンガポールです。少なくとも前回、スイスが議長を務めた際には、全員が提供できるようにすべき基本的な条項について、合意できる文書ができました。この対話をさらに深め、互いにどう行動するかについて、より確かな理解を築けるでしょうか。答えは「はい」です。近いうちに実現できるでしょうか。実現には大変な努力が必要だと思います。
カレン・ツォ:ユルゲンさん、この点についてお聞かせください。国境を越えて活動することに慣れていらっしゃいますね。世界的な協力が崩れている状況もあります。中国はその好例で、貿易戦争が起き、中国と西側諸国の間で共有される情報の水準にも懸念があります。世界的な協力について話し合うなかで、こうした問題をどう乗り越えればよいでしょうか。
ユルゲン・シュトック:私たちは、法制度や政治制度の違いがあっても、こうした国々がある程度集まる場になろうとしています。一つ明らかなのは、私たちが残した隙間はどれも犯罪者に悪用されるということです。パンデミック、つまり新型コロナの流行中にも、犯罪者が社会の新たな脆弱性に合わせて、いかに素早く手口を変えたかを目の当たりにしました。起きた危機はどれも犯罪者に悪用されます。
今日ここでメタバースについて話しました。今こうして話している間にも、犯罪者はすでにそれを犯罪活動の場として利用する準備をしているでしょう。そして、ほかに選択肢はありません。インターポールが存在するのは、その場を提供するためです。完璧でしょうか。いいえ、もちろん違います。一方で、外交上の問題を抱える者同士であっても(今の時勢では言いにくいことですが)、関係者を集めて各所で成果を上げているでしょうか。はい、そうです。それ以外の選択肢はないと思います。インターネットは世界規模ですから、世界的な警察組織のようなものが必要です。少なくとも私たちは、任務の範囲内で、場合によっては各国の部隊を集めようとしています。
カレン・ツォ:さらに質問を受けましょう。
イノン・コスティカ(聴衆):イノン・コスティカと申します。クラウドセキュリティ企業Wizの共同創業者で、複数のフォーチュン500企業と仕事をしています。改善に着手する鍵は、クラウドアプリケーションを開発するエンジニアと協力することだと分かりました。人間が最大の弱点だとおっしゃいました。さらに訓練が必要だともおっしゃいました。先ほどから、情報の露出についての質問があり、長期的にどのような結果になるか分からないという話も出ています。そこで質問です。誰もが自分のリスクを評価できるツールを提供するなどして、サイバー分野の教育や意識向上を世界規模で進めるには、どうすればよいでしょうか。たとえば私の両親には、「あなたの写真を持っている。この宛先に1,000ドルを払え」というメールが届きました。私は「そんなのはでたらめだ。ただの恐喝だから無視すればいい」と言いました。でも両親には分からず、2日間怖がっていました。そのことを尋ねる場所もありませんでした。教育を進め、意識を高める世界的なコミュニティを、どうすれば築けるでしょうか。
カレン・ツォ:チャンダーさん、その点についてお話しいただけますか。
チャンダー・プラカーシュ・グルナニ:問題の芽を早いうちに摘むことが正しい方法だという点に同意します。安全なコードを書き、十分なファイアウォールを組み込めば、誰かが侵入するのは難しくなります。これは根本的に正しいやり方だと思います。二つ目に、教育の話はすでに出ました。今、数千万人もの利用者に教育を施すには、すぐに解決できる方法がありません。脆弱性は一つのOS、一つのコード、一つのツールだけに起因するのではありません。スマートシティ、スマート工場、スマートメーターからも脆弱性が生じます。
どのように考え、どう防ぐにしても、犯罪を防ぐ方法は二つあると言えます。一つは善良な市民になることで犯罪をなくすこと。もう一つは、警察を十分に配置し、人々が警察を恐れることで犯罪をなくすことです。どちらも必要だと思います。教育は必要ですが、時間がかかります。それまでは、私たちの一部が触媒の役割を果たす必要があります。皆さんのような方がコードを書くときに、安全性を確保することには大いに賛成です。コミュニティとして、安全なコードを提供する皆さんに上乗せ料金を払うようになれば、それが正しい方向です。安全なコードには経済的な利点があると人々が学ぶからです。
ジョセフィン・テオ:二つの観点を付け加えてもよろしいでしょうか。一つ目は、全面的に同意します。セキュリティ・バイ・デザインは競争上の優位性になるべきです。より多くのセキュリティ機能を組み込んだ製品を市場に提供できれば、相応の価格を付けられるはずです。時間がたてば、それにお金を払うことが自分たちの利益になると人々も学ぶでしょう。
ただ、この取り組みを始めるのに世界規模の努力が必要だとは限らないと思います。各国政府は皆、市民を守る責務を負っています。市民がサイバー空間で活動する際にさらされるリスクを理解できるよう、教育を支援することは私たちの利益にもなります。まずは学校に通う子どもたちに、オンライン上の危害にさらされる可能性や、その対処法を教えることから始められます。たとえば企業との協力も可能です。シンガポールではGoogleが非常に優れたプログラムを実施し、学校の子どもたちに、強固なパスワードを設定するなど基本的なことを教えています。
また、詐欺の標的となる高齢者など、脆弱な人々もいます。詐欺への防御を強化するだけでなく、政府ができる教育もたくさんあります。警察が地域団体や市民社会組織と協力することもあります。こうした取り組みはすべて国レベルで実施でき、私たち自身の利益のためにも行うべきです。
ユルゲン・シュトック:そのとおりです。法執行機関が新たな仮想環境でサイバー犯罪を捜査するためには、産業界からツールの提供を受ける必要があります。法執行機関の中には、十分な訓練を受け、装備も整ったチャンピオンズリーグ級の組織がありますが、195の加盟国の警察組織のうち、おそらく70%は装備も訓練も不十分で、何も持たない場合も少なくありません。こうした犯罪を捜査するための、扱いやすいソリューションを開発するには、民間部門の支援も必要です。
ロバート・M・リー:皆さんの発言に全面的に賛成です。シナリオと要件についての議論に、もう一度付け加えたいと思います。先ほど大臣は、注意をそらすものについて話していました。ご両親がサイバー攻撃や、システムの停止、変圧器や電力システムについて心配すべきでしょうか。運用に携わっていないなら、おそらくその必要はありません。私たちはいつもサイバーセキュリティ対策を講じていますが、リーダーとして、まず要件を定める段階で、コミュニティの期待に応えられていないことがあります。企業レベルでも同じです。この会社が心配すべきことは何か。注意すべき二、三のシナリオと要件を定めることです。その会社が、考えられるあらゆるサイバーセキュリティ事象に備える必要はありません。
教育について話すなら、今日のサイバーセキュリティ教育はどこから始めればよいでしょうか。範囲があまりにも広く、もはやサイバーセキュリティ全般に通じた人材になることはできません。20年前なら確かに可能でしたが、今は違います。クラウドの専門家、産業分野の専門家などが必要です。さらに、産業分野の専門家といっても、電力と製薬では求められる専門性が異なります。ですから、要件とシナリオを定め、サイバー上の安全や衛生といった言葉を並べるだけでなく、コミュニティに何を実際に求めるのかを見極める必要があります。そうしなければ、広く薄く塗り広げるだけで、実際の行動にはつながりません。
カレン・ツォ:質問を受ける時間がなくなりました。申し訳ありません。まだ関心をお持ちの方がたくさんいらっしゃると思いますが、一人10秒だけでお願いします。今後12か月で何が起きてほしいですか。ロバートさんからどうぞ。
ロバート・M・リー:経営幹部が、企業に存在する運用技術のリスクをよりよく理解し、それに向けて取り組む姿を見たいです。どの道を選ぶかは問いませんが、一つ選んでください。そして、発電所にIT戦略をそのままコピーして当てはめることはできないと理解してください。
チャンダー・プラカーシュ・グルナニ:政策立案者の皆さんも含め、私の立場から言えば、教育、人材、スキルに注力してください。
ジョセフィン・テオ:サイバーセキュリティは難問です。一度ですべて解決することはできません。後回しにしてはなりません。常に優先事項とすべきです。
ユルゲン・シュトック:官民連携をさらに強化し、制度化することです。
カレン・ツォ:簡潔なお答えでした。ユルゲンさん、大臣、チャンダーさん、ロバートさん、ありがとうございました。お時間をいただき感謝します。
ポッドキャスト一覧はこちらこちら。
購読:ラジオ・ダボス、リーダーに聞く、ブッククラブ、アジェンダ・ダイアローグ。
Facebookで世界経済フォーラム・ポッドキャストクラブに参加しましょう。
世界経済フォーラム年次総会2022の最新情報は、wef.ch/wef22およびソーシャルメディアで、ハッシュタグ#WEF22を使ってご覧ください。




