デジタル化の進展と絶えず変化する脅威環境は、つながりが深まる新時代において、世界中の組織に新たなサイバーセキュリティ上の課題をもたらしています。
2023年には企業のほぼ10社に9社が少なくとも1件のサイバーセキュリティ侵害に遭っており、サイバー犯罪対策における協力の重要性が浮き彫りになりました。
単独でサイバー犯罪を阻止できる組織はありません。業界や国境を越えて連携し、情報を共有することが鍵となります。
世界中の企業がデジタル化を進めています。しかし、テクノロジーの進化によってつながりが深まる新時代へと移行するなか、サイバーセキュリティ上の課題は必然的に生じます。
新たなテクノロジー、デバイス、プラットフォームの導入は、侵害の潜在的な侵入口を増やし、組織の攻撃対象領域を広げます。設定、統合、管理が必要なデジタルシステムが増えると、複雑さが増し、ミスが起きる可能性も高まります。
また、システムが増えれば、収集、保存、分析されるデータも増え、新たなリスクが生じます。組織が直面する変化が多岐にわたることを考えれば、企業の87%が2023年に少なくとも1件の侵害を経験したと報告しているのも不思議ではありません。
一方、サイバー犯罪者は、組織や標的の弱点を悪用し、利益を得ようと、自らのエコシステム内での連携を拡大しています。
新たなテクノロジーをサイバー犯罪に悪用する攻撃者
脅威環境が進化し続け、悪意ある攻撃者が人工知能(AI)などの新たなテクノロジーを活用して、仕掛ける脅威の量と速度を高めるなか、攻撃者は強靱で収益性の高いエコシステムを構築してきました。このエコシステムは、企業や重要インフラへのリスクをさらに高め続けています。
こうした進化は、あらゆる場所の防御側にとって現実的かつ深刻な課題を突きつけており、軌道修正が極めて難しい状況を生み出しています。
サイバーセキュリティを取り巻く状況は絶えず変化していますが、明らかなことが一つあります。単独でサイバー犯罪を効果的に阻止できる組織はありません。業界や国境を越えて連携し、情報を共有することで、私たちは力を合わせて敵対者に立ち向かう態勢を強化できます。
世界経済フォーラムのサイバー犯罪アトラス・プロジェクトのような官民連携は、貴重な知見と、実践的で拡張可能なパートナーシップのモデルをもたらします。
運用開始から1年を迎えたサイバー犯罪アトラスは、敵対者の活動の緩和と阻止を支援するため、実践につながるサイバー犯罪に関するグローバルな知識基盤を構築する共同の取り組みです。
フォーラムのサイバー犯罪対策パートナーシップの専門知識を基盤に、この取り組みは、犯罪活動、共有インフラ、ネットワークを詳述するサイバー犯罪の全体像を構築しています。これにより、法執行機関や政府機関は、世界的なサイバー犯罪グループとそのインフラを壊滅させることができます。
サイバー犯罪がもたらす広範な影響
組織が侵害を受けると、その影響は広範囲に及び、解決にも多くの時間を要することが少なくありません。脆弱性の発見から悪用までの時間も短くなっており、悪意ある攻撃者は新たな脆弱性を5日未満で悪用しています。これは以前より43%速いペースです。
まず、サイバーインシデントの修復には、多くの場合、膨大な時間と費用がかかります。リーダーの60%超がサイバー攻撃からの復旧に1カ月以上かかったと回答し、53%は、売上の損失、罰金、その他の費用により、自社の侵害被害額が100万ドルを超えたと答えています。

さらに、侵害が発生した際、取締役会メンバーや経営幹部の責任が問われるケースが増えており、34%が金銭的な制裁を受けています。
多くの組織には、拡大する攻撃対象領域を、ますます巧妙化する脅威環境から守るためのリソースが不足しています。リーダーたちは、次の要因が侵害につながると述べています。侵害の要因となる以下の属性すなわち、適切なスキルや訓練を欠くIT・セキュリティ担当者(58%)、従業員全体のサイバーセキュリティ意識の不足(56%)、サイバーセキュリティ製品の不足(54%)です。
今後のサイバーセキュリティ課題に備える
サイバー攻撃が増加するなか、多くの組織は追加で必要なセキュリティツールについて考えます。
しかし、連携体制を築くことは、サイバーセキュリティという緊急の課題に対処し、サイバー犯罪者と戦うために組織が取れる最も効果的な行動の一つでありながら、しばしば見過ごされています。
関係を築き、情報を交換することで信頼が育まれます。官民の機関が互いへの信頼を深めれば、サイバー脅威に追いつくだけでなく、先手を打つために、より多くの情報を共有できます。
今後、敵対者はより大規模で大胆な攻撃を仕掛け、新たな手口を武器に加え、標的を広げ、最も精通したエンドユーザーさえ欺くよう緻密に計画された攻撃を開始するでしょう。
脅威をもたらす攻撃者は活動を絶えず高度化させるため、組織はそれに応じて適応し、リスク管理に包括的かつ協調的なアプローチを取ることが不可欠です。
よく言われるように、「変化は内側から始まる」。すべての企業はまず、サイバーセキュリティ文化の醸成、サイバー分野のスキル格差を縮める方法の特定とプログラムの実施、サイバーセキュリティに関する部門横断的な連携を強化するための社内の縦割りの解消などを通じて、自社のサイバー・レジリエンスを強化する必要があります。
こうした変化を受け入れることで組織のセキュリティ態勢が強化され、サイバー犯罪とのより大きな闘いに効果的に協力するための第一歩となります。
そして前進するには、このエコシステムをシステム全体にわたって阻止する必要があります。

サイバー犯罪のシステム的な阻止に向けた基盤づくり
業界が直面する阻止の課題に対処するため、世界経済フォーラムのサイバー犯罪アトラスの取り組みを含む、幅広い協調的な活動が進行し、すでに勢いを増しています。これらは、犯罪者のエコシステムを大規模かつシステム全体にわたって阻止することを目指しています。
今年初めに運用を開始したサイバー犯罪アトラスは、サイバー犯罪の阻止に向けた共有知識基盤を構築するために設立されました。教育、レジリエンス、法執行が生み出すこの集団的な阻止の力は、企業のリスクを減らし始め、敵対者の攻撃を支える経済そのものを断ち切る道筋となります。
サイバー・パンデミックを防ぐため、フォーラムは何をしているのでしょうか?
アトラスは、公共政策の改善を促すエビデンスに基づく提言や、サイバー犯罪に対抗する実務上の連携を強化するための実践的な指針も提供します。これにより、サイバー犯罪者にとってインターネットのリスクが高まります。
効果的なパートナーシップは、攻撃者のチェス盤上の要所を見極め、サイバー犯罪活動を実質的に阻止する機会を見つける助けになります。では、こうしたパートナーシップを成功させる要因は何でしょうか。また、既存の成功事例からどのように学べるでしょうか。
協調的な取り組みを拡大し、新たな取り組みを始めるには、既存の効果的なパートナーシップや枠組みに共通する特徴を検討し、今後の活動に生かす必要があります。
世界経済フォーラムのサイバーセキュリティ・センターは最近、サイバー犯罪ネットワーク阻止のための協力枠組みを発表しました。この枠組みは、サイバー犯罪対策に関する協力の三つの中核的な柱を示しています。
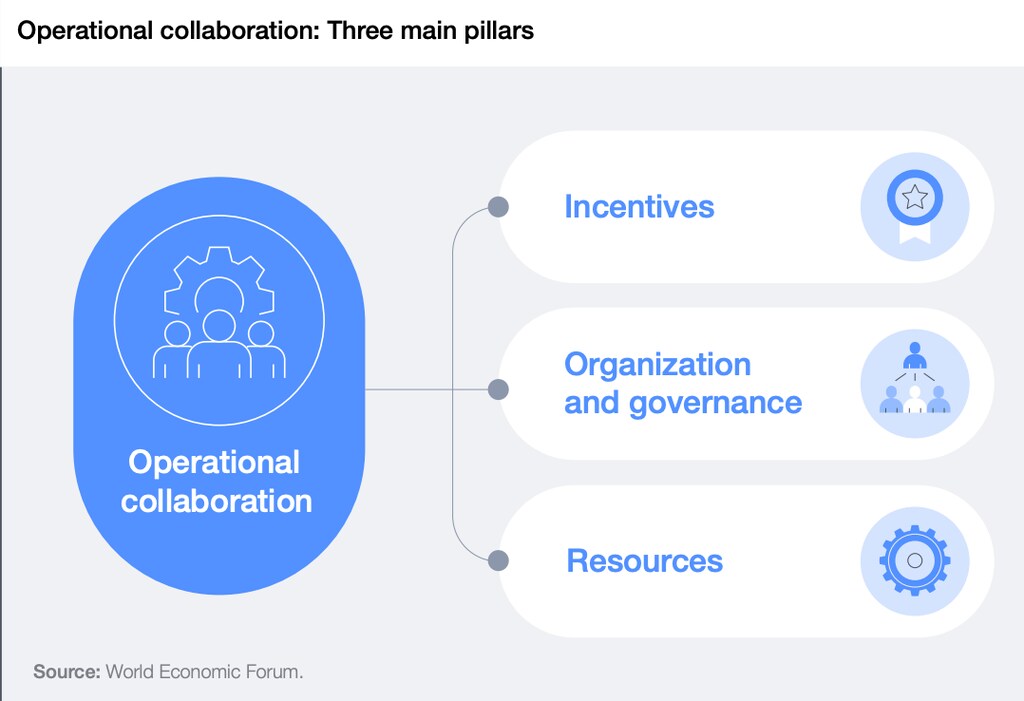
まず、明確な使命や成果など、組織が参加する動機が必要です。次に、取り組みには堅固なガバナンス体制が必要です。最後に、共通の分類体系やデータ標準化の慣行から、テクノロジーや人材に至る適切なリソースを確保し、パートナーシップを立ち上げ、維持し、加速させることが極めて重要です。
サイバー犯罪アトラスの初年度の活動も、サイバー犯罪のシステム的な阻止に向けた道筋を示しています。その詳細は、同グループのインパクト報告書に記載されています。
この期間に、サイバー犯罪アトラスの参加者は、コミュニティによる検証を経た実用的なデータポイントを1万件超共有し、新たな脅威に関する包括的な情報資料を7件作成して法執行機関に広く配布し、国境を越えたサイバー犯罪阻止の取り組みを2件支援しました。
脅威インテリジェンスの共有には固有の障壁が伴うことを踏まえ、サイバー犯罪アトラスのグループは、知見の交換を促すため、そうした障壁を取り除くことを意図的に決定しました。
フォーラムは世界的なサイバーセキュリティ課題にどう取り組んでいるのでしょうか?
サイバーセキュリティ・センターは、リーダーたちが集まり、進化するサイバーリスクとそのシステム全体への影響を理解するための信頼できる場を提供しています。相互接続が進むデジタル世界において、理解と信頼の構築に重点を置いています。
部門横断的な協力と知見の共有を可能にすることで、同センターはパートナーのサイバー・レジリエンス強化と、集団的な対応を要する課題への対処を支援します。
例えば、サイバー犯罪アトラスはオープンソース・インテリジェンスのみを厳格に活用し、プライバシー上の懸念をなくすとともに、円滑な情報共有を可能にしています。このグループは世界各地の防御側の専門知識を活用し、世界規模でサイバー犯罪に取り組みます。サイバー犯罪グループの多くは国境を越えて活動し、複数の活動拠点を持つためです。
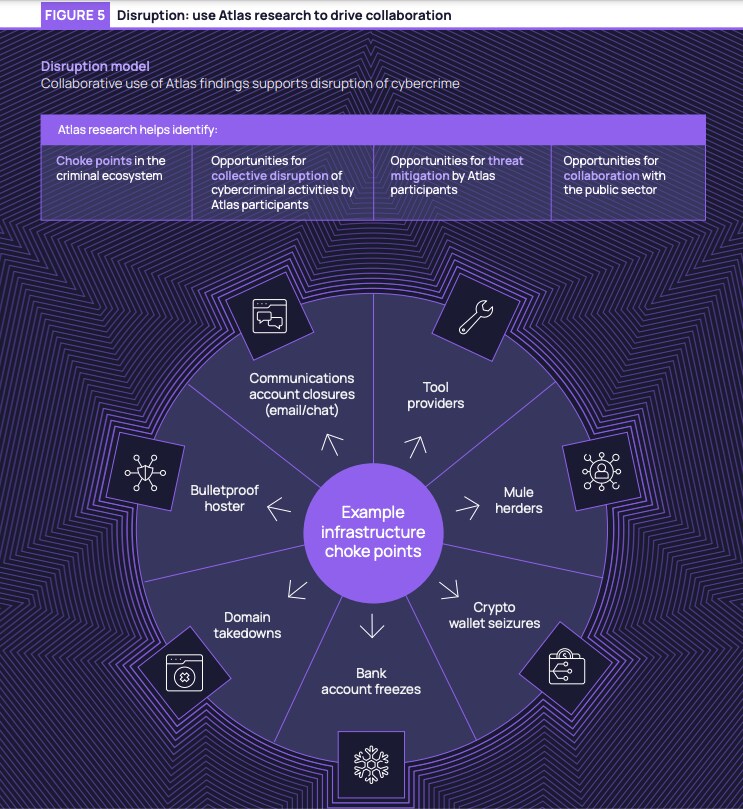
最後に、サイバー犯罪アトラスの調査結果は、脅威をもたらす攻撃者とその活動の脆弱性が最も高い箇所を特定します。これにより、ドメインの停止、通信アカウントの閉鎖、暗号資産ウォレットの押収などへの道が開かれます。
脅威環境が深刻化するにつれ、サイバー犯罪を阻止する協調的な取り組みは、ますます重要になります。
サイバー犯罪を効果的に食い止めるには、グローバルな協調的アプローチが必要です。敵対者に対抗するパートナーシップのベストプラクティスと実証済みの枠組みを取り入れることで、新たな取り組みを始動させ、既存の取り組みを強化し、力を合わせてすべての人にとってより安全なデジタル世界を築くことができます。




