人工知能(AI)によってサイバーリスクが機械の速度で広がる中、組織のリスク管理能力と、悪意ある行為者が引き起こしうる混乱との間のギャップが拡大しています。
相互接続性はサイバーリスクを体系的なものにもしており、社会を支えるデジタルエコシステム全体に混乱が連鎖的に広がる可能性があります。
信頼できるデジタルエコシステムを創出するため、サイバーレジリエンスは技術とともに適応できるよう進化しなければなりません。
デジタルトランスフォーメーションと人工知能(AI)がサイバーレジリエンスの在り方を変えつつあります。
AIがサイバーリスクを機械の速度で加速させる中、多くの組織は対応に苦慮しています。敵対者は偵察、脆弱性の発見、悪用、データ分析を自動化できるためです。
これにより、悪意ある行為者の影響範囲が広がる一方で、そのコストや人手による介入の必要性は低下しています。また、防御側との格差も広がりつつあります。敵対者はAIを急速に取り入れ、適応させることができますが、政府、病院、企業などの防御側は、予算、人材、技術に加え、規制上の要件に直面する可能性が高くなっています。
同時に、相互接続性は、混乱が組織や分野をまたいで連鎖することを可能にするため、サイバーリスクを体系的リスクへと変えつつあります。
2025年10月のAWSの障害や、同年前半に発生したSalesloft Driftのサプライチェーン侵害などの事例は、一つの組織や技術プロバイダーの障害が、その直接的な境界をはるかに超えて影響を及ぼしうることを示しています。悪意あるAIの利用は、共有インフラや依存関係を急速に悪用しうるため、組織が効果的に対応できる速度を上回る規模で混乱を拡大させる可能性があります。
その結果、信頼はサイバーレジリエンスにとって重要な前提条件になりつつあります。相互接続されAIによって推進されるエコシステムでは、組織は完全には管理していない技術やパートナーに依存せざるを得ないため、システム、データ、自律的な行動の完全性に対する信頼は、技術的な信頼性と同様に重要です。
個々の組織のレジリエンス、さらには組織間で協調したレジリエンスを超えて、今日の組織にとっての真の課題は、経済や社会がますます依存するようになったデジタルエコシステムに、サイバーレジリエンスを適応的な特性として組み込むことです。これには、例えば複数の病院、検査機関、サプライヤーで構成される医療デジタルエコシステムや、複数の公益事業者、系統運用者、技術プロバイダーで構成されるエネルギーエコシステムなどが含まれます。
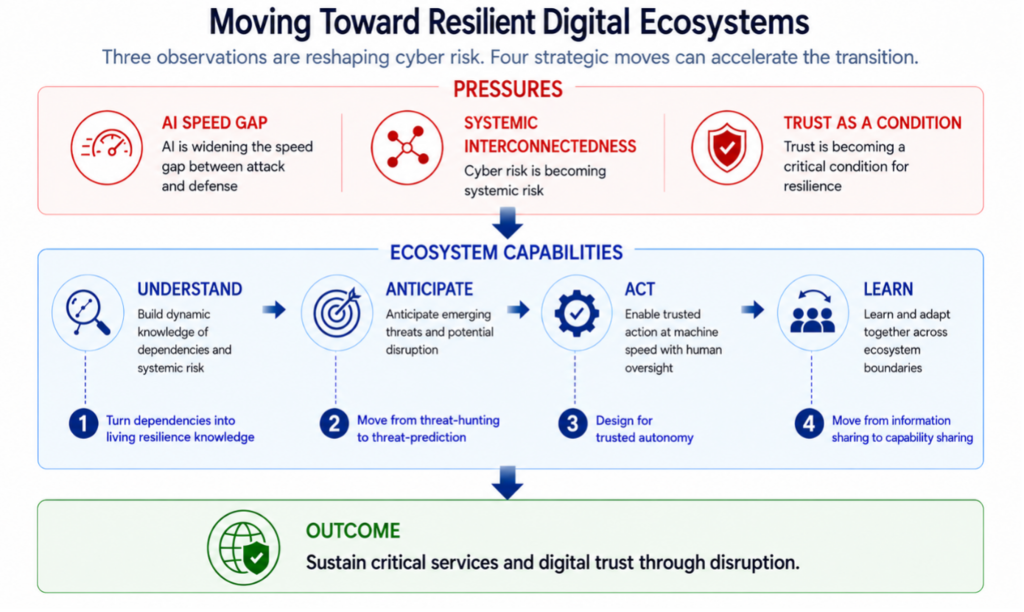
これらのデジタルエコシステムに属する組織は、依存関係を継続的に把握し、混乱を予測し、信頼に基づく行動を可能にし、組織の境界を越えて学習し続ける必要があります。
レジリエントなデジタルエコシステムの構築
このビジョンを実現するには、主権を損なったり新たな体系的脆弱性を生んだりすることなく、組織の内外にわたって、インテリジェンス、ガバナンス、防御能力を結び付ける必要があります。
組織がより強靭なデジタルエコシステムを構築するうえで、次の4つの能力が役立ちます。
1. サイバー混乱がどのように発展しうるかを理解する
デジタルレジリエンスは、依存関係のマッピング以上のものです。依存関係がどのように変化し、体系的リスクにどのような影響を与えるかを理解することが求められます。こうした理解により、組織は重要サービス、技術、サプライヤー、脅威、業務上の状況を継続的に結び付けることができます。
この動的インテリジェンスは、連鎖的な障害の経路を明らかにし、サイバーインシデントがエコシステム全体に及ぼす影響範囲を評価し、シナリオの検討を支援し、重要な介入ポイントを特定し、レジリエンスを強化するための投資に優先順位を付けることを可能にします。
こうした基盤を、脅威インテリジェンスやAIと組み合わせることで、組織は新たな脅威がデジタルエコシステム全体にどのように広がりうるかを予測できるようになります。これにより、サイバーレジリエンスは、単に依存関係を理解する段階から、混乱を予測し、事前に行動に反映させる段階へと移行します。
組織はすでに次の取り組みを通じてこれを模索しています。脅威インテリジェンスのためのAIを活用したナレッジグラフ、新たに出現する脅威の動的検知、そして複雑なエージェントエコシステムの文脈に応じた監視です。ただし、これらのアプローチは、デジタルエコシステム全体に連鎖する混乱を予測する、実用的なレジリエンスモデルにはまだ統合されていません。
2. サイバー混乱がどこで発生しうるかを予測する
組織のサイバー防御は、既知の脅威の監視と備えを超えて進化し、企業が新たな攻撃がどのように展開しうるかを予測することを可能にする必要があります。混乱が発生する前に、それがどのように発展し、広がりうるかを見極めるためです。
脅威インテリジェンス、脆弱性、攻撃者の行動を、インフラのトポロジーやエコシステムの文脈と結び付けることで、現実的な攻撃経路やその広がり方を明らかにできます。また、行動によって混乱を防止または封じ込めうる介入ポイントを特定することもできます。AIは、こうした関係性を大規模かつ迅速に分析し、変化する情報を組織固有のシナリオ、優先事項、潜在的な介入策へと継続的に変換できます。
例えば、MITの研究者は、サイバー知識を用いて攻撃手順を計画し実行するAI対応の敵対者を開発しています。組織も、AIを活用した脅威インテリジェンス、自律的なレッドチーミング、およびAI支援の脅威ハンティングを通じて、このアプローチの要素を取り入れ始めています。

3. 機械の速度での信頼に基づく行動を可能にする
AI対応のサイバーレジリエンスモデルでは、信頼は情報と行動の両方にますます適用されなければなりません。また、自律型モデルを用いる組織は、システムが報告する内容を信頼できるとともに、機械の速度で行動することが信頼に足るかどうかを判断できる必要があります。
したがってガバナンスは、定期的なコンプライアンス確認を超えて、継続的に定義することへと進化しなければなりません。自律システムが安全かつ責任を持って運用できるよう、明確な意思決定権限、説明責任、運用上の境界を設定する必要があり、どの判断を自動化でき、いつ人の介入が必要かを含みます。
組織は既に、次の取り組みを通じてこのアプローチの要素を実践に移し始めています。限定的なエージェント権限、継続的保証、人による監督、および自律型AIのガバナンスです。次の段階は、これらすべてを、説明責任と人による統制を維持しつつ、信頼できる自律性が運用能力となる設計段階からのレジリエンスモデルへと統合することです。
4. 組織の境界を越えてサイバー防御の学習を広げる
集合的なサイバーレジリエンスは、情報共有にとどまらず、組織の境界を越えて防御の学習を拡大するものでなければなりません。セキュアバイデザインのアーキテクチャ、相互運用性、そして強固な情報フロー管理は、集合的防御が新たな体系的脆弱性を生まないようにするうえで極めて重要です。これにより、遭遇するすべての脅威を通じてより強靭になるエコシステムの実現につながりえます。
例えば、オランダのサイバーセキュリティ研究所は、大学や研究機関を結び付け、各機関がローカルなインフラの管理を維持しながら、分散型のIoT(モノのインターネット)セキュリティ能力を共有・共同利用できるようにしています。組織はすでに、次の取り組みを通じてこのアプローチの要素を実践に移し始めています。共有された防御知識、継続的な学習(運用上のフィードバックからの学習)、および自律型の防御エージェントです。
サイバーレジリエンスの進化
レジリエントなデジタルエコシステムは、サイバーリスクの進化に合わせて、継続的に理解し、予測し、行動し、学習します。
組織は今日から、依存関係、脅威、業務データを結び付けるとともに、混乱と波及のシナリオを検証することで、サイバーレジリエンスの構築を始めることができます。また、AIが判断できる防御上の意思決定と、人による監督が必要な意思決定を明確に定義しなければなりません。さらに、防御上の知見や能力を共有するための信頼できるパートナーを特定する必要があります。
目標は直ちに自律性を実現することではなく、より適応的でレジリエントなデジタルエコシステムを段階的に構築することです。
Abhishta Abhishta氏(トゥエンテ大学)、Alberto Quintavalla氏(ロッテルダム・エラスムス大学)、Florian Hahn氏(トゥエンテ大学)、Cristoffer Leite氏(アイントホーフェン工科大学)も本稿の執筆に協力しました。




