本ニュースまとめでは、過去1か月の主要なサイバーセキュリティ関連の話題をお届けします。
サイバーセキュリティの主要ニュース:FBIが二重ランサムウェアの脅威に警告。企業はサイバー人材のスキルギャップの克服に苦戦。俳優のトム・ハンクスは、AIディープフェイク広告との関係を否定。
1. 米国企業、FBIによる二重ランサムウェア攻撃のリスクに直面
米連邦捜査局(FBI)は、同一の組織が短期間に複数回標的とされる二重ランサムウェア攻撃のリスクに注意するよう、米国の企業に警告しています。
この警告は、FBIの民間産業向け通知(2023年9月27日付)で発出されたものです。「FBIは、近接したタイミングで実行される二重ランサムウェア攻撃の傾向を確認しました。これらの攻撃では、サイバー脅威アクターが2種類の異なるランサムウェアの亜種を展開していました。」
FBIはまた、さまざまなランサムウェア・ツールが異なる組み合わせで使用されており、標的となった企業に壊滅的な結果をもたらすおそれがあると指摘しています。「二重ランサムウェア亜種のこうした使用により、データの暗号化、情報の窃取、身代金支払いによる金銭的損失が組み合わさって発生しました。すでに侵害されたシステムに対する2回目のランサムウェア攻撃は、被害組織に大きな損害を与えるおそれがあります。」
多くの場合、2回目の攻撃は1回目から48時間以内に行われていますが、攻撃間の期間が最長10日に及んだ例もあります。
二重ランサムウェア攻撃によるリスクを軽減するため、FBIは企業に対し、セキュリティ態勢の見直し、重要データのオフラインバックアップの維持、およびそのバックアップの暗号化を確実に行うよう推奨しています。
2. 世界的なサイバーセキュリティ人材のギャップを埋められない企業
サイバーセキュリティ分野の雇用課題に関する報告書によると、世界中の企業が数百万件に上る欠員ポジションを埋められずにいることが分かりました。情報システム監査・管理協会(ISACA)は、188か国に17万人の会員を擁しており、同協会が発表した「2023 State of Cybersecurity」のグローバル・アップデートについて2023 State of Cybersecurity(グローバル・アップデート)。
この報告書は、グローバル調査に回答した2,178人の会員の意見をまとめたもので、業界がエントリーレベルからCスイート役員に至るまで、ポジションの人材を惹きつけられずにいることが明らかになりました。

今後を見据えると、ISACAはこの分野の人員不足の課題に対する短期的な解決策は見当たらず、熟練したサイバーセキュリティ専門家への需要は高まっていくと見ています。
本報告書の調査結果は、世界経済フォーラムのGlobal Cybersecurity Outlook, 2023の調査結果とも一致しています。同報告書によると、事業リーダーの59%とサイバーリーダーの64%が、人材の採用と定着をサイバーレジリエンスを管理する上での主要な課題として挙げています。さらに、回答者の半数未満しか、今日のサイバー攻撃に対応するために必要な人材やスキルを有していると報告していません。
フォーラムのFuture of Jobs 2023報告書によると、サイバーセキュリティは労働力にとって戦略的に重視される上位スキルの一つです。しかし、今日の世界経済を支える340万人のサイバーセキュリティ専門家が不足しています。
サイバーセキュリティ分野における、従来とは異なる人材育成・採用のアプローチ、多様性を重視し、資格への硬直的な依存を減らすことは、利用可能な人材プールを大幅に広げる可能性があります。
世界経済フォーラムは、高まるサイバーセキュリティの課題にどのように対応していますか?
サイバーセキュリティ・センターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。デジタル化が進み相互接続が強まる世界において、理解と信頼の構築に注力しています。
セクターを越えた協力とインサイトの共有を可能にすることで、センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組む支援をしています。
3. ニュース概要:今月の主要なサイバーセキュリティ・ストーリー
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、第20回サイバーセキュリティ啓発月間の新たなキャンペーンを開始しました。キャンペーンのテーマは「Secure our World」として、CISAは、サイバー犯罪者による脅威の高まりから身を守るため、組織と個人に次の4つのステップを講じるよう呼びかけています。強力なパスワードを使用すること、多要素認証を有効にすること、ソフトウェアを定期的に更新すること、フィッシングの試みを認識して報告することです。
ハッカーがオランダのハーグにある国際刑事裁判所(ICC)のコンピューターに侵入しました。ICCは戦争犯罪と人道に対する罪を捜査する機関です。ロイターによると、ICCの職員は、同裁判所のコンピューターネットワーク上で異常な動きに気づいたとのことです。ICCは、サイバーセキュリティ侵害の影響を軽減するため対応に当たっていると述べました。
ウクライナは、ロシアが同国の法執行機関のコンピューターシステムに侵入したと非難しています。ウクライナのサイバー防衛責任者は、ウクライナ検事総長室および戦争犯罪を記録する部署が標的にされたと述べ、ロイターが報じた。
コロンビアでは50を超える組織が、広範囲にわたるサイバー攻撃の標的となりました。ロイターによると、ハッカーがインターネットサービスプロバイダーを標的にした後、このランサムウェア攻撃は政府システムと民間企業に被害をもたらしました。
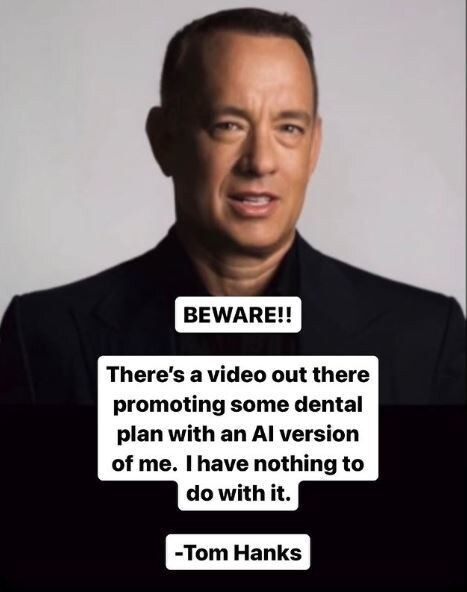
ハリウッド俳優のトム・ハンクスは、彼が歯科保険プランを宣伝しているように見える広告が、AI技術で作られたディープフェイクであるとして、消費者に警告しました。ハンクスは、この動画のスクリーングラブをインスタグラムに投稿し、、950万人のフォロワーに「私はこれとは一切関係ない」と説明しました。生成AIの登場により、説得力のある偽の画像が偽情報の拡散を助長しかねないと懸念されており、オンラインコンテンツへの信頼を損なうおそれもあります。
4. アジェンダで取り上げたサイバーセキュリティ関連記事
欧州連合(EU)の新しいデジタル市場法は、Google、Facebook、Amazonなどの巨大テック企業を規制することを目指しています。この法律は、公正な競争、データ共有、ユーザーデータの追跡に関する透明性を確保することを目的としています。違反に対しては多額の罰金が科されます。
すべてのオンラインユーザーは、ランサムウェアの脅威の高まりに直面しています。ランサムウェアとは、組織や個人のコンピューター上のファイルやデータへのアクセスを拒否するよう設計されたマルウェアです。本記事では、個人や組織がオンラインでの恐喝から身を守るための6つの方法を詳しく解説しています。
経済全体を支えるエネルギーシステムは、サイバー攻撃による「前例のない脅威」に直面していると、国際エネルギー機関(IEA)は指摘しています。業界の調査によると、電力会社はITの総予算の平均8%をサイバーセキュリティに充てているものの、攻撃件数が支出を上回るペースで増えています。




