この月次まとめでは、過去1か月の主要なサイバーセキュリティ関連の話題をお届けします。
注目のサイバーセキュリティニュース:FBIがロシアのサイバー諜報技術を摘発、AIのサイバーセキュリティリスクへの警告、アジアのサイバーセキュリティ市場における女性の活躍を後押し。
1. FBIの「メドゥーサ作戦」、ロシア最高峰のサイバー諜報ツールを無力化
ロシアを代表するサイバー諜報プログラムの一つが、米当局によるとFBIによって「戦場から根絶された」可能性があります。
「メドゥーサ」と名付けられた作戦で、FBIの技術専門家は、ロシア連邦保安庁(FSB)が使用していた「スネーク」マルウェアを発見し、無効化しました。ロイターが報じています。
「これは彼らの最高峰の諜報ツールだと評価しています」と、米政府当局者は記者団に語りました。
このマルウェアを使用しているFSBの諜報員は、悪名高い「タービン(Turla)」ハッキング集団の一員です。FBIの幹部は、タービンが20年にわたって活動し、NATO加盟国、米政府機関、テクノロジー企業と関係する組織を標的にしてきたと述べました。
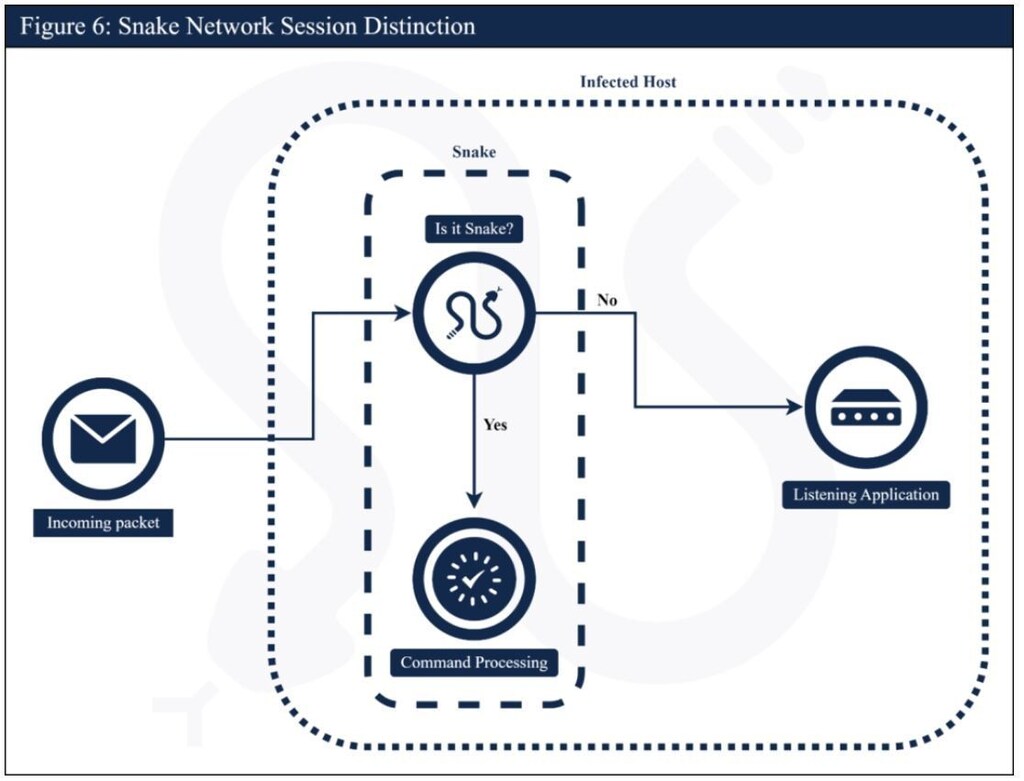
米国とその同盟国は5月9日、サイバーセキュリティ・インフラセキュリティ庁(CISA)が公表した共同勧告を発出しました。この勧告では、世界50か国以上で確認されたスネークのインフラに関する技術情報が明らかにされています。
「この勧告は、ロシアのサイバー行為者が用いる極めて高度な諜報ツールの実態を明らかにし、世界中の特定の標的に対して使用されている戦術と手法の暴露に役立つものです」と、英国国家サイバーセキュリティセンターの運用部長であり、GCHQの一部門であるポール・チチェスター氏は述べました。
「組織の皆様には、スネーク・マルウェアに関する技術情報を精読し、この高度な脅威を検知・防御するための緩和策を実施されるよう強く奨励します。」
世界経済フォーラムはサイバーセキュリティにおいて何に取り組んでいるのか?
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその システミックな影響を理解するための信頼できるプラットフォームを提供しています。同センターは、ますます相互接続が進むデジタル社会における理解と信頼の構築に重点を置いています。
セクターを越えた連携と知見の共有を可能にすることで、同センターはパートナーのサイバーレジリエンスの強化と、共同での対応を必要とする課題への取り組みを支援しています。
2. AIがサイバーセキュリティにもたらすリスクへの警告
ChatGPTなどの自然言語AIツールは、リーダーが備えるべきサイバーセキュリティ上のリスクをもたらすと、に掲載された報告書は指摘しています。Harvard Business Review。
グローバルなエドテック企業Cengage GroupのCTOであり、本報告書の執筆者であるジム・チルトン氏は、サイバー攻撃が増加する中、ビジネスリーダーはAIの影響拡大による主要な脅威を認識しなければならないと記しています。
懸念の焦点は、フィッシング攻撃をより信憑性の高いものに見せるためのAIの利用、悪意のあるコードを作成するためのChatGPTの利用、そしてAIツールがハッキングされ、誤情報の拡散に使われる可能性に置かれています。
「評判と収益がかかっている今、業界は適切な保護策を整えるために団結し、ChatGPTによる革命を恐れるのではなく歓迎できるものにしなければなりません」とチルトン氏は結んでいます。
OpenAIは、安全で確実なAIツールの開発に取り組んでいると表明しています。
3. ニュースの要点:今月の主要なサイバーセキュリティ関連ニュース
マイクロソフトは、アジアの女性と少女を対象としたサイバーセキュリティ研修の機会を拡大しています。同社のReady4Cybersecurityプログラムの下、マイクロソフトは2025年までに、10万人の若い女性および十分に代表されていない若者がサイバーセキュリティのスキルを習得し、資格を取得できるよう取り組んでいます。
ハッカーが米国ダラス市の公共サービスを妨害。裁判所が閉鎖され、緊急サービスのウェブサイトもオフラインになりました。警察と消防のホームページがオフラインにされ、警察の報道担当者は、市のコンピュータ支援の出動指令システムが攻撃を受けたと述べました。
オーストラリアのMedibankは、昨年のサイバー侵入事件に関連して、新たな集団訴訟を提起されました。Medibankは、ハッカーが現在および元顧客970万人の個人情報を盗み、そのデータをダークウェブ上で公開したと開示していました。同社は訴訟に対して争う方針を示しています。
ベトナムは、オンライン詐欺を抑制するため、国内外のプラットフォームを問わずソーシャルメディア利用者に本人確認を義務付ける準備を進めていると、国営メディアが報じました。近年、同国は偽情報への対策として、海外のソーシャルメディア・プラットフォームを対象とした複数の規制やサイバーセキュリティ法を発出しています。
米国運輸省でのデータ侵害により、現在および元連邦政府職員23万7,000人の個人情報が流出しましたと、ロイターが報じています。今回の侵害は、政府職員の一部通勤費を補填する交通手当「TRANServe」の処理システムに影響を及ぼしました。
4. サイバーセキュリティに関するアジェンダのそのほかの話題
サイバーセキュリティの脅威の性質は変化しつつあります。これは世界経済フォーラムの「グローバル・サイバーセキュリティ・アウトルック2023」報告書で明らかになった重要な知見です。サイバー攻撃者はビジネスの混乱や評判の毀損に重点を置く傾向が強まっており、リーダーの43%は、今後2年以内に自組織がサイバー攻撃を受ける可能性が高いと懸念していると、同報告書は述べています。
サイバーセキュリティは、フォーラムの「グローバルリスク報告書2023」において主要なリスクとして特定されています。同報告書は、「世界の地政学的・経済的な不確実性が、壊滅的となりうるサイバー攻撃の脅威を高めており、各セクターの企業にとってのリスクを増大させている」と指摘しています。
デジタル化の進展は、サイバーセキュリティの観点から利益とリスクの両方をもたらしています。ハッカーから防御するための技術は高度化していますが、サイバー犯罪者も技術を活用し、常に一歩先を行こうとしています。2030年までにサイバーセキュリティの未来を形作る可能性のある7つのトレンドは以下のとおりです。