この月例まとめでは、先月の主要なサイバーセキュリティ関連ニュースをお届けします。
主なサイバーセキュリティニュース:米国が大規模なサイバー espionage キャンペーンに直面。英国大手企業、委託先へのサイバー攻撃で被害。AIによる最大のサイバー脅威はディープフェイクに由来すると、マイクロソフトのブラッド・スミス氏。
1. 米国、重要インフラを狙う大規模なサイバー espionage キャンペーンに警告
これまでに確認された最大規模のサイバー espionage キャンペーンの一つが、米国の重要インフラを運営する企業を襲ったと、西側諸国の情報機関とマイクロソフトは述べています。
マイクロソフトのアナリストによると、同社がボルト・タイフーンと呼ぶグループは、危機発生時に利用される米国とアジアを結ぶ重要な通信インフラを妨害する能力を開発しているとみられます。このグループは、石油・ガスのパイプラインや鉄道システムへのサイバー攻撃を引き起こす可能性もあると、米国務省は警告を受けています。
同グループは、サイバーセキュリティ・プラットフォーム「FortiGuard」の脆弱性を悪用して活動してきたと、フィナンシャル・タイムズは報じています。
米国と多数の国際的なサイバーセキュリティ当局は、共同のサイバーセキュリティ勧告を発表し、「一連の活動」に注意を促しました。ボルト・タイフーンの主な戦術の一つは、Living off the Land(LOTL)攻撃だとしています。これは、検知を逃れるため、Windowsなど標的システムにすでに備わっているソフトウェアや機能を利用する攻撃です。
2. 英国大手企業、業務委託先へのサイバー攻撃で被害
BBC、ブリティッシュ・エアウェイズ(BA)をはじめとする英国の大手企業が、業務委託先へのデータ侵害に起因するサイバー攻撃の被害を受けました。
BBCとBAでは、FTSE 100企業のほぼ半数に給与計算サービスを提供する企業が使用するソフトウェアへの攻撃により、従業員データが侵害されました。ロシア語を話す犯罪集団がZellisのソフトウェアへのサイバー侵入の背後にいたと、フィナンシャル・タイムズは報じています。
このハッキングは、ファイル転送ソフトウェア「MOVEit」の脆弱性を標的とし、ソフトウェアのサプライチェーンのさまざまな箇所にある欠陥を企業が悪用される危険性を浮き彫りにしました。
MOVEitのセキュリティ上の欠陥により、ハッカーはデータも窃取できたと、セキュリティ研究者は述べています。MOVEitを利用する組織は、盗まれたデータを使った恐喝や公開に備えるべきだと、業界関係者は指摘しています。
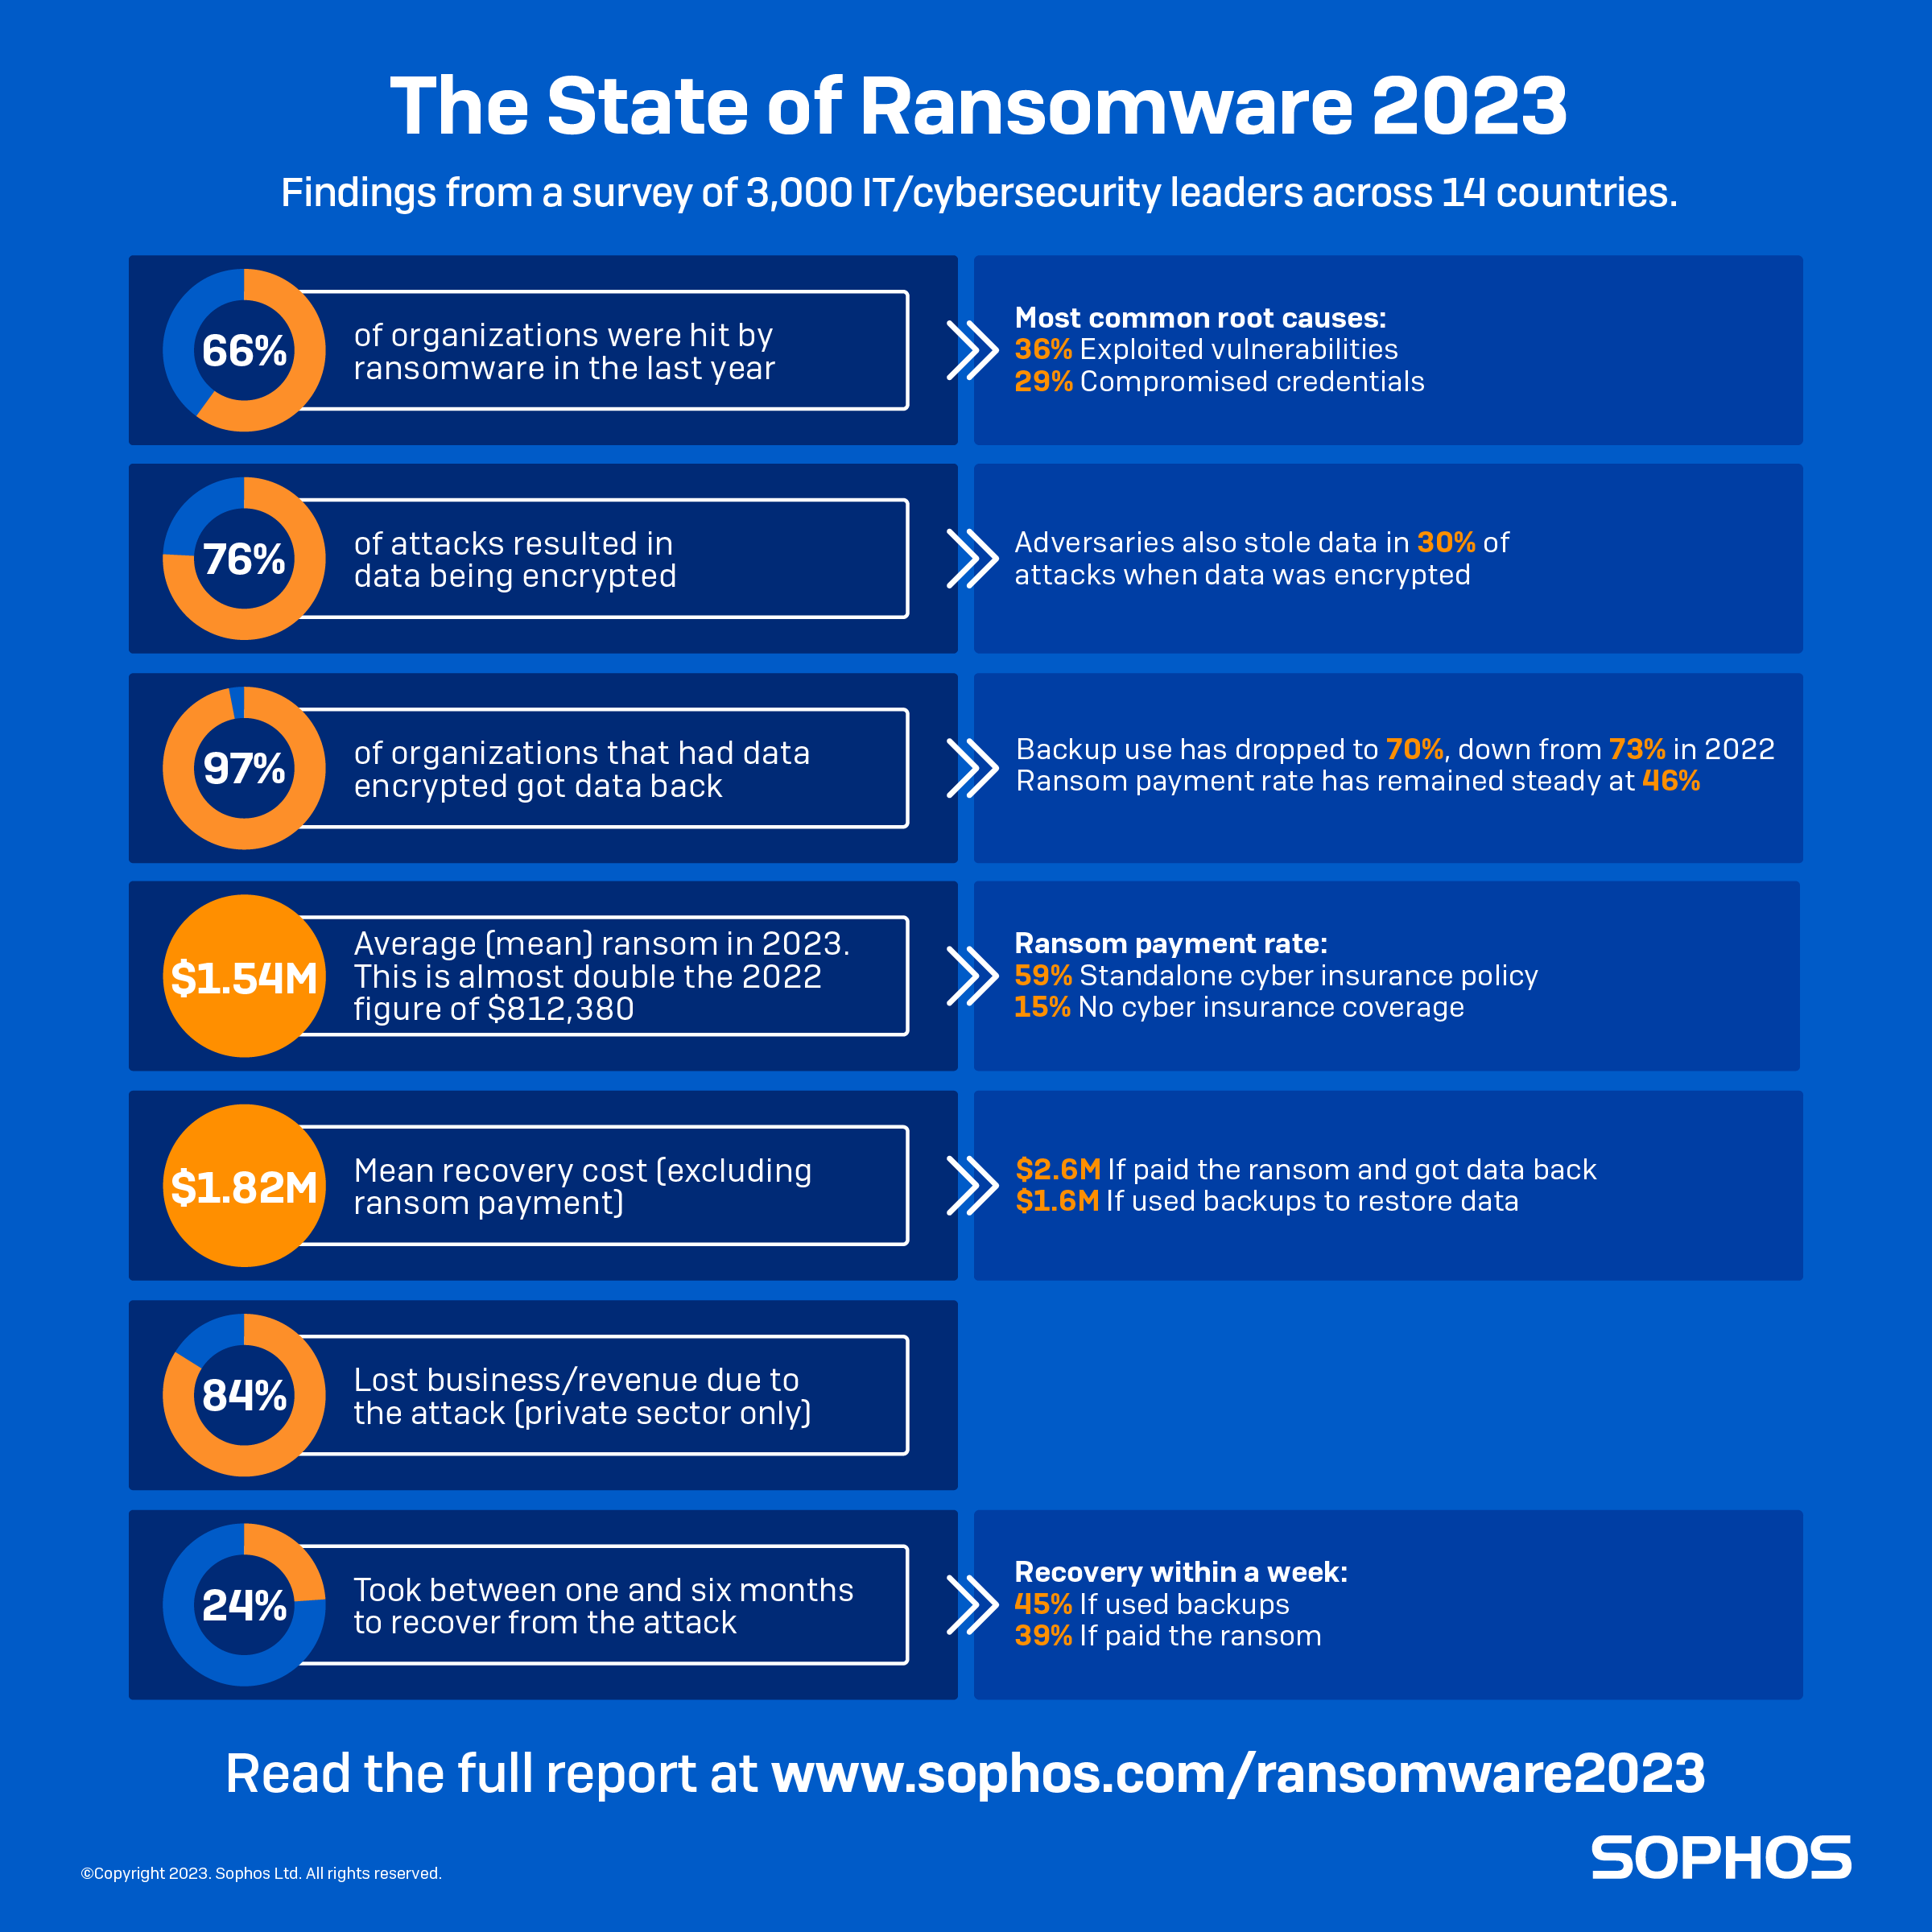
過去1年間に企業の3分の2がランサムウェア攻撃を受けたことが、14カ国を対象にしたセキュリティ企業ソフォスの調査で明らかになりました。最も大きな原因はセキュリティ上の脆弱性の悪用でした。さらに、米国主導の共同ランサムウェア対策タスクフォースは、「悪意ある攻撃者は、より破壊的で影響の大きいものになるよう、ランサムウェアの手口を変化させている」と指摘しています。
大手小売業者マークス&スペンサー、飲料メーカーのディアジオ、消費財メーカーのユニリーバが運営する英国の年金制度も、今年、業務委託会社キャピタへのサイバー攻撃の被害を受けました。また地方自治体は、キャピタが管理する「セキュリティが確保されていないクラウドベースのデータ保存システム」によって自治体のファイルが危険にさらされたと、フィナンシャル・タイムズは報じています。
キャピタは、このインシデントへの対応に向けた取り組みで、1,900万ドルから2,500万ドルの費用が発生する見込みだと述べていますこれには、専門家への報酬、復旧・修復費用、サイバーセキュリティ体制の強化に向けた投資が含まれます。
3. 短報:今月の主なサイバーセキュリティニュース
AIに起因する最大のサイバー脅威はディープフェイクになると、マイクロソフト社長のブラッド・スミス氏は述べています。現実のように見える偽のコンテンツが、政府主導の「サイバー影響工作」を促す可能性があると同氏は考えています。AIのライセンス制度が必要であり、「セキュリティ、物理的安全、サイバーセキュリティ、国家安全保障を守る義務」を伴うべきだとスミス氏は述べたと、ロイター通信は報じています。
欧州連合(EU)での事業を目指す米国のクラウドサービス事業者は、EUのサイバーセキュリティ認証を取得するため、EU域内企業との合弁会社設立が必要となる可能性があります。EUのサイバーセキュリティ機関ENISAの規則案では、クラウドサービスはEU域内で運用・保守され、すべての顧客データも域内で保存・処理されなければならないとしています。
ポルトガル、中国製機器の5Gネットワークでの使用を通信事業者に禁じる可能性があります。供給業者の拠点が、サイバーセキュリティ、データ、知的財産の保護に関する協定をポルトガルまたはEUと結んでいない国にある場合、セキュリティリスクが生じると、ポルトガルのサイバーセキュリティ評議会は述べています。
サイバーセキュリティに関して、世界経済フォーラムはどのような取り組みを行っていますか?
サイバーセキュリティセンターは、リーダーたちが集い、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供しています。相互接続がますます進むデジタル世界において、理解と信頼を築くことに重点を置いています。
分野横断的な協力と知見の共有を促進することで、センターはパートナーのサイバーレジリエンス強化を支援し、集団での対応が必要な課題に取り組みます。
イタリア産業省が「大規模なサイバー攻撃」を受けました5月下旬のことです。この攻撃により、同省のウェブポータルとアプリケーションが停止しました。イタリアの機関は最近、複数のサイバー攻撃の標的となっており、ネットワークの安全性に疑問が生じていると、ブルームバーグは報じています。
インドネシア最大のイスラム系銀行、サイバーセキュリティの強化に取り組む顧客1,500万人の個人情報がオンラインで公開されたことを受けたものです。サイバーセキュリティ専門家によると、インドネシア・シャリア銀行でのデータ侵害は、同国の金融機関で過去最大でした。
世界最大の民間サイバーセキュリティ研究所が英国に開設されました。車両、航空機、産業システムがサイバー攻撃に対してどれほど安全かを検証する施設です。民間企業IOActiveが運営し、英国の情報機関GCHQの基地近くにあります。
米国の前大統領ドナルド・トランプ氏が2020年の選挙で敗れた後、サイバーセキュリティ当局の幹部を解任した決定について、米国の特別検察官が捜査することになりました。クリストファー・クレブス氏は、自身が率いていたサイバーセキュリティ・インフラセキュリティ庁が選挙を「米国史上最も安全」と評した数日後に解任されました。
4. Agendaでさらに読むサイバーセキュリティ記事
サイバー犯罪による損失は、2022年の8.44兆ドルから2023年には11兆ドルに増えると予想されています。ここでは、サイバー保険について組織が知っておくべきことを紹介します。
アジア太平洋地域では、世界の他の地域と比べてサイバー攻撃が急増しています。なぜ起きているのでしょうか。サイバー犯罪を防ぐために何ができるでしょうか。
弱いパスワードは、インターネット上での行動がデジタルセキュリティを損なう一例です。ほかにも、サイバーセキュリティを危険にさらす5つの行動を紹介します。




