電力業界は変革の只中にあり、そのプロセスによって業界は新たな種類のサイバー脅威にさらされるようになりました。
攻撃は今後も頻度と複雑さを増していくでしょう。
ここでは、業界の専門家2人がこの新たなパラダイムについての見解を述べ、業界が自らと顧客をどう守れるかを語ります。
電力業界は大きな変革の途上にあります。重要インフラのデジタル化から、電力会社と顧客との関係に至るまで、あらゆるものが移行期にあります。過去10年間で、先進的な組織は情報技術(IT)によるデータの可能性を活用し、運用技術(OT)を最適化してきました。その対象には、従来型の発電設備、デジタルネイティブなエネルギー源、配電システムも含まれます。接続性の向上を進めたことで、電力業界はより高い効率性、排出削減、顧客への信頼性が高く手頃な価格の電力供給を実現してきましたが、同時にそのサイバー防御における弱点も露呈させることになりました。
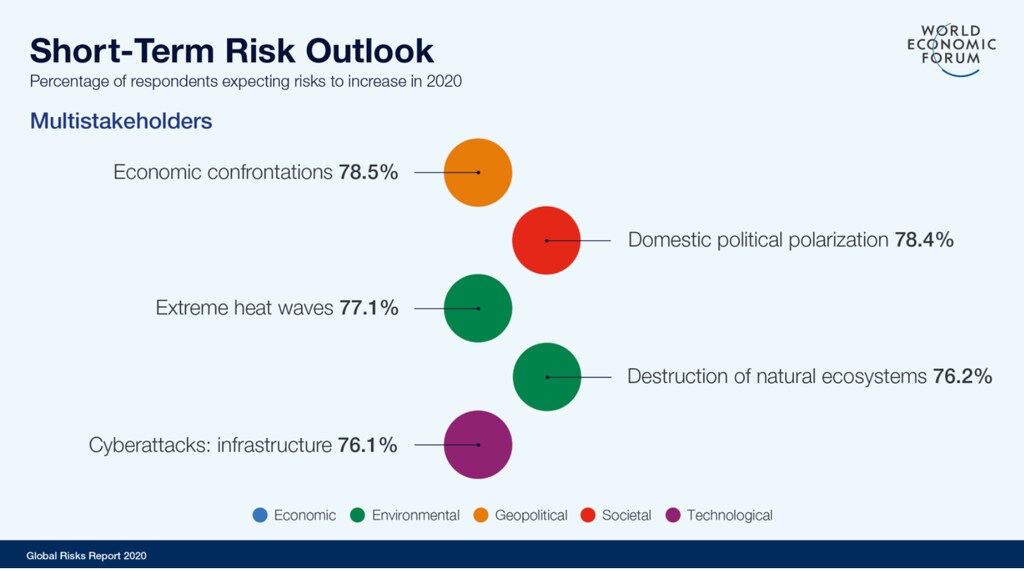
サイバー攻撃は今やエネルギー企業の中核的な価値提案そのものを脅かしています。デジタル化されたOTは、経済的利益の獲得から単なる混乱の引き起こしまで、多様な目的を持つ様々な主体にとって魅力的な標的となっています。今日では、電力会社とそのサプライヤーにとってサイバー分野での軍拡競争が新たな常態となっています。デジタル技術がエネルギーインフラ全体に広がり、その価値を高めるにつれ、攻撃は今後も頻度と高度さを増していくでしょう。
電力業界が直面するサイバー分野の課題と機会を探るため、シーメンス・エナジーで産業サイバー・デジタルセキュリティのバイスプレジデント兼グローバル責任者を務めるLeo Simonovich氏と、ナショナルグリッドでオペレーショナル・テクノロジー向けサイバーセキュリティエンジニアリングの主任セキュリティエンジニア兼グローバル責任者を務めるPhil Tonkin氏が、業界の現状について見解を共有します。
世界経済フォーラムは、わが国の電力エコシステムをサイバー攻撃に対して強靭にするために何をしていますか。
Phil、この業界におけるサイバー脅威の進化をどのように見ていますか。また、現在ナショナルグリッドの現場では何が起きていますか。
Phil:長年にわたり、電力会社が犯罪目的やその他の悪意ある理由で標的にされるケースを見てきました。その手口はますます巧妙になり、OTシステムを悪用する能力も高まっています。攻撃者や敵対者が私たちの使用する技術にますます精通するにつれ、電力会社へのサイバー脅威は増大してきました。かつては、電力会社で働くサイバーセキュリティの専門家だけが、攻撃に対して脆弱な最終製品やプロトコルを理解していました。しかし現在では、産業分野を特に標的にする能力を持つ、非常に優秀な敵対者によって実行される脅威へと移行しつつあります。
この変化の主な理由は、エネルギー分野のサイバーセキュリティが長い間、組織内の接続性を高めることで効率を向上させる必要性を中心に構築されてきたことにあります。その結果、電力会社のセキュリティは、非常に信頼された環境の中で強靭な運用を確保するように構築されてきました。しかし、電力会社が効率を高め、電力網の需給バランスを取るシステムレベルのソリューションを生み出すためにデジタル技術をますます採用するにつれ、企業は知らず知らずのうちに、悪意ある主体にとって非常に魅力的な新たなサイバー脅威を生み出してしまいました。私たちは、エネルギー分野の企業と同様に、社会的または重要インフラの責務を担う産業組織、さらには製造、重要医療、自治体機能に関わるすべての組織を標的とする攻撃者の動きが実際に強まっているのを目にしています。
Leo、シーメンスは産業界へのサイバー脅威をどのように見ていますか。
Leo:シーメンスでも、同様の傾向が見られています。攻撃の件数は指数関数的に増加しており、その攻撃の高度さも増しています。さらに、これらの脅威は産業分野、特にエネルギー生産を対象とする傾向を強めています。攻撃の影響が本当に深刻化しているのは、OT環境への攻撃が操業停止を引き起こしたり、さらに悪い場合には安全上の事象を招いたりするためです。
これらの攻撃は、物理世界とデジタル世界の融合からますます生じています。私の考えでは、『エアギャップ化されているから安全だ』という考え方は、ほぼ過去のものです。現在、攻撃のかなりの割合が工場内部から発生しているからです。攻撃はオフィス環境からOT環境へ、例えばフィッシング詐欺の形で侵入するか、あるいは悪意のあるソフトウェアを持ち込む賢い内部関係者によって工場環境に持ち込まれます。これにより、電力会社や事業者、そして私たちのようなOEMが早急に対処しなければならない新たな脅威の状況が生まれています。今後、この問題を解決するには、ナショナルグリッドのような電力会社と、製造分野のOTと今日のデジタル環境に不可欠なITシステムの保護の両方で長年の実績を持つ、私たちのような企業との強固なパートナーシップが必要になるでしょう。




