ほとんどのビジネスリーダーやサイバーセキュリティリーダーは、地政学的な不安定化が2年以内に壊滅的なサイバー事象につながると考えています。
2022年には前年比で世界のサイバー攻撃が38%増加し、コペンハーゲンで開催された最近のイベントでは、サイバーセキュリティが重要な議題として取り上げられました。
デンマークはデジタルファーストの国として、効果的なサイバーレジリエンスの構築には、共有し、備え、簡素化する姿勢が欠かせないことを示しています。
ビジネスリーダーやサイバーセキュリティリーダーの大多数はと考えており、現在の地政学的な不安定化が、今後2年以内に壊滅的なサイバー事象につながる可能性が高いとしています。
実際、最近の報告書では、Check Point Software Technologiesが、2022年の世界のサイバー攻撃は前年比で38%増加したと明らかにしています。そのため、デンマークのコペンハーゲンで政府、ビジネス、テクノロジーの各分野のリーダーが集まった最近の会合で、サイバーセキュリティが最重要課題として取り上げられたのも不思議ではありません。
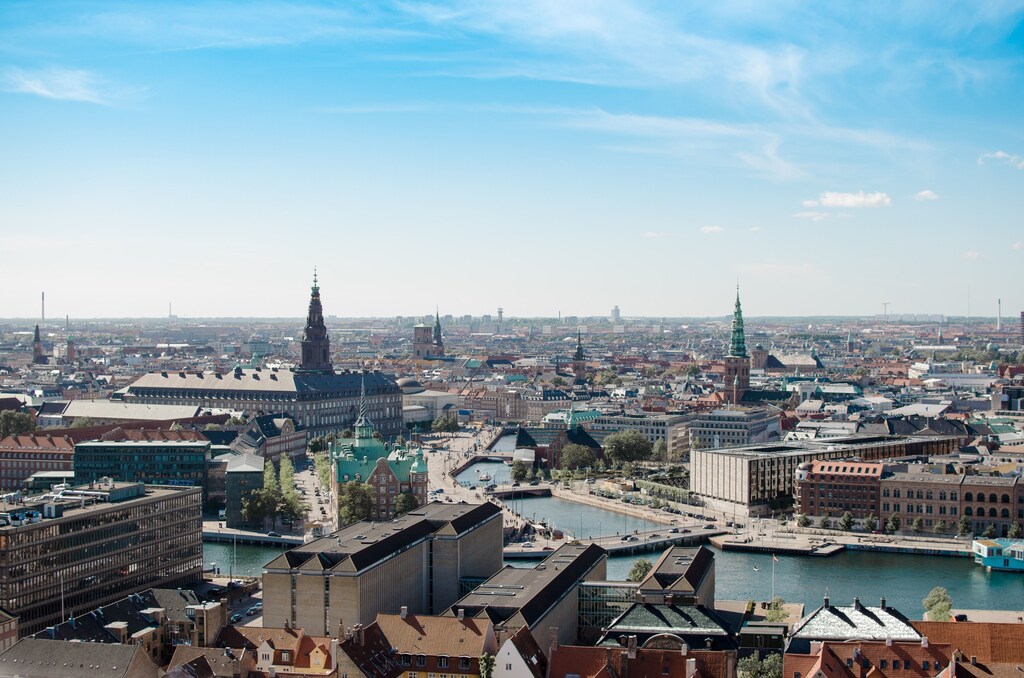
このイベントは、コペンハーゲン中心部にあるデンマーク議会の歴史ある施設、クリスチャンスボー城で開催され、官民両セクターの登壇者と参加者の間で活発な議論が交わされました。デンマーク初のデジタル化担当大臣であるマリー・ビェレ氏は、新設されたデンマーク デジタル行政・男女平等省の役割と、今後同省がサイバーセキュリティにどのように取り組んでいくかについて、独占的な見解を示しました。
世界で最もデジタル化が進んだ国々の一つであるこのスカンジナビアの国では、データセキュリティとプライバシーが極めて重要視されています。ビェレ氏が説明したように、デジタル化とITセキュリティに関しては、同省が他のデンマーク各省と調整する役割を担うことになります。
イベントでは調整が共通のテーマとして取り上げられ、サイバー犯罪に対抗するためには、ITセキュリティの専門家、政策立案者、立法者が一堂に会し、互いの業務や課題について理解を深める必要があることが浮き彫りになりました。
この会議からは、ヨーロッパを超えて、すべての企業が遵守するうえで有益となる3つの重要な教訓が得られました。
サイバー攻撃から得た教訓を共有する
ヨーロッパ大陸では、ITに関する多くのイベントや集まりが開催されていますが、セキュリティ専門家が直面する課題や、サイバー攻撃から得た教訓を率直に共有することにはためらいがあることがよくあります。しかし、オープンな対話がなければ、互いの失敗や成功から真に学ぶことはできません。
参加者のほぼ全員が、サイバーセキュリティ・コミュニティとして、透明性の向上と知識共有の強化が必要だという点で一致しました。世界中の国、企業、組織がかつてないほど多くのサイバー攻撃を受けているという点で、これは矛盾しています。
実際に、世界の31組織に1組織が2022年にランサムウェア攻撃を受けています。それにもかかわらず、一般的に、攻撃後のベストプラクティスや教訓の公開共有は十分ではありません。
会議の参加者の多くは、デンマークの企業、組織、政府機関の間で、より良い調整と知識共有が急務であると感じていました。
また、複数の登壇者は、社会におけるITセキュリティに取り組む政府機関が、企業や組織が直面しているサイバー脅威について、より開かれた形で情報発信を行う必要があると考えていました。
一つの案として、米国のサイバーセキュリティ戦略を参考にすることが考えられます。米国では、公的機関と民間セクターの間で情報共有がより進んでいます。サイバー犯罪者は共有しています。ダークウェブ上で知識やツールを共有しています。彼らに打ち勝つためには、恥を捨て、オープンな対話のために私たちも結集する必要があります。
NIS 2.0を恐れる必要はない
デンマークの企業は、他国以上に、新たなネットワーク・情報セキュリティ指令2(NIS 2.0)について強く認識しています。
市民の個人データを保護する改正一般データ保護規則(GDPR)とは異なり、NIS 2.0は経済データ、すなわち欧州連合加盟国の企業や経済にとって重要なデータを保護することを目的としています。
新指令では、加盟国に対して、NIS 2.0の対象企業を対象とするリスク管理と報告要件を含む国家サイバーセキュリティ戦略と国内法を実施すること、そして、NIS 2.0の課題を扱う単一の国内窓口を設置することを求めています。

デンマークの企業の間では、NIS 2.0の導入について一定の不安がありました。GDPRの影響は恐ろしいものであり、NIS 2.0も対処しきれないほどの膨大な作業になるのではないかと懸念しています。また、この指令が望ましい効果を発揮しないのではないかという心配もあります。
しかし、会議を終えて明らかになったのは、組織はNIS 2.0を恐れる必要はないということです。現時点では手に負えないように見えるかもしれませんが、会議のすべての登壇者は、重要インフラと直接的または間接的に関わる企業や組織にとって、NIS 2.0がセキュリティの基盤になると考えていました。
NIS 2.0の対象企業は、多くの場合、規模が大きく影響力があります。また、対象企業の取引先となるなど、多くの企業がこの指令の影響を受けることになるため、NIS 2.0には波及効果を生む可能性があります。つまり、NIS 2.0は社会全体のITセキュリティを高めるための梃子になるということです。
ITセキュリティソリューションの統合が必要
コペンハーゲンのサイバーセキュリティ会議から得られる最後の教訓は、ITセキュリティソリューションを統合する必要があるということです。イベントの会話全体を通じて、話題はすぐに、企業や組織が、複雑化し続けるサイバー脅威の状況をどのように乗り越えられるかに移りました。
複雑さは、現在企業が使用しているさまざまなITセキュリティソリューションの数と直接関係しています。Dell Technologiesによるものを含む複数の調査では、複数のITセキュリティベンダーを利用している場合、サイバー攻撃のコストが大幅に高くなることが示されています。Dell Technologiesによるものを含む複数の調査では、複数のITセキュリティベンダーを利用している場合、サイバー攻撃のコストが大幅に高くなることが示されています。
世界経済フォーラムはサイバーセキュリティに関して何をしているのか?
サイバーセキュリティセンターは、変化し続けるサイバーリスクとその体系的な影響をリーダーが共に理解するための信頼できるプラットフォームを提供しています。相互接続が進むデジタル世界において、理解と信頼の構築に重点を置いています。
セクター横断的な協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に対処できるよう支援しています。
IBMによる報告書では、IBM調査対象となった世界の組織の3分の1が、セキュリティのために50以上のツールや技術を導入していることが明らかになりました。セキュリティソリューションを統合することで、組織はより効率的になり、はるかに高いレベルのITセキュリティを実現できます。さらに、統合により、ITセキュリティ担当者の必要性とコストが削減され、現在のIT専門家が革新に取り組む時間を生み出すことができます。
サイバーレジリエンスにおける共有、備え、簡素化
デンマークは小国かもしれませんが、デジタルファーストの国として、サイバーレジリエンスの構築について他国が学ぶべきことが多くあります。要約すると、共有し、備え、簡素化することです。
企業、政府、サイバー分野の間でオープンな対話の文化を確立することで、互いの過ちから学び、データやデジタルプラットフォームをより良く保護することができます。
次に、NIS 2.0への備えを進めるべき時です。これには知識共有の要素も含まれています。最後に、ITソリューションを統合することで、拡大する脅威の状況を簡素化することが可能です。
これは、ITチームの負担を軽減し、限られた時間をより効率的に使えるようにするものです。




