この定期まとめでは、過去1か月の主要なサイバーセキュリティ関連ニュースをお届けします。
主要なサイバーセキュリティニュース:過去最大のDDoS攻撃が世界中の企業を脅かす。AIがサイバーセキュリティリスクを高める可能性――英国報告書。イスラエルとガザで救援活動を行う団体がハッキングを受ける。
また今月、世界経済フォーラムはサイバーセキュリティに関する年次総会を開催します。同会合には、産業界、政府、国際機関、市民社会、学界から、世界有数のサイバーセキュリティリーダーが集まります。
1. 過去最大のDDoS攻撃が世界中の企業を脅かす
GoogleやAmazonを含む企業は、世界最大規模の分散型サービス妨害(DDoS)攻撃を撃退したと発表しています。ただし、サイバーセキュリティ対策が強化されなければ、この種の攻撃が広範な混乱を引き起こしかねないと、インターネット利用者に警告しています。
DDoS攻撃は、データへのリクエストを大量に送りつけることで、ウェブサイトを利用できない状態にすることを目的としています。その結果、ウェブサイトがクラッシュし、オンラインサービスが利用できなくなることがよくあります。
Googleによると、この攻撃は8月に始まり、これまでの最大規模の攻撃の7.5倍の規模でした。同社のサイトではピーク時に毎秒3億9,800万件のリクエストを受けました。
Googleは、ピーク時に毎秒3億9,800万件のリクエストに達したDDoS攻撃を緩和しました
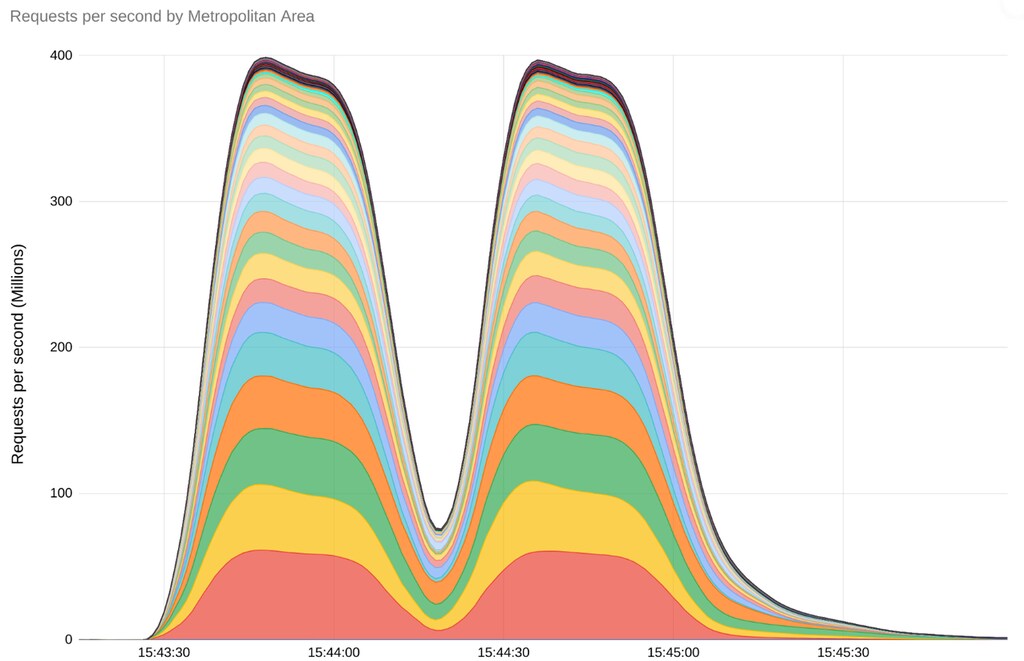
サイバーセキュリティ企業Cloudflareは、今回の攻撃はこれまで同社が直面したいかなるものよりも3倍大きかったと述べています。毎秒2億100万件を超えるリクエストでした。Amazonのウェブサービス部門は、「新しいタイプのDDoS事象」に直面したと述べています。
3社はいずれも、攻撃者がHTTP/2の脆弱性を悪用したと述べています。HTTP/2はHTTPネットワークプロトコルの新しいバージョンです。現在、他の企業に対し、この種の攻撃に対する脆弱性を減らすため、ウェブサーバーの更新を呼びかけています。
「HTTPベースのワークロードをインターネット上で提供している企業や個人は、この攻撃によるリスクにさらされている可能性があります」とGoogleは述べています。「組織は、HTTP/2をサポートするサーバーが脆弱でないことを確認するか、この攻撃ベクトルによる影響を抑えるため、CVE-2023-44487に対するベンダーのパッチを適用すべきです。」
2. AIがサイバーセキュリティリスクを高める――英国報告書
英国政府の新たな報告書「フロンティアAIに関する報告書」によると、生成AIにより、サイバーセキュリティリスクが増大する可能性が高いとされています。英国政府の新たな報告書「フロンティアAIに関する報告書」。
この技術により、「より迅速で、より効果的かつ大規模なサイバー侵入(標的型フィッシング手法やマルウェアの複製による)」が可能になるとされています。報告書は「2025年までの生成人工知能の安全性とセキュリティリスク」という報告書の中で述べています。ただし、2025年までにハッキングが完全に自動化されるとは見ていません。
サイバー攻撃、オンライン詐欺、なりすましなどのデジタルリスクは、AIによって出現する可能性が最も高いセキュリティ脅威であり、他の脅威よりも大きな影響を与えるとこの文書は述べています。全体として、今後数年間において、生成AIは全く新しい脅威を生み出すというよりも、既存のリスクを悪化させる可能性が高いと見ています。
ただし、報告書はまた、生成AIがサイバー脅威に対する防御手段を向上させるとも述べています。
世界経済フォーラムは、増大するサイバーセキュリティの課題にどのように取り組んでいますか?
サイバーセキュリティセンターは、指導者が一堂に会し、変化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。デジタル化が進む相互接続された世界において、理解と信頼の構築に注力しています。
分野横断的な協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
英国報告書は、包摂的なAIガバナンス枠組みを推進するための、複数の国際機関による取り組みに続くものです。
例えば6月には、世界経済フォーラムがAIガバナンス・アライアンスを立ち上げ、人工知能システムの責任ある設計、開発、展開に関する指針を提供しています。国連も、AIの国際ガバナンスに関する報告を行うためのグローバル諮問パネルを設置しました(今月初めに)。
3. ニュース速報:今月の主要なサイバーセキュリティ関連ニュース
イスラエルとガザへの支援を行う救援団体は、ハッカーによって活動や寄付を受け取る能力を妨害されています。いわゆる「ハクティビスト」は、この地域のインフラを標的にし、緊急警報を妨害したとも報じられています。、また多数のウェブサイトがDDoS攻撃によって妨害されているとロイター通信は報じています。
ヨーロッパ諸国は機密データを政府管理のクラウドサービスに保存すべきであり、民間企業が運営するシステムに保存すべきではないと、イタリアの防衛・電子機器企業レオナルドの最高経営責任者は述べています。「安全な国には、少なくとも金融、医療、防衛のデータについて、政府のクラウドが必要です」と、ロベルト・チンゴラーニ氏はイタリア下院で語りました。
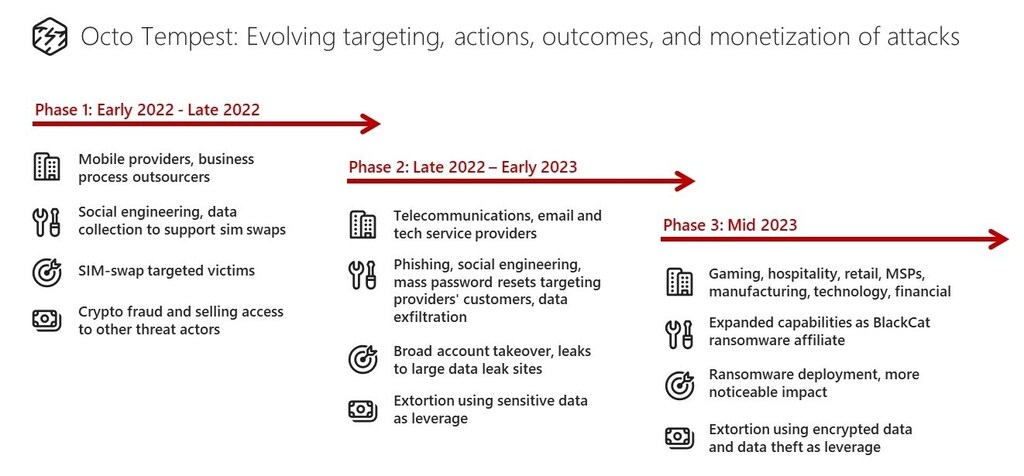
Octo Tempestサイバー犯罪集団は、世界で「最も危険な金融犯罪集団」の一つへと成長したと、Microsoftは述べています。その広範な「ソーシャルエンジニアリング・キャンペーン」は、2022年初頭から幅広い分野の企業を標的にしており、盗まれたデータの返還と引き換えに金銭を脅し取ろうとしています。この集団は、なりすましを使い、技術管理者をだまして、パスワードや多要素認証の方法をリセットさせていると、Microsoftは述べています。
Cisco Systemsは、同社史上最大の買収となる形で、サイバーセキュリティ企業Splunkを買収しようとしています。280億ドルの取引により、Ciscoは「データオブザーバビリティ」への取り組みで評価の高い企業を取り込むことになります。この技術は、企業が潜在的なサイバーセキュリティ脅威を発見するのに役立ちます。
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)と米国保健福祉省は、医療および公衆衛生分野向けの資料を含むサイバーセキュリティ・ツールキットを公表しました。CISAによると、医療機関は、保有する幅広い身元情報や金融情報のため、サイバー犯罪者から「価値は高いが比較的狙いやすい標的」と見なされているとのことです
CIAのソーシャルメディアアカウントのセキュリティ上の不具合が、あるサイバーセキュリティ研究者によって悪用され、この問題に注目を集めました。X(旧Twitter)でウェブリンクが表示される仕組みに関連する不具合により、この専門家はCIAへの連絡を試みる情報提供者を、自身のTelegramチャンネルへ誘導することができました。
4. 議題にあるサイバーセキュリティに関するその他の話題
サイバー犯罪はほぼ常に国境を越えた事象であり、犯罪者は逮捕のリスクを減らすため、外国の被害者を標的にします。さらに、サイバー技術を利用した詐欺や恐喝も深刻ですが、物理的な影響を伴う犯罪的なサイバー攻撃も増加しています。
製造プロセスにおけるデジタル技術の導入が進んだことで、サイバー犯罪者が悪用できる新たな経路が生まれています。フォーラムの「製造業におけるサイバーレジリエンス」イニシアチブは、製造エコシステム全体から30を超える会員を集め、製造業をサイバー攻撃に強くするための集団的なアプローチやツールを開発しています。以下の5つの原則は、製造業者が組織としてのサイバーレジリエンスを構築する上で役立ちます。
量子コンピューターは、現在ほとんどの情報・通信システムを保護しているセキュリティアルゴリズムを、悪意ある主体が破る可能性をもたらします。「Y2Q」問題は、Y2Kや2000年問題と類似点がありますが、脅威の発生源から問題の解決方法に至るまで、その違いはより深刻です。
オンラインの世界が拡大したことで、人々のデジタルフットプリントは次第に大きくなり、中にはインターネットから忘れ去られてほしいと思うような情報も含まれるようになりました。このため、一部の地域では「忘れられる権利」に関する規則が導入され、人々は自分に関するデータのインターネットからの削除を求めることができるようになっています。その仕組みは次のとおりです。




