本記事は世界経済フォーラムの地政学プラットフォーム
米国管理予算局(OMB)は今年初め、リスク報告書を公表し、連邦政府機関に厳しいサイバーセキュリティの現実を突きつけた。
OMBによると、サイバーセキュリティ・プログラムを導入している機関の大半が、深刻な攻撃リスクにさらされている。報告書には、「機関は、大量の情報が自らのネットワークから流出していることを検知できない」と記されている。
この指摘は、Cybersecurity Venturesによる最近の予測、すなわち世界のサイバーセキュリティ支出が2017年から2021年にかけて着実に増加し、1兆ドルを超えるとの予測を裏付けるものだ。また、サイバー犯罪のコストは2021年までに世界全体で年間6兆ドルに達するとされている。本質的に、防御への支出増加が、同じ防御を突破された際の被害増加と相関するという予測には、どこかに誤りがある。
これらの状況を踏まえると、今日のサイバーセキュリティ産業は技術の軍拡競争のようなものと捉えられる。新たな脅威が明らかになり、それに対応する新たなパッチやアップデートが公開され、そのサイクルが繰り返されているのだ。
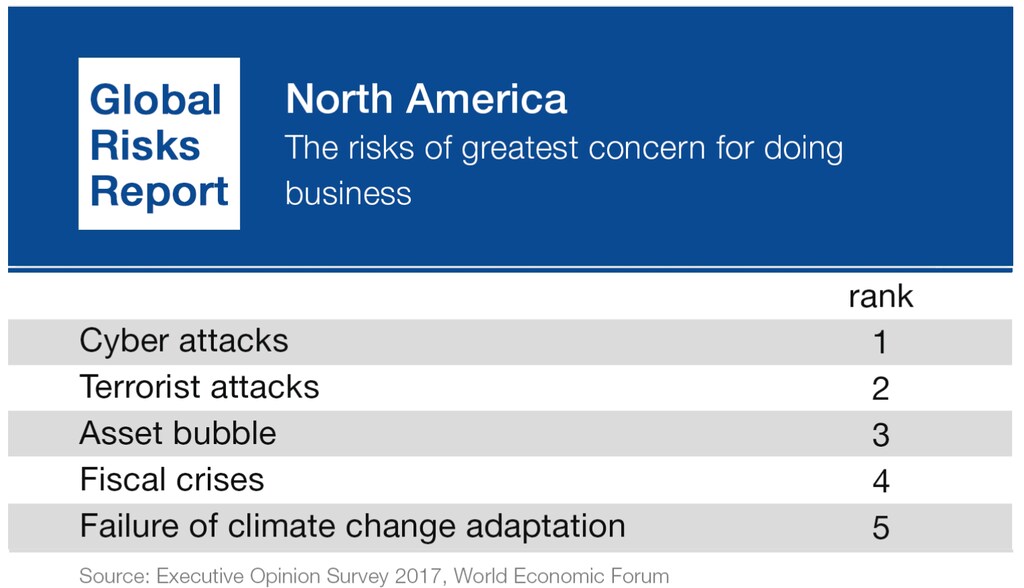
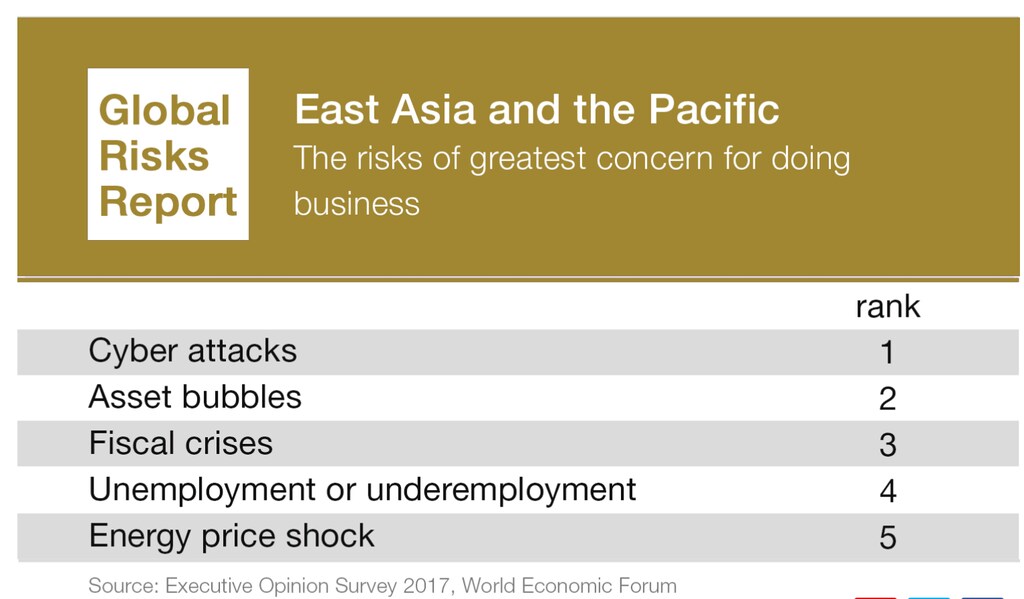
サイバーセキュリティへの投資は増え続けているが、機密データを盗み出す脅威の量も増加している。この悪循環を断ち、サイバー防御者が攻撃の猛攻を抑えるための適切なツールを手にするには、サイバーセキュリティへの取り組み方のパラダイムシフトが必要だ。
データは新しい石油である
政府や企業は、接続されたシステムが重要なデータや知的財産(IP)を著しいリスクにさらす、ハイパーコネクテッドな世界に直面している。このデータは、プライベート及びパブリッククラウド、リムーバブルメディア、そして組織が業務遂行に依存するモバイル端末など、至るところに存在している。
このデータを保護する課題は、使用されているデバイスの数が膨大であるため、特に困難である。平均的な組織では、従業員が使用するモバイル端末が約23,000台ある。
ミッションクリティカルなデータの流出防止という点で、サイバー防御者が最も苦慮しているのはここである。データは機関支給の端末、個人所有の端末、ホスティングされたアプリケーションやデバイスへと広がっており、どこでどのようにデータが使われているかについての可視性と文脈が不足している。
「人的接点」は、一度の悪意ある行為や意図しない行為によって、最も包括的に設計されたシステムでさえ損なわせる可能性がある。
undefined
このような環境は、攻撃者に攻撃し、最終的には情報を掘り出すための豊かな領域を提供している。攻撃の起点にかかわらず、攻撃は最終的に同じ接点へと向かい、そこで最大の被害を与えることができる。
これらの接点は、人々が重要な業務データや知的財産とやり取りする地点である。これらの「人的接点」は、一度の悪意ある行為や意図しない行為によって、最も包括的に設計されたシステムでさえ損なわせる可能性がある。
人的接点
より広い文脈で見ると、SANS Instituteによれば、組織の3分の1が内部要因による情報漏えいを経験しており、1件あたりの潜在的損失は合計500万ドルを超える。SANS Institute。
Verizon 2017 Data Breach Investigations Reportによれば、昨年のデータ侵害の43%以上がソーシャル攻撃によるものであったことも明らかになっている。つまり、これらの攻撃はいずれも、組織のセキュリティ防御における人的な脆弱性の悪用に焦点を当てていたということだ。
しかし人間は最も強力な防御線にもなり得るうえ、サイバースパイ活動や攻撃の警告サインとしても機能しうる。人間の行動に基づくサイバーセキュリティ対策を導入すれば、人間のサイバー上の行動をもとに警報を発することができ、ネットワークが侵害されたかどうかにかかわらず、サイバー防御者が重要なデータの損失を抑止または防止できるようになる。
セキュリティ・チームは一日に数千件のアラートを受け取っており、その結果、サイバー戦で後れを取っている。人間の行動およびリスク分析の進歩により、サイバー防御者はサイバー上の異常をより迅速に特定し、正常なネットワーク活動と悪意のある、または侵害されたネットワーク活動のアラートを切り分けるために必要な文脈を得られるようになる。
その後、統合されたリスク適応型の自動化された実施ポリシーにより、観測されたリスクの水準に応じて、機密性の高い知的財産へのアクセスを制限または防止することができる。このモデルでは、セキュリティ・チームは、潜在的な脅威事象が展開する最中に理解し、予測し、対応する能力を得られる。事後に数週間、数か月、あるいは数年を経てからではない。
インフラを保護する従来のモデルから人間の行動を理解するモデルへとセキュリティの重点を移すことで、従業員もミッションクリティカルな資産や企業資産の保護に協力できるようになる。これにより、組織内のセキュリティの有効性が高まるだけでなく、組織の第一線の防御である人材を巻き込み、セキュリティの枠組みに継続的に組み込むことができる。
ハッカーや産業スパイが横行する混沌とした世界では、組織の人材とデータの両方を守るために、「全員で防御にあたる」という共有のミッション戦略が必要となる。
大小を問わず、すべての機関と企業は、貿易機密やデジタルな「最重要資産」といった重要データを守るための、戦略的かつ効果的な解決策を求めている。その答えは、突き詰めれば人間であるという単純なことにあるのかもしれない。
今日の高度化するサイバー脅威の状況を緩和するための人的要素の活用、Sean Berg(Atlantic Council)




