AI、地政学的な分断、相互依存の深化によってサイバー環境が変容し、機会とリスクの双方が拡大している。
さまざまな要因が収束する中で、サイバーリスクは顕在化したシステミックリスクとなっている。
こうした状況を背景に、先週ジュネーブで開催された世界経済フォーラムのサイバーセキュリティ年次総会2026に各界のリーダーが集まり、協力を推進し、よりレジリエントなデジタルの未来を形づくることを目指した。
AI主導で分断が進む世界において、サイバーセキュリティはシステミックな経済・戦略上の必須課題となった。これは緩やかな進化ではなく、根本的な変化だった。
とはいえ、この変化は一夜にして起きたのではなく、過去20年にわたって加速してきた。2000年代初頭にはインターネットが普及し、初期のサイバー脅威が現れた。転機が訪れたのは2000年代後半から2010年代初頭にかけてであり、企業や政府のシステムのデジタル化が一層進むのと時を同じくして、攻撃はより組織的かつ戦略的になった。2010年代半ばまでには、大規模なインシデントによってサイバーリスクのシステミックな性質が明らかになり、重要インフラやグローバルサプライチェーンに混乱が生じた。
2020年代には、相互接続されたデジタルエコシステムやAI、地政学的緊張、自然災害、パンデミック後の経済変化など高まるシステミックな圧力が、環境を大きく再定義した。その結果、サイバーリスクは広範に及び、拡大しやすく、経済と社会の安定にとって中心的な課題となっている。
サイバー攻撃は何十年も前から存在している。それなのに、なぜ今、経済と国家安全保障に関わる中心的な優先課題となっているのだろうか。
先週、世界経済フォーラムのサイバーセキュリティ年次総会2026が、主要イベントとして開催されたジュネーブ・サイバーウィーク期間中、世界各国のリーダーが集まり、この変化と、それが経済、社会、国際協力の未来に何を意味するのかを検討した。ここでは、同イベントの主な成果を紹介する。
技術的脅威からシステミックな経済脅威へ
サイバーセキュリティが経済に及ぼす影響は、ますます明確になっている。サイバーインシデントの戦略的・経済的影響を把握できるようになったことで、サイバーセキュリティは重大なシステミックな経済脅威として認識されるようになった。
2025年、大規模なサイバー攻撃によって英国の自動車生産が長期にわたり停止し、広範なサプライヤーネットワーク全体の業務が混乱した。このインシデントは、国内GDP成長率の低下要因の一つとされ、数千の組織に影響を及ぼし、経済的損失は約19億ポンドと推定された。
サイバーインシデントは、保険料やコンプライアンス費用、復旧支出を押し上げる一方、業務を妨げ、顧客の信頼を損ない、場合によっては企業、特に中小企業の支払能力を脅かしている。
国家レベルでは、サイバーレジリエンスの弱さが海外投資を遠ざけ、イノベーションのエコシステムを損ない、重要産業の競争力を低下させる可能性がある。経済のデジタル化と相互接続が進むにつれ、サイバーセキュリティは経済安全保障の基盤を成す柱となりつつある。
リーダーたちは、サイバーリスクの財務的影響が明確に理解されて初めて、それが継続的な優先課題となると強調した。意思決定の改善と投資の促進に向け、より堅牢なリスク定量化モデルと、統合された経済的根拠への需要が高まっている。
コンプライアンスから測定可能なレジリエンスへ
これを受け、組織はコンプライアンス主導のアプローチから、測定可能なレジリエンスを重視する方向へ移行している。システムがどれほど速く復旧できるか、どれだけ損失を回避できるか、そして負荷のかかる状況下でどれほど効果的に業務を継続できるかに焦点が移っている。
この変化は投資の優先順位を変えつつある。ツールの種類を増やすのではなく、リーダーたちは影響の大きい能力に注力し、重要資産と依存関係の可視性を高め、インシデント対応の準備を強化し、迅速な復旧を可能にしている。
サイバーレジリエンスは、全社的な能力としても捉え直されている。その実現には、テクノロジーをガバナンス、人材の対応力、信頼できるパートナーシップと統合する必要がある。それに伴い、最高情報セキュリティ責任者(CISO)は、技術面での実行と事業戦略、取締役会レベルの優先課題を結びつけ、この変革を推進する中心的な役割を担っている。
孤立した防御からシステミックな防御へ
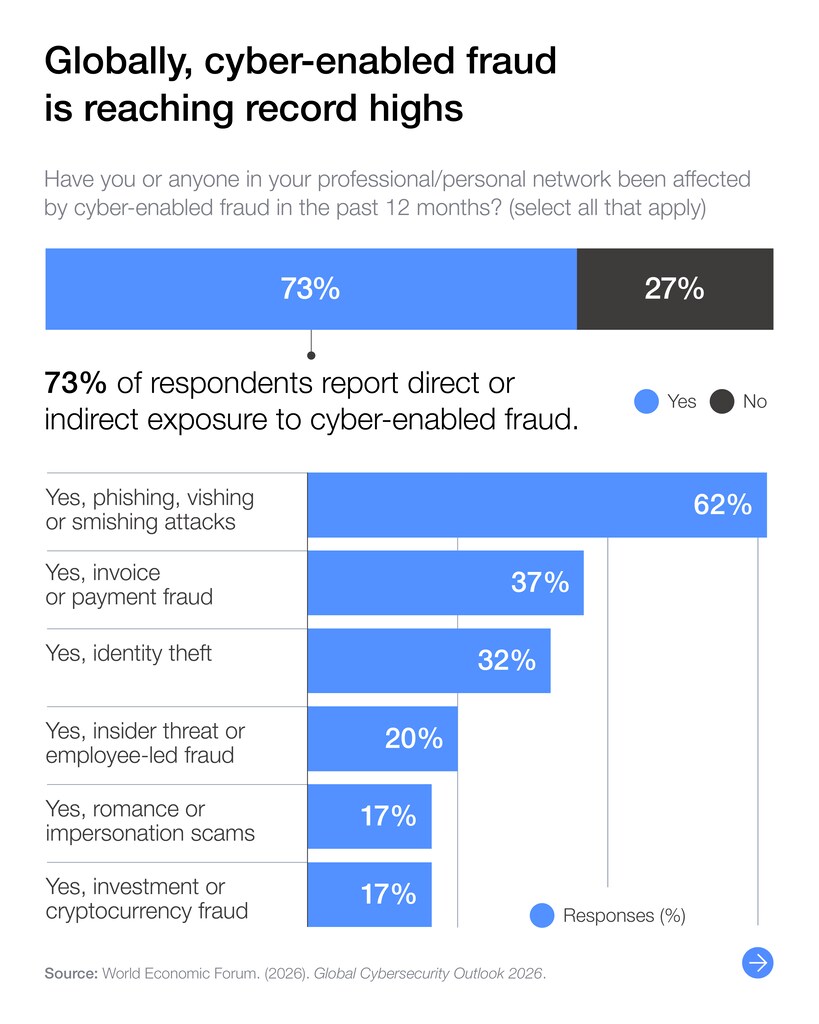
デジタルサプライチェーンが複雑化し、集中度を増すにつれて、サイバーリスクはますますシステミックになっている。単一のノードで生じた混乱が業界や国境を越えて連鎖し、組織ごとに孤立した防御の限界を露呈させることがある。同時に、サイバー犯罪の中でも特に広く蔓延し、過少報告されている形態の一つである、サイバー技術を悪用した詐欺や不正行為の増加は、脅威がもはや企業に限らず、個人、地域社会、経済に大規模な影響を直接及ぼすことを示している。こうした攻撃は、プラットフォーム間、管轄区域間、利用者の認識の隙間を悪用するため、従来のセキュリティ対策に加え、予防、一般市民への啓発、被害者支援が必要である。
この変化に対処するには、事後対応から、連携の取れたシステム全体のアプローチへの移行が必要であり、リスクの発生源そのものを抑えなければならない。攻撃発生後に組織や個人が対応することに頼るのではなく、犯罪者が詐欺活動を立ち上げ、拡大すること自体を難しくする必要があると、リーダーたちは強調した。これと合わせて、日常的なデジタルサービスに組み込む保護策を強化し、脅威をより早期に検知・遮断するとともに、一般市民への啓発とデジタルリテラシーの向上によって脆弱性を減らさなければならない。
そのため専門家は、これらの対策を大規模に実行するため、官民連携と分野横断的な調整を強化する必要性を指摘した。これには、共同演習、情報共有の改善、迅速かつ集団的な対応を可能にする相互運用性のあるインテリジェンス枠組み、危機時の役割と責任を明確にする仕組みが含まれる。
しかし、規制環境が分断されているため、こうした調整の拡大は依然として困難である。貿易などの国際活動が高度に相互接続されたシステムに依存している一方、規制は真にグローバルな環境ではなく、複数の地域ごとに運用されている。全面的な調和を目指すのではなく、管轄区域を越えた相互運用性を可能にする、複数国間協定や規制当局間の相互承認といった、より現実的な方法がリーダーたちから提案された。同時に、規制はルールの策定にとどまらず、インセンティブ、責任の枠組み、透明性要件を活用して、サイバーセキュリティの包括的な成果を大規模に推進すべきだという認識が高まっている。
対応から、AI規模の脅威の予測へ
新興テクノロジーは、サイバー脅威の速度と巧妙さを増大させている。一方で、組織の77%はすでに防御にAIを導入しているものの、攻撃者はほぼ例外なくAIを活用しており、非対称性が拡大するとともに、より自律的で大規模な攻撃が可能になっている。さらに、量子コンピューティングやエージェント型AIシステムの進歩により、新たな攻撃対象領域とガバナンス上の課題が生まれているが、現行の戦略では十分に対処できない。リーダーたちは、現実のリスクと誇張された懸念を見分け、今日のレジリエンスを強化する「後悔のない」行動を優先するため、より的確な判断が必要だと強調した。
今後については、セキュリティ・バイ・デザインを組み込み、早期に保護策を導入し、説明責任を確保するとともに、テクノロジーが実験段階から実社会への導入へと移行する中でも、人間による監督を維持することが強く求められた。より広い視点では、短期的なリスク軽減と長期的な能力構築を組み合わせた、複数の時間軸にわたる戦略が必要だとリーダーたちは訴えた。AI主導の脅威環境では、事後対応型のアプローチではもはや不十分であるとの認識が示された。
再定義されるサイバーセキュリティの必須課題
サイバーセキュリティ年次総会2026の議論は、一つの中心的なメッセージに収束した。サイバーセキュリティを長年にわたり補助的な機能と位置づけてきた結果、サイバーリスクが体系的に過小評価されてきたが、その見方はインテリジェンス時代の脅威の実態をもはや反映していない。
サイバーセキュリティが、デジタル時代の経済安定、国家安全保障、戦略的優位を左右する条件であるとの認識が広がり、これらのリスクをより効果的に管理しようとする動きが強まっている。これは前向きな進展だが、大きな課題は残る。この会合では、サイバーセキュリティを、協力が必要なだけでなく、大きな力を発揮する領域として捉え直した。
サイバーセキュリティの次の段階は、リーダーたちが相互接続されたシステム全体で、いかに効果的にインセンティブを整合させ、リスクを定量化し、信頼を築けるかにかかっている。そのためには、企業と政府の一層緊密な協力、テクノロジーと政策のより強い連携、そして変化の速さに歩調を合わせる測定可能な成果への継続的な注力が求められる。




