サイバーセキュリティは、技術的なコンプライアンス上の障壁から、世界の経営層にとっての戦略的な必須事項へと進化しています。
現代のCISOは、組織のレジリエンスを確保するために、事業戦略家であり関係構築のリーダーとして行動しなければなりません。
取締役会は、組織全体にわたる成功したサイバーセキュリティ戦略に直接貢献することができます。
サイバーインシデントは、今やすぐにリーダーシップの課題となります。サイバーインシデントは、業務、貸借対照表、そして顧客やパートナーとの関係を維持する信頼に影響を及ぼします。
それでもなお、多くの組織はサイバーセキュリティを依然として技術的機能またはコンプライアンス上の障壁として扱っています。地政学、規制、サプライチェーンの相互依存、サイバー犯罪、新興技術により、サイバー環境の複雑性が高まる中、この認識のずれは擁護することがますます難しくなっています。
したがって、サイバーセキュリティは今や中核的な事業上の必須事項です。最高情報セキュリティ責任者(CISO)は、こうした複雑性の中心に位置しており、その役割はますます戦略的になっています。
リスクは境界の範囲を超えて拡大している
国家が支援する作戦は激化しています。同時に、サイバー犯罪は産業化しつつあり、ランサムウェアやサプライチェーン攻撃から、フィッシングやソーシャルエンジニアリングによって助長されるサイバー型詐欺に至るまで広がっています。地政学は、サイバーリスク低減戦略全体に影響を与える最大の要因であり続けています。
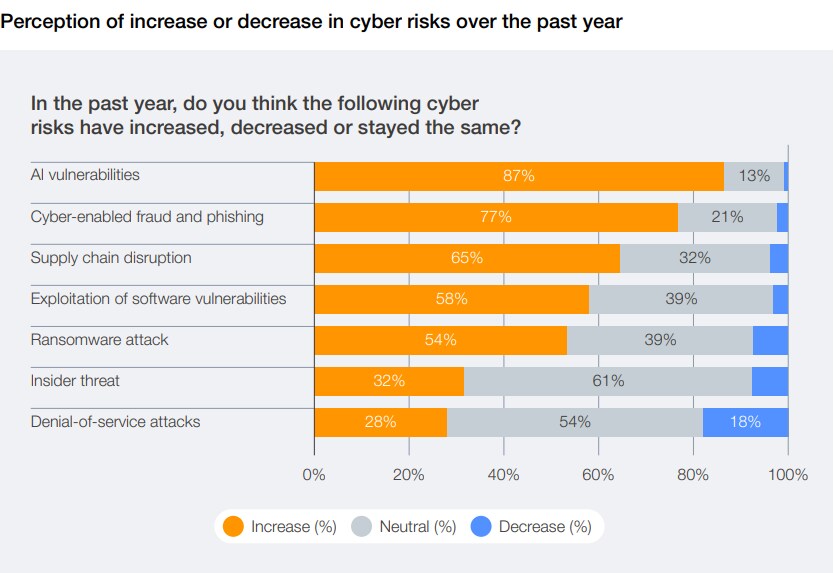
世界経済フォーラムの「Global Cybersecurity Outlook 2026」調査によると、回答者の87%が、2025年を通じて最も急速に拡大しているサイバーリスクとしてAI関連の脆弱性を挙げています。量子コンピューティング、継続的なデジタル化、急速な製品開発は攻撃対象領域を広げており、変化のスピードは、チームが確実に対処できる速さを上回るセキュリティ上の隙間を生み出しています。
これらの圧力に加え、地域ごとに分断された規制が存在し、複雑性を高めるとともに、ときに相反する要件をもたらしています。
CISOはもはや「単なるセキュリティ担当」ではない
CISOの青写真は一つではありません。権限範囲は業界、規模、成熟度、リスクモデルによって異なります。CISOは組織構造の異なる部門に配置され、さまざまな報告ラインを持っています。
しかし、こうした多様性の根底では、共通の変革が進行しています。CISOは、事業戦略家、業務リスクのリーダー、そして経営陣および取締役会の信頼される助言者として行動することがますます期待されています。この変化は可視性によってもたらされています。業務の中断、風評被害、顧客の信頼の損失は、今やサイバーインシデントの中心的な結果となっています。
多くの法域では、規制の枠組みがCISOの任命を義務付け、責任体制を明確にしつつあり、サイバーリスクはガバナンス上のリスクであるという考え方が強化されています。CISOはサイバーリスクに対して責任を負う一方で、そのリスクが顕在化するすべてのIT・制御技術(OT)システムを統制できないことが多いため、権限と同様に影響力も重要です。
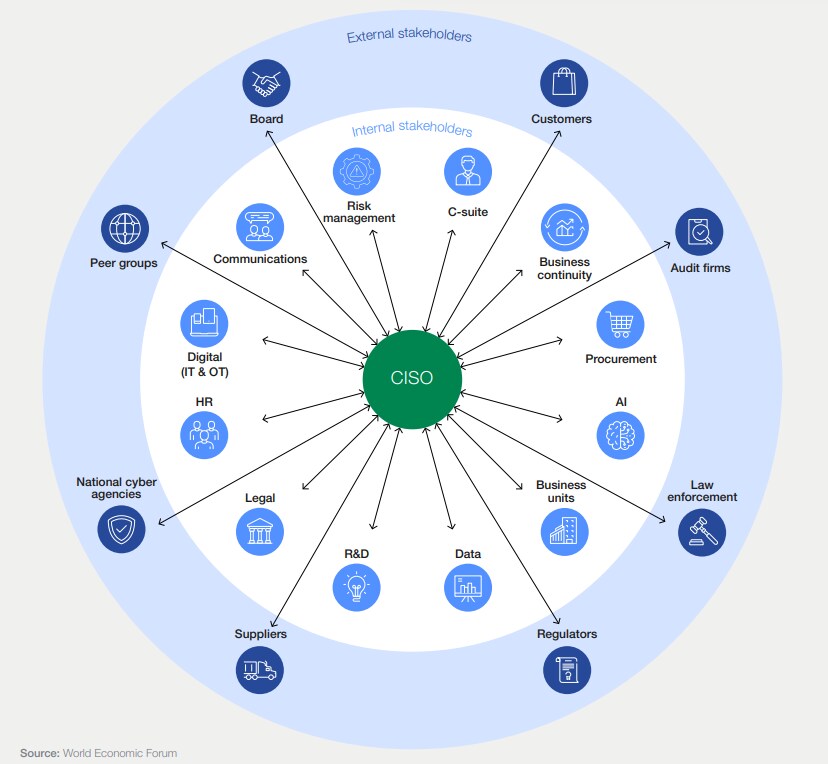
拡大する役割を遂行するために、CISOは戦略的な連携ネットワークを構築する必要があります。CISOは、社内の関係者(C-suite、リスク、法務、調達、広報、事業継続、IT/OT、データ、AI、事業部門)と社外の関係者(取締役会、顧客、サプライヤー、規制当局、国家サイバー機関、法執行機関、監査法人、同業グループ)が複雑に絡み合う中心に位置しています。実務上の要点は、サイバーリーダーシップは関係構築のリーダーシップであるということです。
複数の役割、一つの成果:事業のレジリエンス
サイバーセキュリティが事業上の課題であるならば、サイバーリーダーシップにはより幅広いツールキットが必要です。サイバーリーダーシップの「構成要素」は、状況に応じてCISOが担うべき役割として捉えることができます。
第一に、事業パートナーとしてのCISOです。これは、リスクと機会のバランスを取り、新たな技術やビジネスモデルの安全な導入を可能にし、セキュリティへの取り組みを事業の優先事項に結び付けることに関わります。
第二に、レジリエンスの守護者としてのCISOです。危機の際、CISOはプレッシャーの下で意思決定を行い、対応の取り組みを導き、信頼を維持しなければなりません。この役割は、サイバーセキュリティを組織全体のレジリエンス、事業継続、そして風評の安定性と結び付けるものです。
第三に、コミュニティのリーダーであり語り手としてのCISOです。サイバーレジリエンスは、サプライヤー、顧客、同業者、規制当局といったエコシステムへの依存を強めています。信頼は明確さによって築かれます。技術的な状況を事業への影響へと翻訳し、最悪の事態が起きた際に関係者が何を期待すべきかを理解できるよう、十分に透明性を持って伝えることです。
CISOは、人材のリーダーであり、文化の推進者としても行動しなければなりません。世界的なサイバーセキュリティ人材の不足が拡大し、業界全体でストレス・レベルが高まる中、人材の定着と従業員の健康は、リスク上の課題となっています。文化も重要です。非技術系の従業員が、統制が存在する理由を理解し、それを恣意的な摩擦として受け取らないときに、最も高い成熟度に到達します。
最後に、交渉者としてのCISOです。複雑な組織において、セキュリティの成果は交渉によって得られることが多く、優先事項を調整し、意思決定に影響を与え、「no」と即答することなくリソースを確保することが求められます。その本質は、サイバーハイジーンとインシデント対応準備の基本原則を堅持しながら、イノベーションを促進することにあります。
取締役会が今すぐできること
取締役会の関与は任意ではありません。運用上の職務を委任している場合でも、取締役会はサイバーリスクを管理する究極的な責任を負っています。したがって問われるべきは、CISOが有能であるかどうかだけではなく、CISOを取り巻く体制が効果をもたらすように設計されているかどうかです。
取締役会への提言は実践的であり、測定可能です。まず、明確かつ独立したCISOの権限付与から始めてください。これは、処罰を恐れることなくサイバーセキュリティの状況を正確に把握できるようにするものでなければなりません。取締役会の議題にサイバーセキュリティの時間を割り当てることを含め、定期的かつ積極的に耳を傾けてください。CISOが組織内外にわたって関係を築けるような条件を整えてください。協働こそが、サイバーレジリエンスの中核的な運営モデルだからです。
成功した組織全体のサイバーセキュリティ戦略にとって、インセンティブと投資もまた中核となります。経営幹部は、スピードや成長だけでなく、セキュリティの成果を達成したことに対して評価されているでしょうか。組織のリスクエクスポージャーに見合い、最新のツールや人材育成を含む、独立して区分された セキュリティおよびコンプライアンス予算はあるでしょうか。これらの要素はすべて、サイバーセキュリティを技術的な懸念から取締役会の最優先課題へと引き上げるのに役立ちます。
最初の一歩
世界経済フォーラムのホワイトペーパー「Elevating Cybersecurity: Ensuring Strategic and Sustainable Impact for CISOs」は、フォーラムのグローバルなCISOコミュニティの実際の経験に基づいています。本ペーパーは、サイバーリーダーシップを再構築する諸要因の実践的な全体像と、事後的な防御から持続的なレジリエンスへと移行しようとするCISOおよび取締役会に向けた明確な提言の一式を示しています。
デジタル信頼が事業成果と切り離せない世界において、組織全体でサイバーセキュリティを引き上げることはもはやガバナンス上の選択肢ではありません。それは競争力に関する意思決定です。




